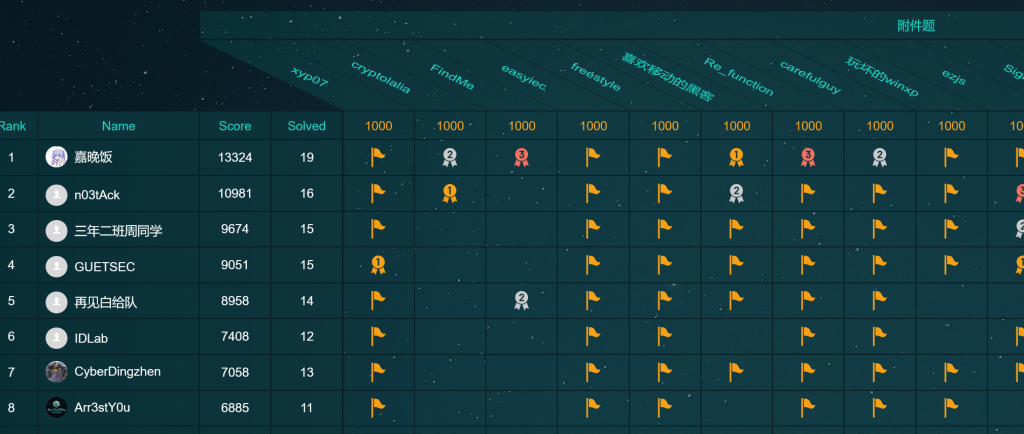
2022网刃杯 个人Writeup
2022了。 MISC 玩坏的winxp 下载附件有个vmdk文件和个vmx文件,vmx文件没用,不需要虚拟机仿真。直接FTK挂在vmdk磁盘, 先进桌面看看有什么,发现5张图片 在前几个png实则是jpg图片,但无所谓。...
 4年前
OnlyPwner - 13th Airdrop - Writeup
题目信息 题目: 13th Airdrop 作者: bobface 目标: 使 Airdrop 合约余额 <= 30 ETH 初始状态: Airdrop 有 60 ETH(6 个用户各 10 ETH) 漏洞分析 合约结构 contract Airdrop is IAirdrop { m...
9个月前
OnlyPwner - Diversion Challenge Writeup
挑战概述 目标 用户初始拥有 10 WETH,需要通过攻击使余额超过 20 WETH。 解题条件 (IsSolved.sol) if (WETH.balanceOf(user) > 20 ether) { console.log('is-solved:true'); } 初始...
9个月前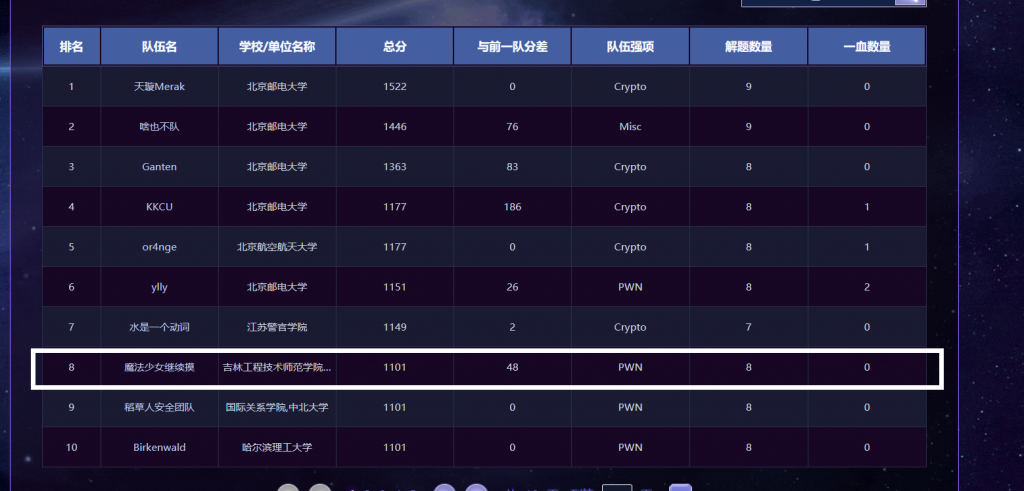
蓝帽杯半决赛魔法少女继续摸WriteUP
半决赛去了哈尔滨,跟好多师傅成功面基,很不错的一场旅行,北邮太卷了,差一名进决赛,呜呜呜,最后总排名第八,北部赛区第7,这太。。。呜呜哭了 cover 反编译,逻辑很简单,首先值得注意的是...
5年前
WMCTF 2024 AI方向官方wp
前言 介于去年steglab被非预期烂了,所以放弃这种高难度综合型的靶场了,折磨选手也折磨自己。所以为了降低难度和符合一下当下ai时代,弄了俩ai题+y老师一道文心agent题目来给大家玩。从反馈上...
1年前
陇剑杯 个人 ’WriteUp‘
特别特别特别奇怪的比赛,没有之一 倒是登顶过几分钟,哈哈 签到 1.1 下载,题目描述,http就完事了 JWT 2.1 题目本身就是jwt描述,那就直接填jwt 2.2 找到执行命令的token,就发现是这个了 100...
5年前
第六届上海市大学生网络安全大赛Write UP
前言:足足花费了一个小时看misc1,这题很弱智,提示不给,考点不明,甚至还玩谜语人,这就是nt题(确信,至少排名还不错顺便偷了个三血差不多得了 比赛提交的wp地址(无嘴臭纯净享受): 魔法...
5年前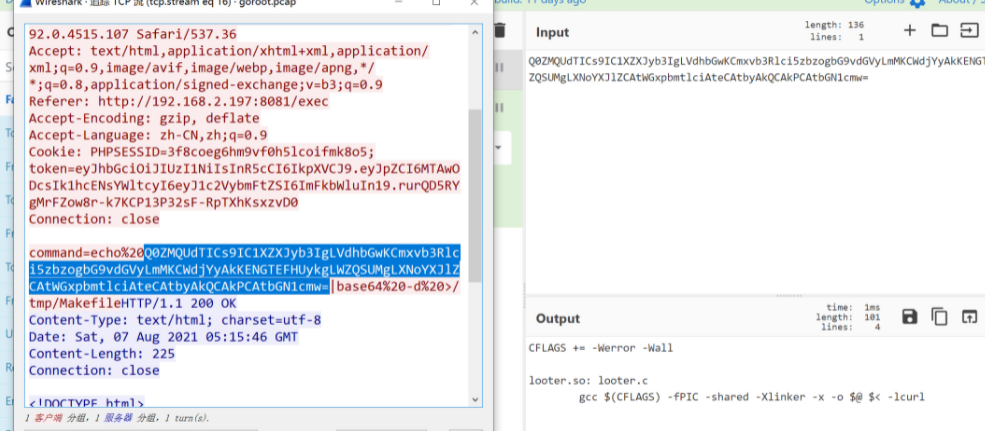
九月dasctf WriteUp
MISC Girlfriend's account 简单excel转换,公式放着,自己弄 =SUM(ISNUMBER(SEARCH(TEXT({1,2,3,4,5,6,7,8,9},'[dbnum2]'&{'0亿';'0仟!万';'0佰!万';'0拾!万';'0万';'万!0仟';'万!0佰';'万...
5年前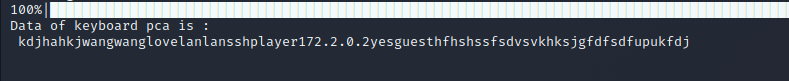
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
刷题人
[NCTF2019]Fake XML cookbook 考点:XXE 开局登录页面,不知道要干啥 遇事不决抓个包 这波啊,这波直接XXE暴打就完事了 秒秒秒 [ASIS 2019]Unicorn shop 考点:sb 傻逼题 [网鼎杯 2020 朱雀组]p...
5年前
几道屑misc
这两天的屑比赛屑题目,记录一下,进行一个公示,以后不要再接触这种题目了 深育杯_disk 文件名我是不明白这还能直接画键盘的属于是脑洞神,画出来还是pvd我更不理解了,后面那个怎么看怎么像o...
5年前

AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
OnlyPwner - Shapeshifter Writeup
题目信息 挑战名称: Shapeshifter 作者: bobface 目标: 获得 100 ETH 或更多 特殊说明: 运行在 Shanghai 硬分叉(2023) 题目背景 The gas optimizooooors have launched their latest psyop in...
9个月前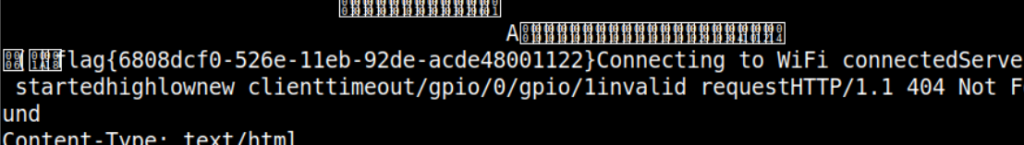
HWS2021 固件安全 Write Up部分题目复现
这个当时我是菜逼,我根本不会做,现在照着wp反复的也就成功复现了三个题目(其他几个没有环境呜呜呜,也记录一下吧) NodeMCU binwalk解不开,直接cat bin就出来了 STM 直接binwalk,解不开,...
5年前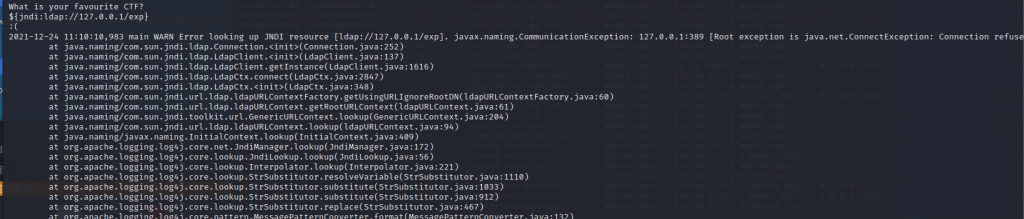
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前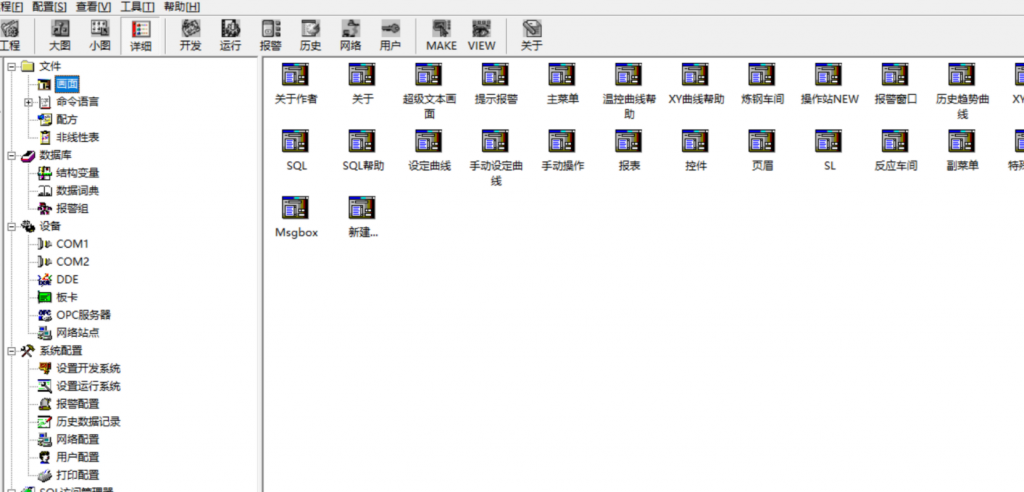
2021 东华杯 个人 WriteUp
题目比较脑洞的一个比赛,简单写写wp,队友做出来的就不写了 MISC checkin utf7转码即可 project (我怀疑这题出题人套工控就是为了挣i春秋的工控加钱buff)一个工程文件,看文件应该是kingdom...
5年前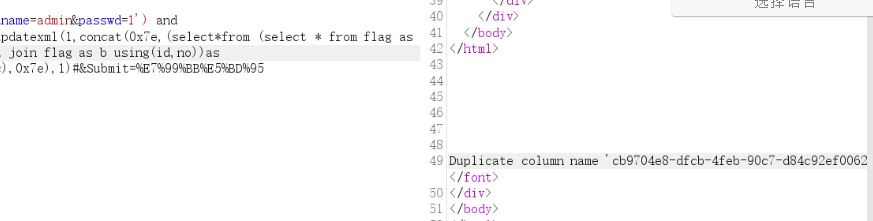
CISCN2021 初赛 Write UP
总榜62,东北赛区第三,打不过 easy_sql 登陆页面,sql注入 passwd处报错注入: uname=admin&passwd=1') and updatexml(1,concat(0x7e,(select*from (select * from flag as a join flag as...
5年前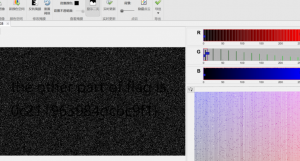
DASCTFXCBCTF 个人WriteUp
被last师傅跟atao师傅带飞了,web手yyds全部题目wp可以在这里下载 魔法少女天团WriteUP下载 WEB jspxcms 开局登录,直接admin+空密码进去,这里一堆人搅屎,要不然早就进去了 然后参考文章: ...
5年前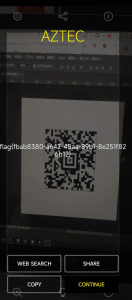
HWS2022 misc wp
被yusa强制报名,上去秒了两个misc直接睡觉,安卓是什么玩意( BADPDF 题目被我删了,也没截图直接口述了 直接010看16进制,结合文件名badpdf猜测是钓鱼的,那么也就存在js脚本 找到base64数据...
4年前