AntCTF x D^3CTF 个人Write Up
日常前言: 太难了,题目太难了,题目太脑洞了,非预期太搞笑了。麻了,对着量子流量哭了一天 8-bit pub 坏题目,不喜欢 一个是登陆绕过,组一下就可以{'username':'admin','password':{'passwo...
 2年前
首届网刃杯工控ctf WriteUp
除了分数机制有点怪,题目整体还挺好的。 WEB ez-sql 原题:InCTF 2021 Web 部分题解 · 语雀 (yuque.com) import requests url = 'http://116.62.239.41:4323/?sql1=%2561%2527%2561&sql2=...
5年前
CTFHUB文件上传WP
.htaccess文件 (或者'分布式配置文件'),全称是Hypertext Access(超文本入口)。 它提供了针对目录改变配置的方法, 即,在一个特定的文档目录中放置一个包含一个或多个指令的文件, ...
6年前
刷题人
[NCTF2019]Fake XML cookbook 考点:XXE 开局登录页面,不知道要干啥 遇事不决抓个包 这波啊,这波直接XXE暴打就完事了 秒秒秒 [ASIS 2019]Unicorn shop 考点:sb 傻逼题 [网鼎杯 2020 朱雀组]p...
5年前
GKCTF2021个人WriteUP
被v神和神光师傅直接带飞,第三名舒服了呜呜呜 团队全部题目wp: 魔法少女联合摸鱼WriteUP下载 MISC 签到 在第5流拿到数据 送进cyberchef 你知道apng吗 直接百度搜索apng分帧工具,一共四个二维...
5年前
DASCTF MAY出题人挑战赛 MISC,WEB官方wp
继上次十月赛又当了一次出题人来给大伙整活,当然这次就主要负责web和misc的全部题目,而且考虑到das本身就是一个面向大众,新人培养的一种比赛,题目也就特地往简单了方面出,拒绝难题内卷!,...
4年前
四叶草牛年CTF-Write up
WEB GET smarty模板注入 ?name={if passthru ('nl fl*')}{/if} WEBSITE 8080反序列化+ssrf payload: <?php system('ls /');system('ls ../');system('cat ../flag_WebSite_SsRf.txt'); <...
5年前
陇剑杯 个人 ’WriteUp‘
特别特别特别奇怪的比赛,没有之一 倒是登顶过几分钟,哈哈 签到 1.1 下载,题目描述,http就完事了 JWT 2.1 题目本身就是jwt描述,那就直接填jwt 2.2 找到执行命令的token,就发现是这个了 100...
5年前
VNCTF2021 WriteUp
拿了个第一,好 [VNCTF 2021]Ez_game F12进控制台,找js 可疑字段,怀疑是flag明文 复制出来在控制台打出,即可 [VNCTF 2021]Check_In 签到 [VNCTF 2021]冰冰好像藏着秘密 rar下载后解压报错,b...
5年前
2022网刃杯 个人Writeup
2022了。 MISC 玩坏的winxp 下载附件有个vmdk文件和个vmx文件,vmx文件没用,不需要虚拟机仿真。直接FTK挂在vmdk磁盘, 先进桌面看看有什么,发现5张图片 在前几个png实则是jpg图片,但无所谓。...
4年前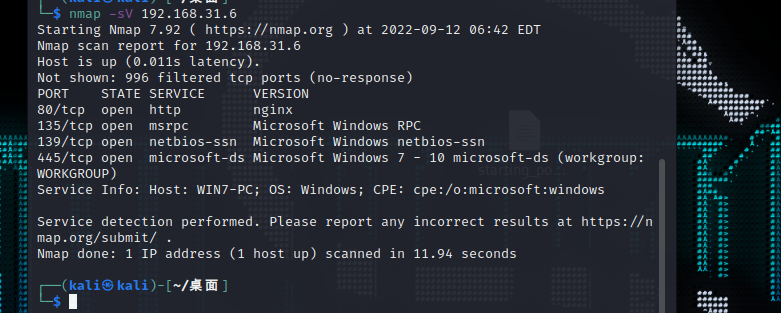
vulntarget a
常规操作,先扫 ,web端口,rpc,和445开放,看看web 通达oa,工具尝试getshell cs上线 挂代理走一波,发现就一个hello world,扫一下 扫到这个,暂时留着,nmap扫一下,发现开启了6379,也就是r...
4年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前
Tryhackme Volatility writeup
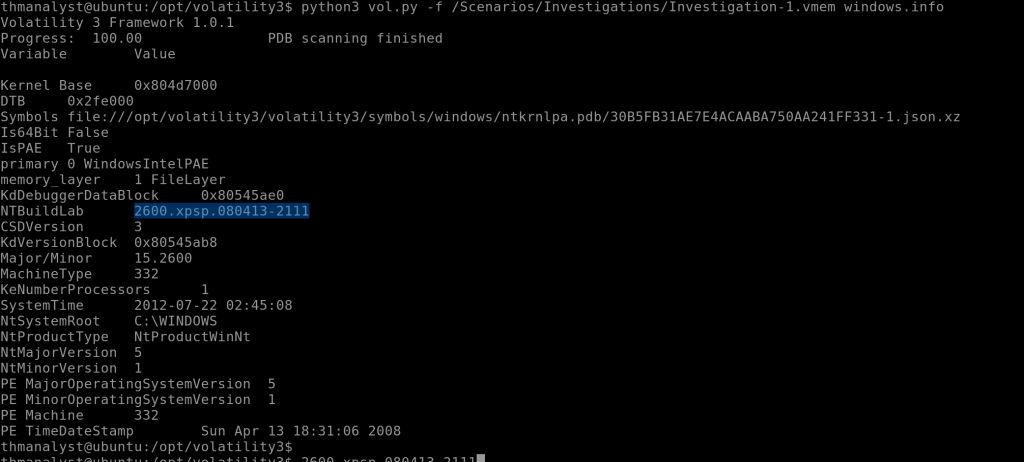
内置了vol3,直接用在线机器做取证就行了房间链接:TryHackMe | Volatility 一些无关紧要的内容我 就不写了,题目描述也不写了,直接写过程指令就行了, 题目信息: Case 001 - BOB! THIS ISN'T...
3年前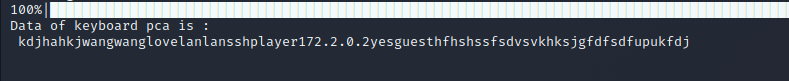
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
BDJCTF easy_search WP
开局是个登录,经过各种操作后发现并非简单爆破,怀疑有备份文件,盲测后发现有swp后缀的文件。 内容是 对核心代码进行审计 主要目的为如果密码前5位的MD5值为6d0bc1,即可登录。编写脚本 Synta...
6年前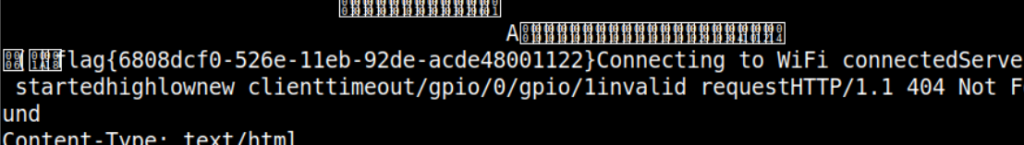
HWS2021 固件安全 Write Up部分题目复现
这个当时我是菜逼,我根本不会做,现在照着wp反复的也就成功复现了三个题目(其他几个没有环境呜呜呜,也记录一下吧) NodeMCU binwalk解不开,直接cat bin就出来了 STM 直接binwalk,解不开,...
5年前
PHP序列化与反序列化整理&XCTF unserialize3 WP
1.序列号与反序列化的具体实例 序列化是将对象转化为可以传输的字符串; 反序列化就是把那串可以传输的字符串再变回对象。 举例说明: <?php class chybeta{ var $test = '123'; } $class1 =...
5年前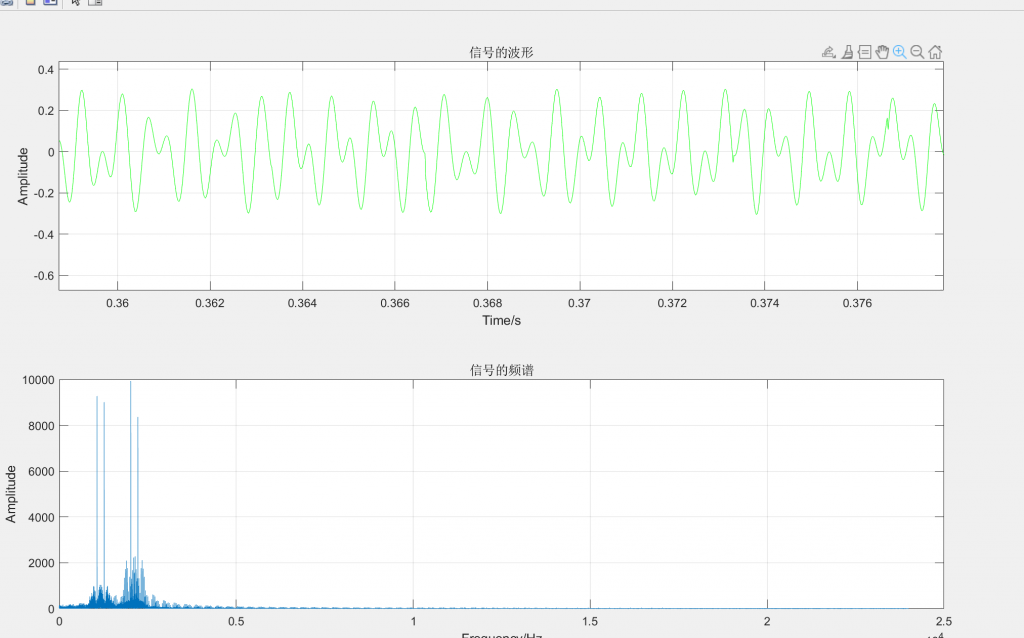
ACTF 2022 FFSK WRITEUP
这两天忙着深育和某比赛,没什么时间看actf,也就抽出一两个小时做了下韩文题和这个了,由于某些原因令我犯怵,,,,wp就不写了,写一下这个得了。 题目给了个wav,听声音可以明显听出是调制信...
4年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前