最新最热
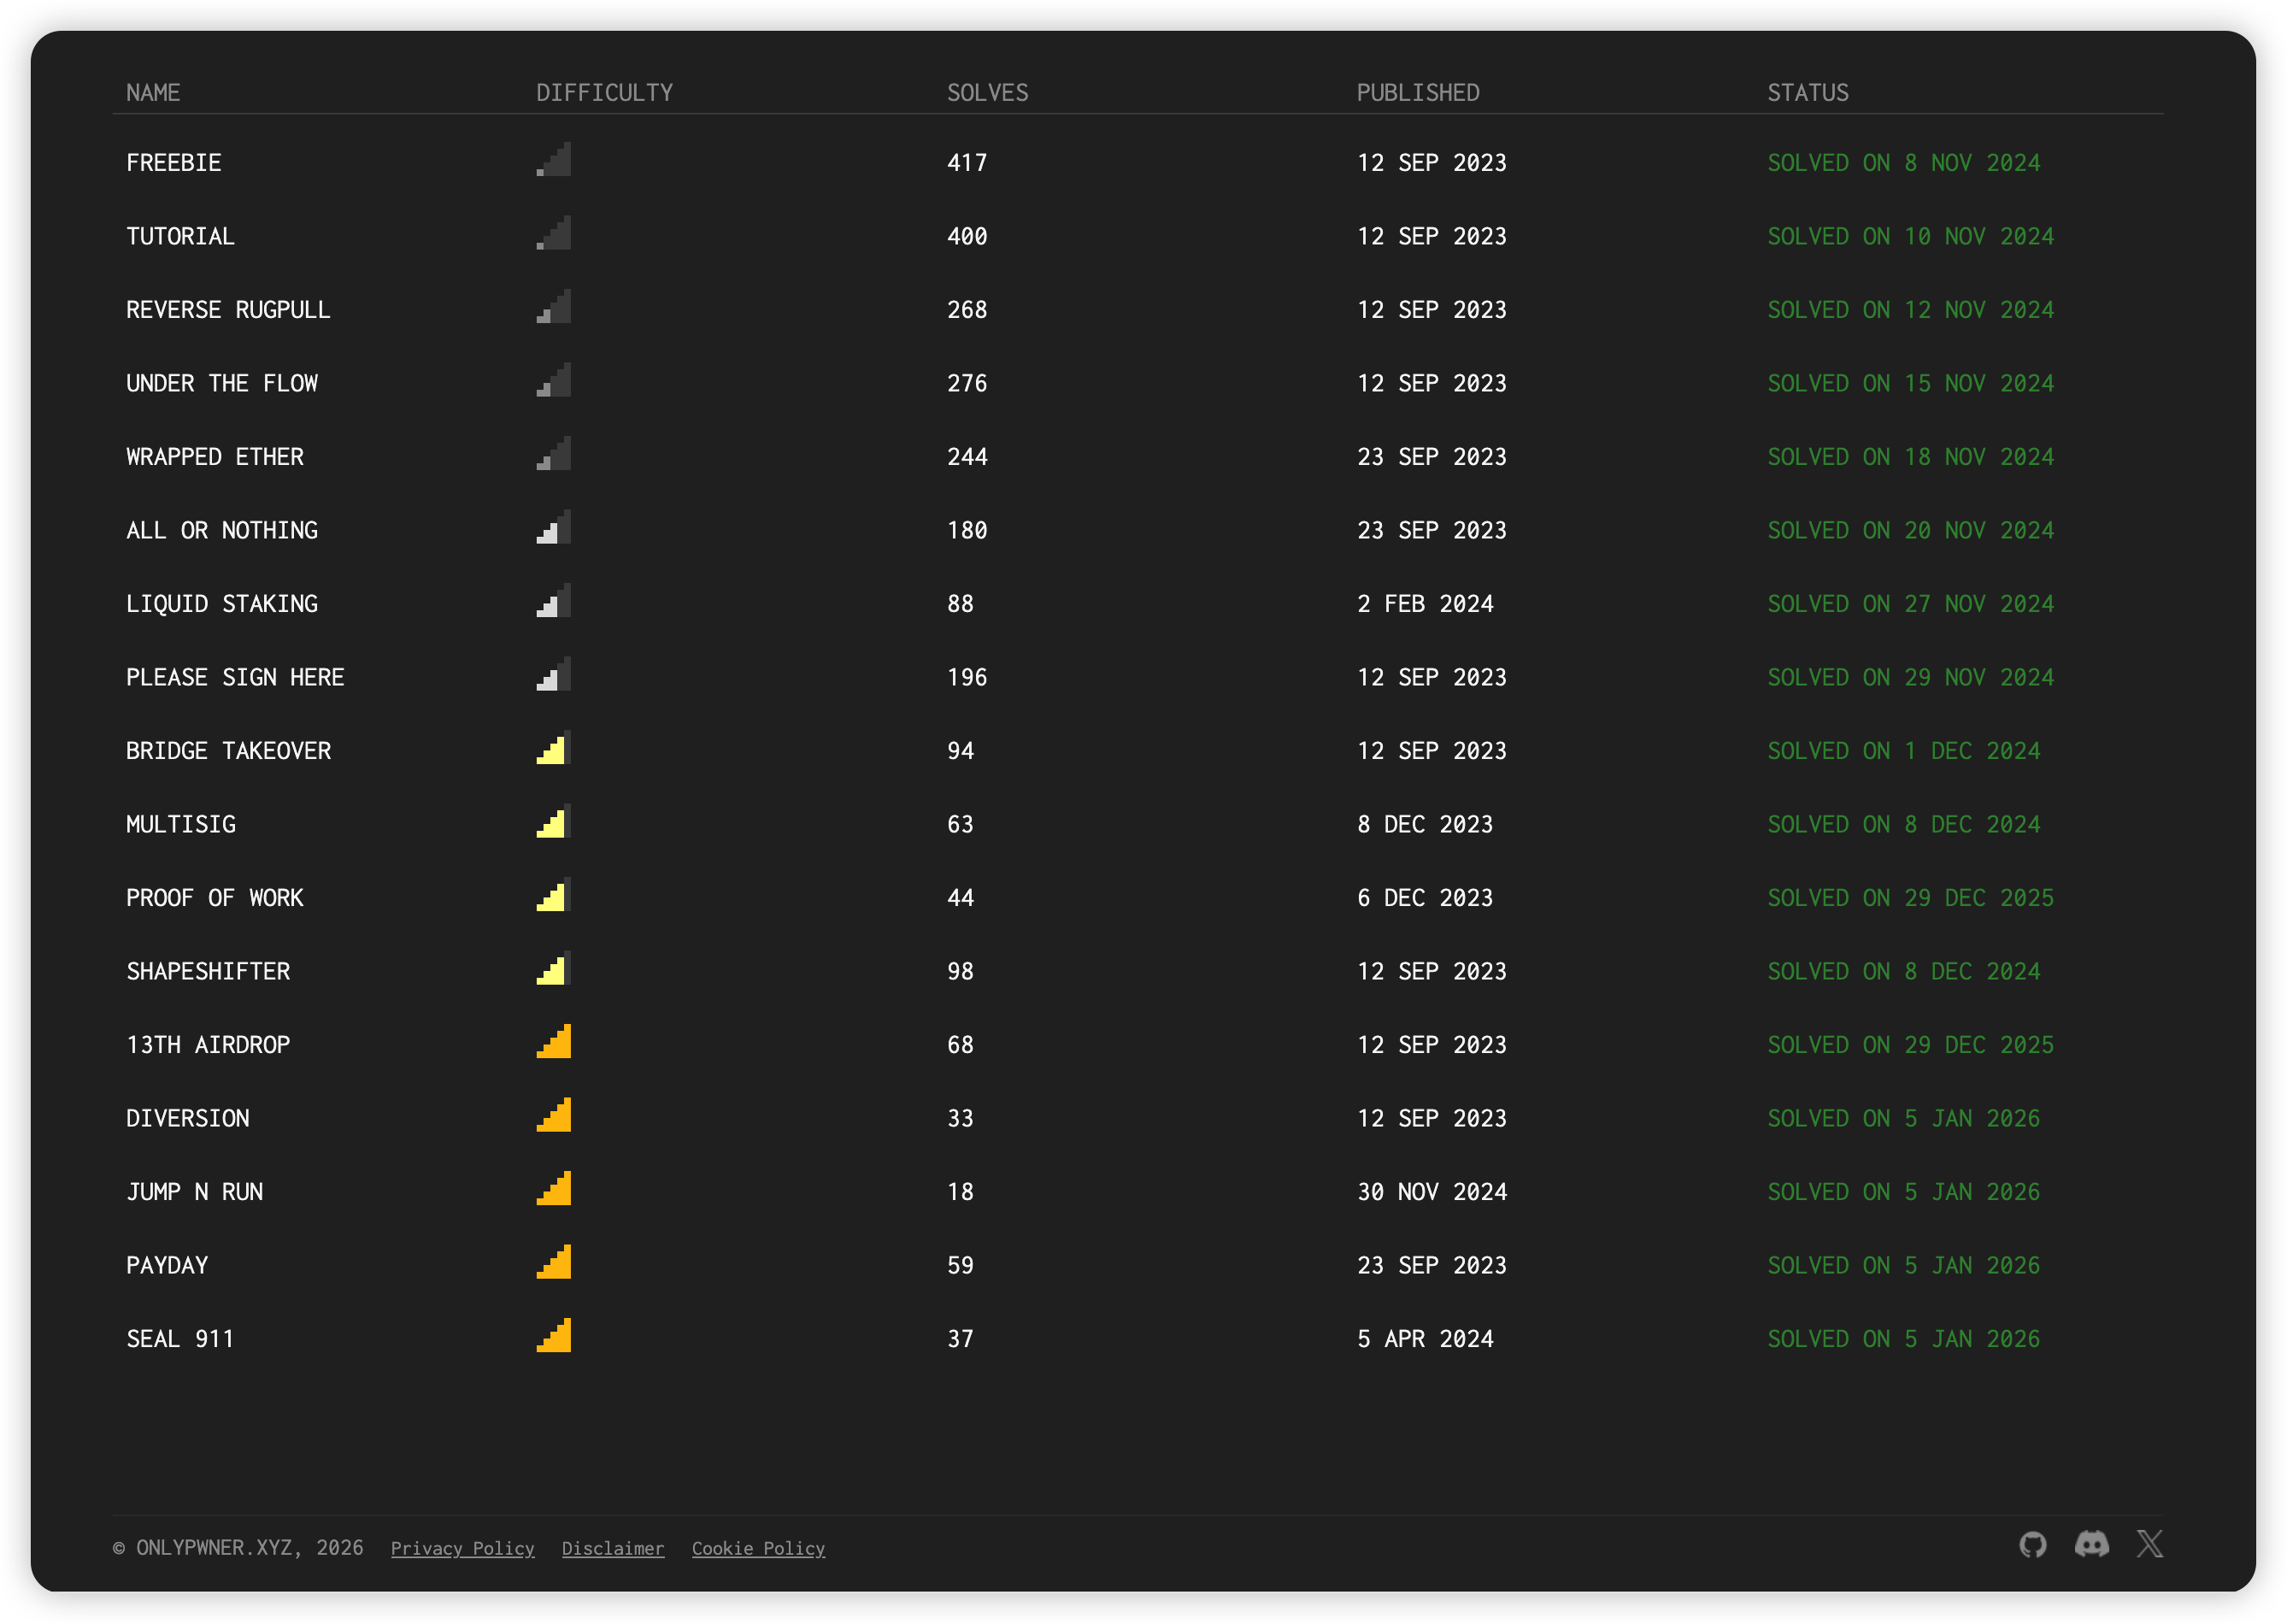
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第6页

我又该何去何从
. 选择 说实话,我并没选择好今年的道路究竟是走什么,考研也好,就业也罢,,,,两种道路确实是可能走向不同的人生,上次这样的选择还是高考结束的时候。现在的我还是会时不时想一想,如果当...
 4年前

PHP自学笔记DAY8
第一阶段暂告一段落,下一阶段 数据库 1.操作数组的函数 1.1range(起始值,结束值): 生成一个指定范围的数组 1.2array_merge():数组合并 数组合并时候下标冲突,按如下规则解决: 1.如果是字符...
6年前
CISCN2021东北赛区WriteUP
什么烂比赛,misc跟密码互相乱窜是吧,喜欢玩弱口令是吧,什么玩意,不会出题别出题,😅,偷题都偷不明白。烂题配烂比赛,绝配。 Web 简单的注入 使用sqlmap注入 Payload: 爆库:sqlmap.py –r...
5年前
VNCTF 2025 misc aimind WriteUP
题目访问后可以输入链接,输入后ai会自动总结链接的内容。猜测可能会有ssrf注入问题。 简单fuzz一下,比如试试伪协议file之类的,可以发现读取和相关环境,当然也可以读取app文件拿到题目源码 ...
1年前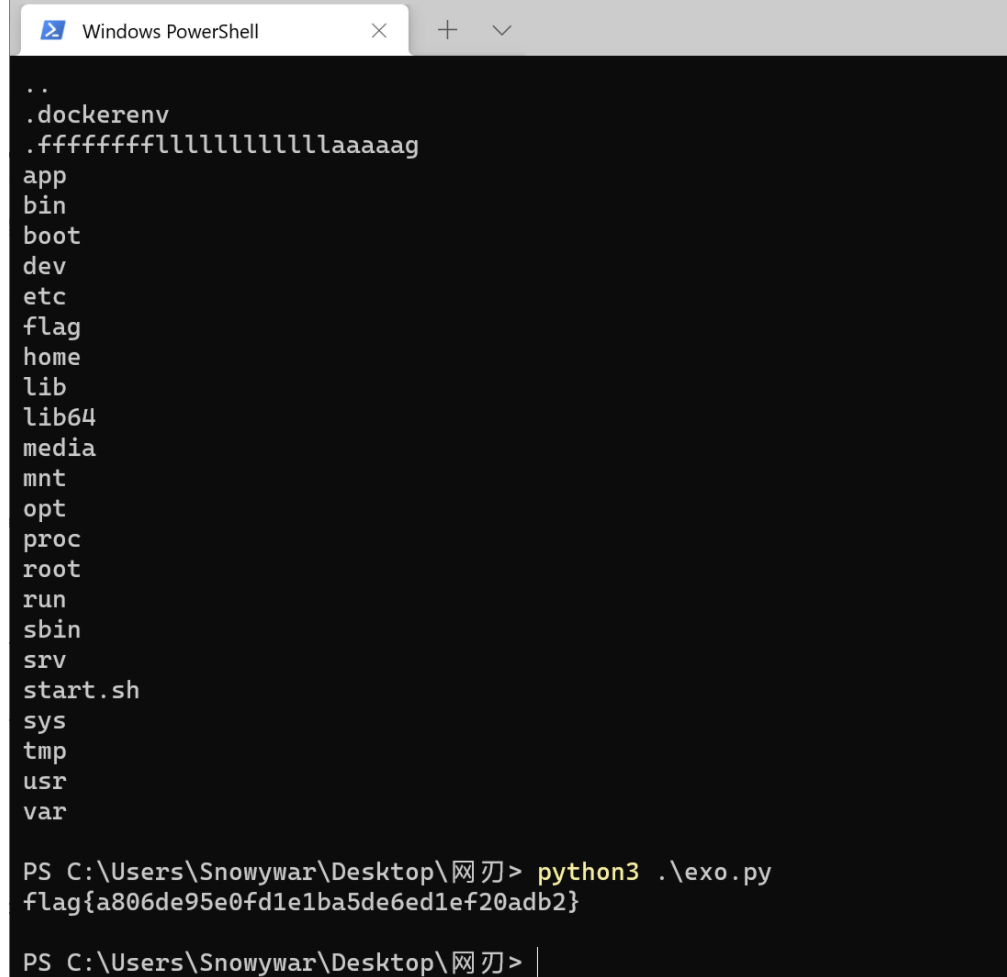
首届网刃杯工控ctf WriteUp
除了分数机制有点怪,题目整体还挺好的。 WEB ez-sql 原题:InCTF 2021 Web 部分题解 · 语雀 (yuque.com) import requests url = 'http://116.62.239.41:4323/?sql1=%2561%2527%2561&sql2=...
5年前
WMCTF2020 个人WP整理
神仙大战菜鸡流泪, “终究是我扛下了所有”老网抑云了 WEB web_checkin 开局就是代码 <?php //PHP 7.0.33 Apache/2.4.25 error_reporting(0); $sandbox = '/var/www/html/' . md5($_SERVER&...
5年前
OnlyPwner MULTISIG Writeup
这下纯纯密码学了 contract Deploy is Script { function run() external { vm.startBroadcast(); address[] memory owners = new address[](5); owners[0] = vm.envAddress('USER'); owners[1]...
7个月前
PlaidCTF 2022 flagsong WriteUP
大家都知道我最喜欢的ctf类型就是misc了,现在我已经ak了取证版本的misc,流量版本的misc,内存版本的misc,脑洞版本的misc,图片版本的misc,音频版本的misc,隐写版本的misc,套娃版本的misc...
4年前

2020网鼎杯部分wp
前言: 这次拿了805.。。行吧难度比上次de1还要难一点,总体而言6000个队伍能拿800就挺好了(bushi 还是有点不甘心,继续努力吧,争取下次网鼎能入围。 misc 签到 这个题也没截图。。。就是玩个...
5年前
WMCTF 2024 AI方向官方wp
前言 介于去年steglab被非预期烂了,所以放弃这种高难度综合型的靶场了,折磨选手也折磨自己。所以为了降低难度和符合一下当下ai时代,弄了俩ai题+y老师一道文心agent题目来给大家玩。从反馈上...
1年前
内卷与焦虑——贩卖的艺术
好久没写心理学相关的文章,今天索性更一个 前言 近半年以来,我饱受了焦虑心态的折磨,尤其近一个月,可能已经演变成焦虑症了;(,如果不知道是焦虑症,自行百度(,我个人一直倾向于亲身体会后...
5年前
蓝帽杯2021 Write UP
silent 去年决赛的原题。 反汇编打开程序发现在最后会将我们输入的内容当作函数进行调用, 但是因为开了沙盒保护的缘故, 无法直接进行调用system(“/bin/sh”), 所以就构造shellcode, 然后直接读...
5年前
OnlyPwner - Shapeshifter Writeup
题目信息 挑战名称: Shapeshifter 作者: bobface 目标: 获得 100 ETH 或更多 特殊说明: 运行在 Shanghai 硬分叉(2023) 题目背景 The gas optimizooooors have launched their latest psyop in...
7个月前
BJD4th联合魔法少女野队Writeup
摸了个17,依旧是很菜,但是有证书有贴纸,我好了 fakePixel 这题挺套娃的,,,期间一直问出题人hhhh,后面还是没出来呜呜,算了做多少记录多少吧 开局一个算法代码(我已经做了注释,很容易看...
5年前
CISCN2022初赛个人writeup
又一年ciscn,,,啊,开摆,连续三次都是做到最后一步了,一二三血就都出了,哎呀急死我了呜呜呜,区块链一直没时间看,后续复现一下。该说不说,做题体验还行,跟往届比的话。至少不像去年那...
4年前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
Js自学笔记Day3
函数: 定义语法: function 函数名(形参1,形参2){ 函数体 } 调用语法: 函数名(实际参数1,实际参数2); 注意:代码写好后需要调用才可执行,执行完成后回到调用函数的位置 函数名: 不要...
7年前个人信息

热门文章