最新最热
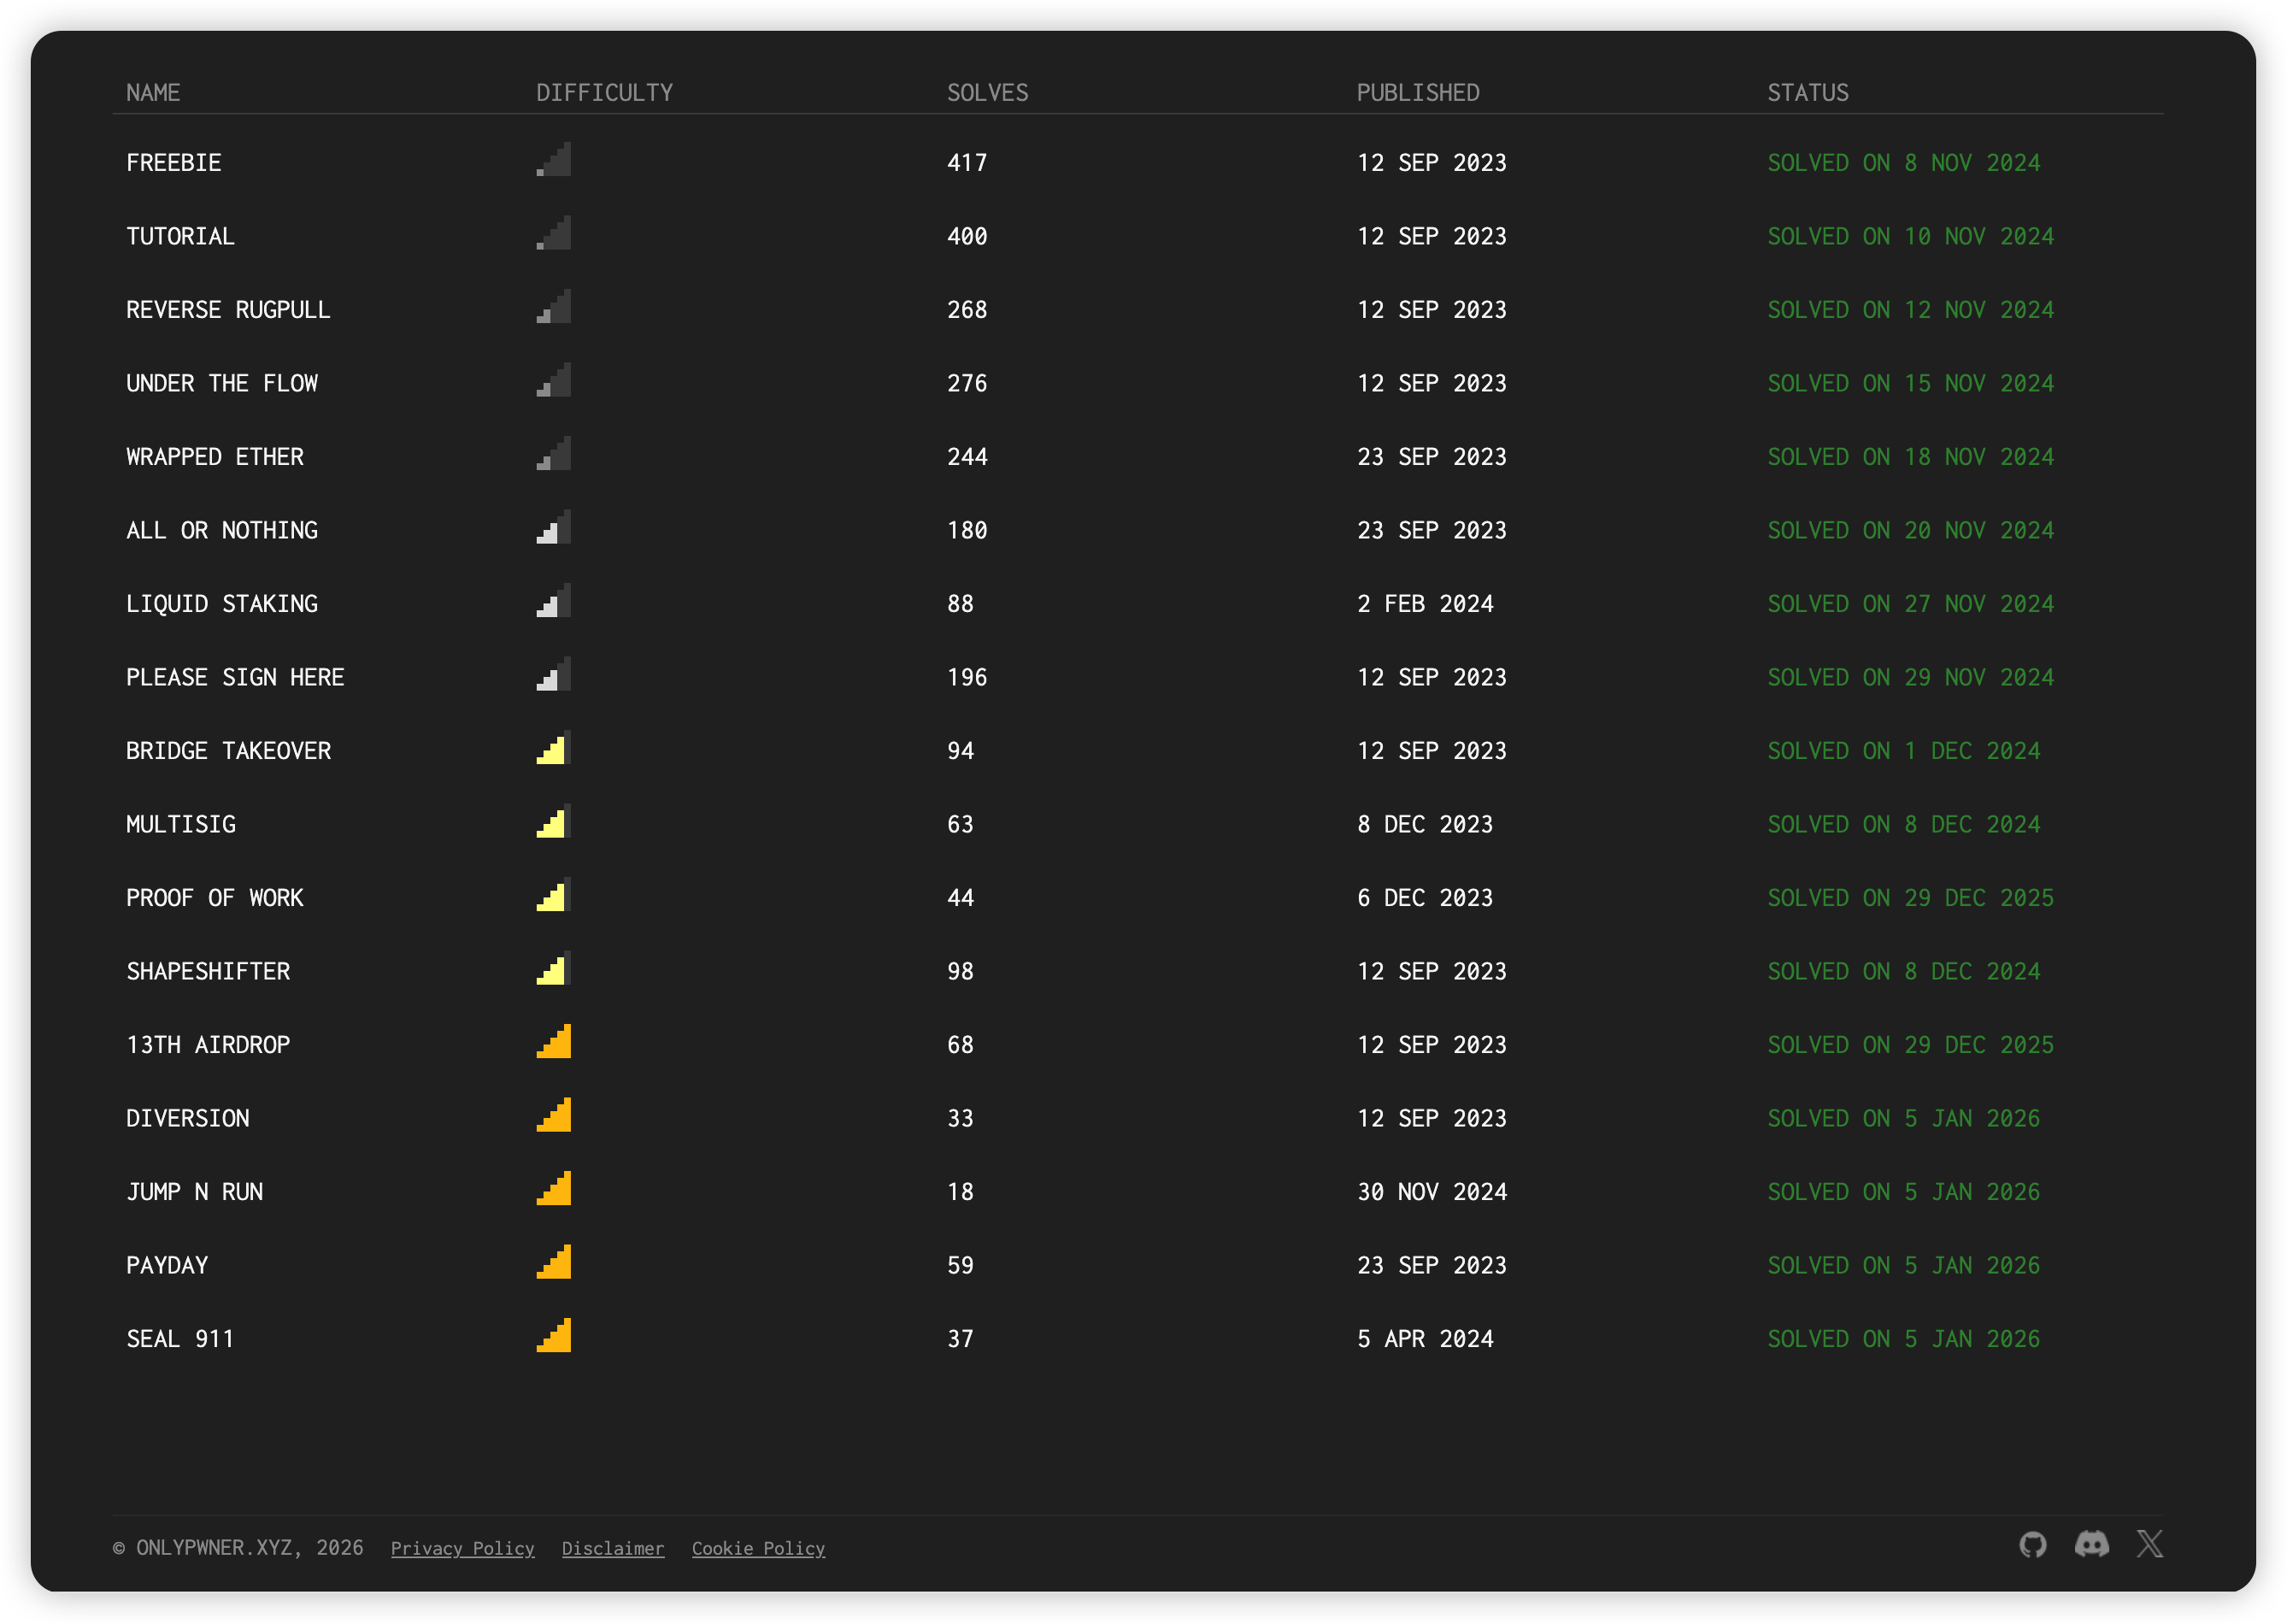
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第8页
PlaidCTF 2022 flagsong WriteUP
大家都知道我最喜欢的ctf类型就是misc了,现在我已经ak了取证版本的misc,流量版本的misc,内存版本的misc,脑洞版本的misc,图片版本的misc,音频版本的misc,隐写版本的misc,套娃版本的misc...
 4年前
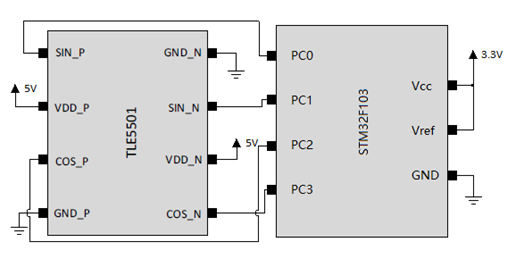
第二届祥云杯个人Wp
乐死人的比赛,没意思 MISC ChieftainsSecret jpg附件,直接binwalk,获得图片和csv 电路人狂喜,直接谷歌左边芯片,获得文档以及相关文章 TLE5501 角度传感器开发套件试用:体验TMR技术的进步-...
5年前
如何运行快速用docker teamspeak
docker-compose.yml version: '3.1' services: teamspeak: image: teamspeak restart: always ports: - 9987:9987/udp - 10011:10011 - 30033:30033 environment: TS3SERVER_DB_PLUGIN: ts3db_m...
2年前
onlypwner LIQUID STAKING WriteUp
LIQUID STAKING 卡了我三天,字母哥一句话就思路畅通了,无敌了。 还是先看部署合约 pragma solidity 0.8.21; import {PoolVault} from 'src/PoolVault.sol'; import {SyntheticTokenFactory} f...
7个月前
树莓派4B搭建.NET运行环境
通过三条命令查看树莓派版本以及系统位数 grep 'model name' /proc/cpuinfo getconf LONG_BIT uname -a 获得关键信息,系统为ARM32位系统,足够了 去该网址下载SDK Download .NET Core 3.0 (Lin...
5年前
php自学笔记day5
函数 函数定义: Function 函数名(参数,参数,……){ } 函数的命名规则:函数以字母下划线为开头,后面跟字母、数字、下划线,不区分大小写。函数可以多次调用。 可变函数: 匿名函数: 没有...
7年前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前
Ethernaut 超详细解题与分析(完结 全27道题目)
最近系统的学习了solidity的编程相关知识,挑战一下重新日这个靶场,这个靶场也迎来了更新,并且这次更加详细的写一下 Fallback 分析 先看合约 // SPDX-License-Identifier: MIT pragma solidit...
3年前
PHP序列化与反序列化整理&XCTF unserialize3 WP
1.序列号与反序列化的具体实例 序列化是将对象转化为可以传输的字符串; 反序列化就是把那串可以传输的字符串再变回对象。 举例说明: <?php class chybeta{ var $test = '123'; } $class1 =...
5年前
HWS2022 misc wp
被yusa强制报名,上去秒了两个misc直接睡觉,安卓是什么玩意( BADPDF 题目被我删了,也没截图直接口述了 直接010看16进制,结合文件名badpdf猜测是钓鱼的,那么也就存在js脚本 找到base64数据...
4年前
Android 开放配件协议 (AOAv2) HID 开发指北
本文的所有代码示例都是基于 Go 语言的 引言 由于近期有对手机自动化的业务需求,也为了增强自己的 USB 开发能力,我学习了 Scrcpy (v1.25) 的源码,借用了 Scrcpy 服务器以实现手机屏幕的网络...
1年前
癫疯极客初赛WP整理
👴就来看看题,老懒狗了, 极客癫疯是我打过最好的比赛 WEB babyphp2 开局直接源码泄露www.zip 核心是classes.php 有类,有上传,直接phar反序列化干就完事 <?php class User{ public $nickn...
5年前
Ethernaut WriteUP 学习分享
0.Hello Ethernaut ✔ 跟着教程走 contract.info() // 'You will find what you need in info1().' contract.info1() // 'Try info2(), but with 'hello' as a parameter.' contract.info2('hel...
4年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
之江杯2020工控题目 Write Up
异常的工程文件 strings一把梭了, 病毒文件恢复 360很牛逼啊,很快啊,直接就解开了 安全卫士勒索病毒专题:文件恢复_安全卫士离线救灾版_文档卫士 (360.cn) 简单Modbus协议分析 文章参考Modbus...
5年前
九月dasctf WriteUp
MISC Girlfriend's account 简单excel转换,公式放着,自己弄 =SUM(ISNUMBER(SEARCH(TEXT({1,2,3,4,5,6,7,8,9},'[dbnum2]'&{'0亿';'0仟!万';'0佰!万';'0拾!万';'0万';'万!0仟';'万!0佰';'万...
5年前
SCTF2021 个人Write Up
就第一天做了几个题,第二天没人做我也直接开摆! WEB Loginme 代码审计,伪造X-Real-IP就行了,太简单的代码了没啥必要 MISC fumo_xor_cli nc进去按住回车有链接,访问进去是微信的专访,底部...
4年前个人信息

热门文章