最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第7页
密码保护:2025年5月22日
不论是发朋友圈还是发小红书还是b站总归是人多眼杂,突然想起来自己还有个博客可以记录一下。 近期即将离职,这也是我在百度度过最爽的一个月了,终于能够做到一些想要去做的事情。计划离职后去...
 1年前

2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
js自学笔记DAY4
数组: 属性:length(求得数组的长度) eg.var arr[23,24,26]; var len = arr.length; 数组是从0开始记录,数组下标的最大值,从0开始。到数组的个数减1 如果数组有20个元素,则最大下标为19 ...
7年前
树莓派4B搭建.NET运行环境
通过三条命令查看树莓派版本以及系统位数 grep 'model name' /proc/cpuinfo getconf LONG_BIT uname -a 获得关键信息,系统为ARM32位系统,足够了 去该网址下载SDK Download .NET Core 3.0 (Lin...
5年前
onlypwner LIQUID STAKING WriteUp
LIQUID STAKING 卡了我三天,字母哥一句话就思路畅通了,无敌了。 还是先看部署合约 pragma solidity 0.8.21; import {PoolVault} from 'src/PoolVault.sol'; import {SyntheticTokenFactory} f...
9个月前
安恒月赛5月&BJDCTF菜鸡败北wp
前言:我还是太菜了,我觉得需要继续提高,难度比网鼎简单不少,但是我菜。 WEB2: web1和web3和web5都差点梭出来,关键步骤还是技艺不精。web2就感觉很轻松。 开局一个登录框,直接随便输入就...
5年前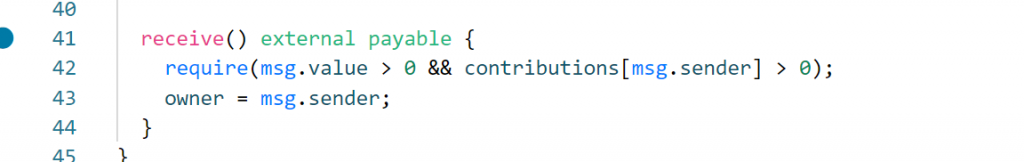
Ethernaut 超详细解题与分析(完结 全27道题目)
最近系统的学习了solidity的编程相关知识,挑战一下重新日这个靶场,这个靶场也迎来了更新,并且这次更加详细的写一下 Fallback 分析 先看合约 // SPDX-License-Identifier: MIT pragma solidit...
3年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前

PHP自学笔记day6
时隔114514天终于再次学习了,8说了直接开冲 1.匿名函数的use() 匿名函数的作用域和普通函数相同,函数内部不能访问函数外部的变量,匿名函数中的use()可以将匿名函数外的变量引入到匿名函数内...
5年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
MRCTF2021 plane WP
某种生草原因所以没打MRctf,神大人跟我说这题挺有意思,然后就做了一下。 题目名称: plane 题目描述: this plane cannot fly Hint: plane:721x-402y+9110z-1197483=0 解题步骤: 开局下载...
5年前
密码保护:DASCTF X SU 三月挑战赛 MISC WP
又是一年的dasctf,摸了 WEB ezpop <?php class crow { public $v1; public $v2; public function __construct( $v1) { $this->v1 = $v1; } function eval() { echo new $this->v1($this->v2...
4年前
湖湘杯 联合魔法少女WriteUp
前言:平台傻逼,题也一般,甚至拿原题往上怼,给我整乐,最后一分钟掉了30多排名,什么成分不用我多说了吧,懂得都懂,反正wp👴也交了,线下爱进不进,最后来膜一下帅宝,直接把RE给ak了tql!...
5年前
CISCN2021东北赛区WriteUP
什么烂比赛,misc跟密码互相乱窜是吧,喜欢玩弱口令是吧,什么玩意,不会出题别出题,😅,偷题都偷不明白。烂题配烂比赛,绝配。 Web 简单的注入 使用sqlmap注入 Payload: 爆库:sqlmap.py –r...
5年前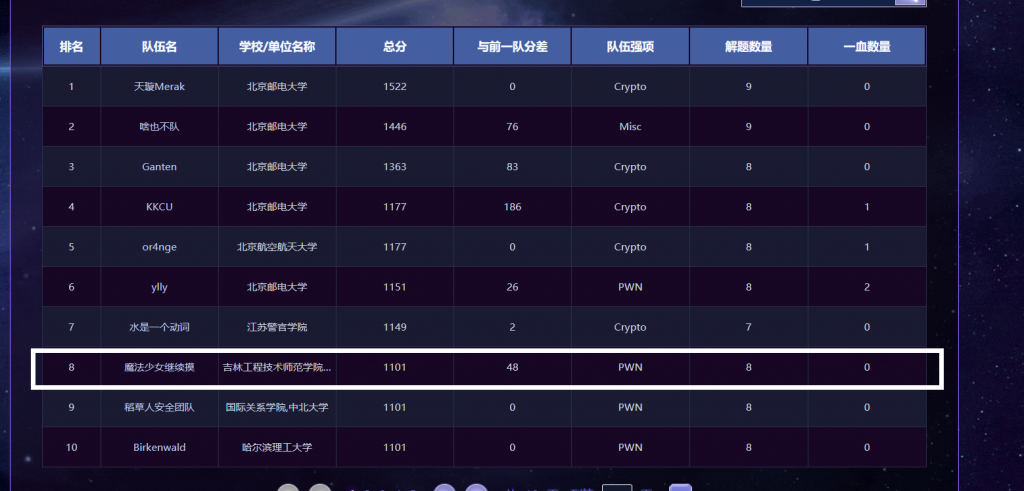
蓝帽杯半决赛魔法少女继续摸WriteUP
半决赛去了哈尔滨,跟好多师傅成功面基,很不错的一场旅行,北邮太卷了,差一名进决赛,呜呜呜,最后总排名第八,北部赛区第7,这太。。。呜呜哭了 cover 反编译,逻辑很简单,首先值得注意的是...
5年前
钓鱼网站简单复现
1.搭建个人靶场 选择自己的网站备份或者是其他的靶场都可以,别作死真拿网站打。 我选择使用 Metasploitable2 作为靶场 下载链接: http://downloads.metasploit.com/data/metasploitable/metas...
5年前
Leetcode Golang刷题记录 字符串篇
题库来源:有没有人一起从零开始刷力扣 - 力扣(LeetCode) 字符 520 直接暴力判断拿下就行了 func detectCapitalUse(word string) bool { if len(word) == 1 { return true } lowword := 0 if ...
4年前
符号表相关ddeb快速查找
http://ddebs.ubuntu.com/ubuntu/pool/main/l/linux/ http://security.ubuntu.com/ubuntu/pool/main/l/linux/
3年前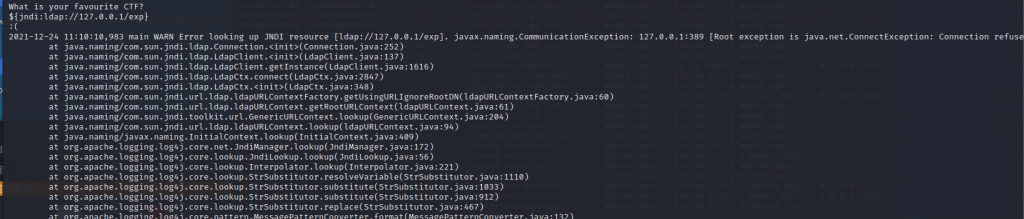
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前
个人信息

热门文章