最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
OnlyPwner - SEAL 911 - Writeup
题目信息 题目名称: SEAL 911 作者: 3doc 难度: 高级 类型: EVM 预编译合约利用 题目描述 You barely manage to get off bed as your phone rings. It's THAT ringtone: there's a call for you...
 7个月前
OnlyPwner - Payday - Writeup
题目信息 题目名称: Payday 作者: bobface 难度: 中级 类型: Merkle 树安全 题目描述 Your competitor has just set up a node operator fee claiming contract for their users. It would be a...
7个月前
今年做的一些小东西
今年开始总是闲不下来,一有空余时间就比较焦虑,一看到一些东西脑内有一些想法就快速的记录下来。当然我觉得跟换工作也有关系。 对安全研究本身的兴趣也大打折扣,至少对我而言上班天天搞安全...
10个月前
OnlyPwner 入门篇 TUTORIAL / FREEBIE / REVERSE RUGPULL WriteUp
由于onlypwner官网明确不要分享wp,但是我又要记录又要学习,所以设置付费,嘻嘻部分原因,开始继续沉淀区块链个人建议做这套题之前看这篇文章 TUTORIAL 这题作为入门题,顺便把官网翻译给翻译...
7个月前
如何运行快速用docker teamspeak
docker-compose.yml version: '3.1' services: teamspeak: image: teamspeak restart: always ports: - 9987:9987/udp - 10011:10011 - 30033:30033 environment: TS3SERVER_DB_PLUGIN: ts3db_m...
2年前
PHP自学笔记DAY8
第一阶段暂告一段落,下一阶段 数据库 1.操作数组的函数 1.1range(起始值,结束值): 生成一个指定范围的数组 1.2array_merge():数组合并 数组合并时候下标冲突,按如下规则解决: 1.如果是字符...
6年前
如何正确的进行蓝牙流量分析
本文首发于i春秋公众号 蓝牙属于是典中典的一个技术了,不论是如今的智能家居,穿戴设备甚至是车联网都离不开蓝牙,当然扯一堆是没用的,实战来说局限性较大,毕竟蓝牙广播的范围就那么大,,,...
4年前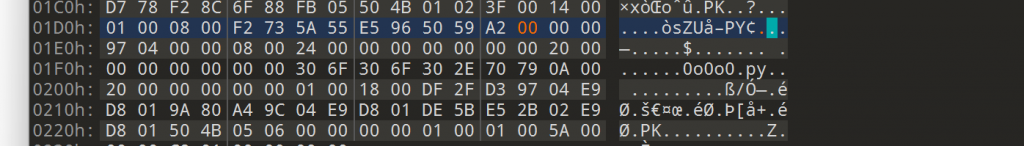
2022祥云杯ALLMISC Writeup
第三年祥云了,从全栈做题变成只会做misc的废物了,/remake 0o0o0 一血 文件尾是pk,然后伪加密可以解开 一个混淆脚本,要解混淆 from secret import o0o0o0_formula o0000o0000 = np.float32(c...
3年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
PHP自学笔记DAY1
概念: 静态网站和动态网站: 静态网站:没有数据交互的网站,不支持数据传输,页面后缀是.html 动态网站:支持数据交互的的网站 目前实现动态网站的主流技术是php和jsp。 BS架构和CS架构: B:b...
7年前
rust重构之StegSolve
项目链接:https://github.com/jiayuqi7813/Stegsolve-rs 简介 Stegsolve-rs 是一个用 Rust 语言重写的现代化图像隐写分析工具,其灵感来源于经典的 Java 工具 Stegsolve。通过对图像应用各种颜...
1年前
ICSC2020 工业信息安全技能大赛WriteUp
哈尔滨站 Omron Fins omron fins通信协议:https://wenku.baidu.com/view/fca336f6e43a580216fc700abb68a98270feac67.html 寻找关键输入段 写入的内存区域 Data 类型为Word contents,所以根据...
5年前
vulntarget a
常规操作,先扫 ,web端口,rpc,和445开放,看看web 通达oa,工具尝试getshell cs上线 挂代理走一波,发现就一个hello world,扫一下 扫到这个,暂时留着,nmap扫一下,发现开启了6379,也就是r...
4年前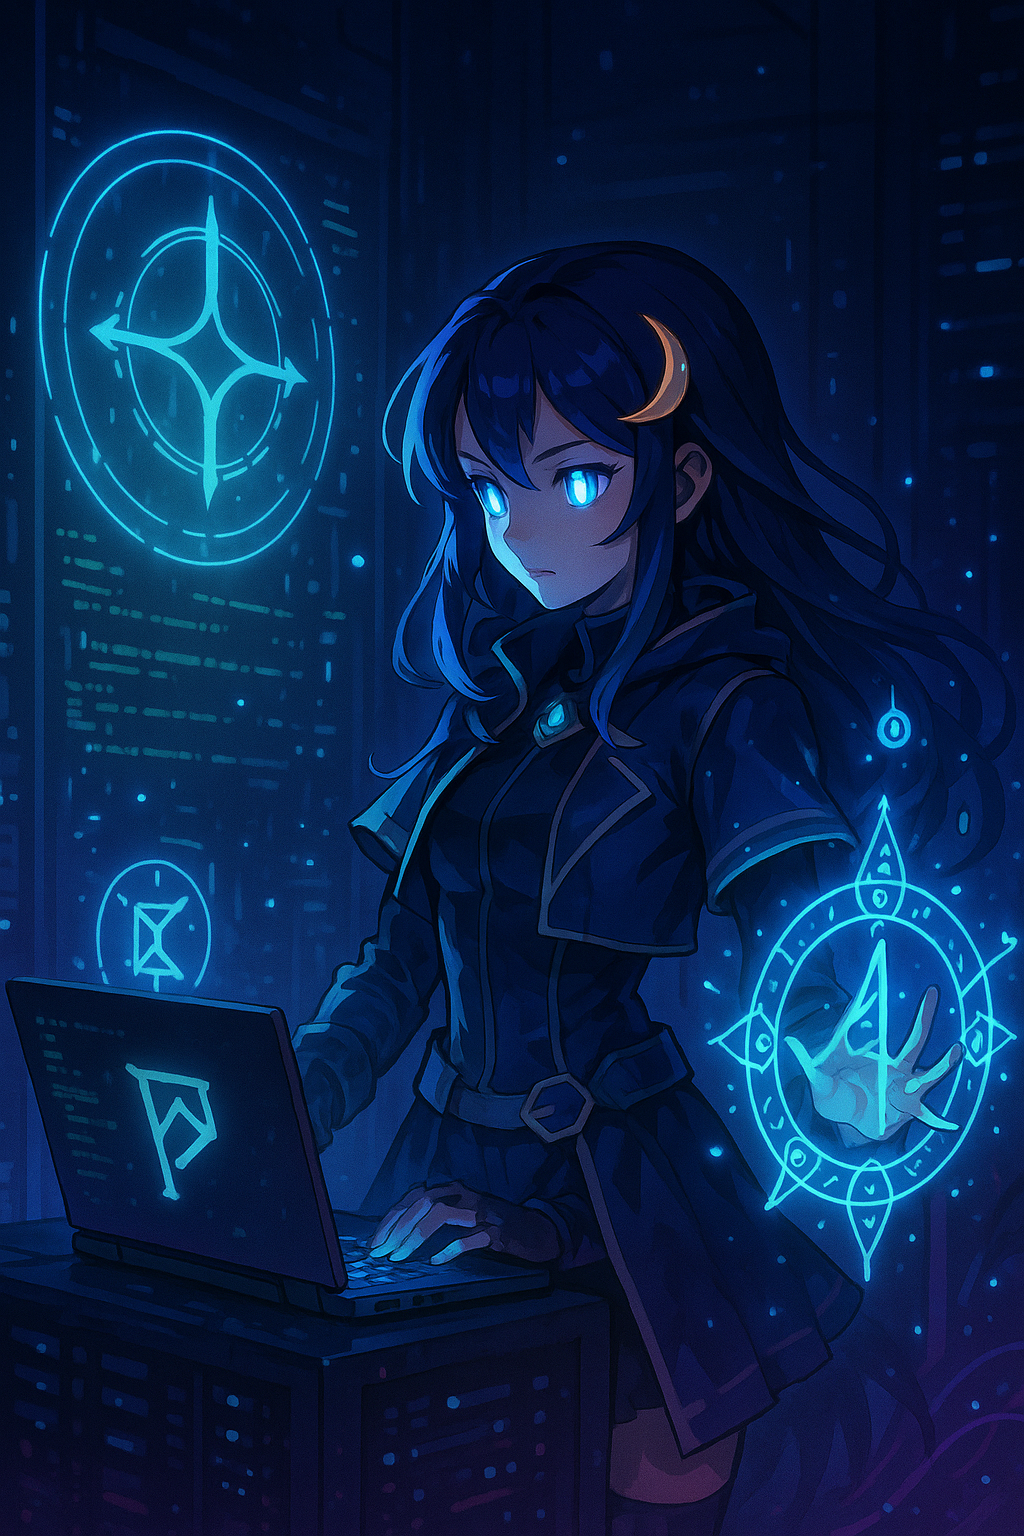
我是如何用ai帮我快速复现clash-verge-rev 0day的
Clash Verge rev存在一个提权漏洞,在Mac、Linux和Windows都能进行提权,Mac和Linux下能提权到root,Windows下可以提权到SYSTEM。此漏洞包括最新发行的版本2.2.4-alpha以及之前的版本https://gi...
10个月前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前

[RoarCTF 2019]Easy Calc 1 Write up
开局一个计算器,出flag全靠蒙(x 查看源码,发现有这么一行东西 calc.php?num='+encodeURIComponent($('#content').val() 查了一下encodeURIComponent($('#content').val()这个东西,大概就是 ...
6年前
js自学笔记Day6
document.createElement(“标签名”) 创建一个元素 document.body.appendChild(标签对象); document.body:时标签对象 document.doucumentElementhtml:标签对象 注意:margin不会触发事件 案例:...
7年前
2022祥云杯决赛 misc Twin Shadow题解
傻逼脑洞,不多bb 开局一个音频,直接一眼顶真提取封面 封面直接zsteg -a提取完整zip zip直接脑洞大大滴脑洞 一眼顶真,private_bit隐写 每个块偏移还不一样,烂活,可惜👴直接导出csv然后写脚...
3年前
强网杯2022 谍影重重 writeup
前半段y老师撸的,我简单弄了下后半段,当然还有或或👴帮我补全了一下脚本,我直接猪脑过载太菜了,看了眼其他选手的wp,都没发解析部分,vmess这个协议确实不是很适合公开发表,这里就直接贴y...
4年前
开源CTF平台踩坑与评价(更新了两个平台)
最近有办新生赛的需求,故去体验一番各种开源的ctf平台,他们的美观性,功能性,以及搭建难易程度和实用性进行一个评价,应该全网没有比我这个更全的文章了。我按照梯度进行一个排序,本文章只...
4年前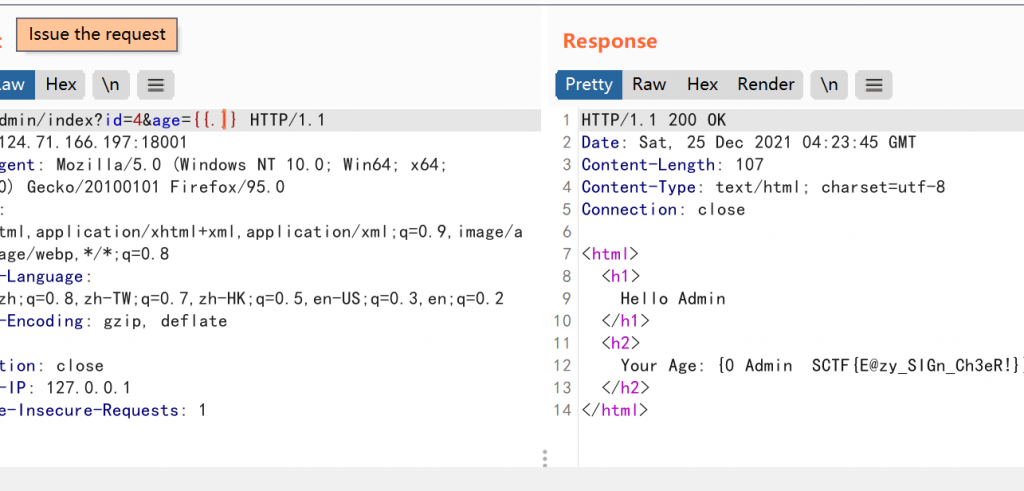
SCTF2021 个人Write Up
就第一天做了几个题,第二天没人做我也直接开摆! WEB Loginme 代码审计,伪造X-Real-IP就行了,太简单的代码了没啥必要 MISC fumo_xor_cli nc进去按住回车有链接,访问进去是微信的专访,底部...
4年前个人信息

热门文章