最新最热
【全部题解】OnlyPwner
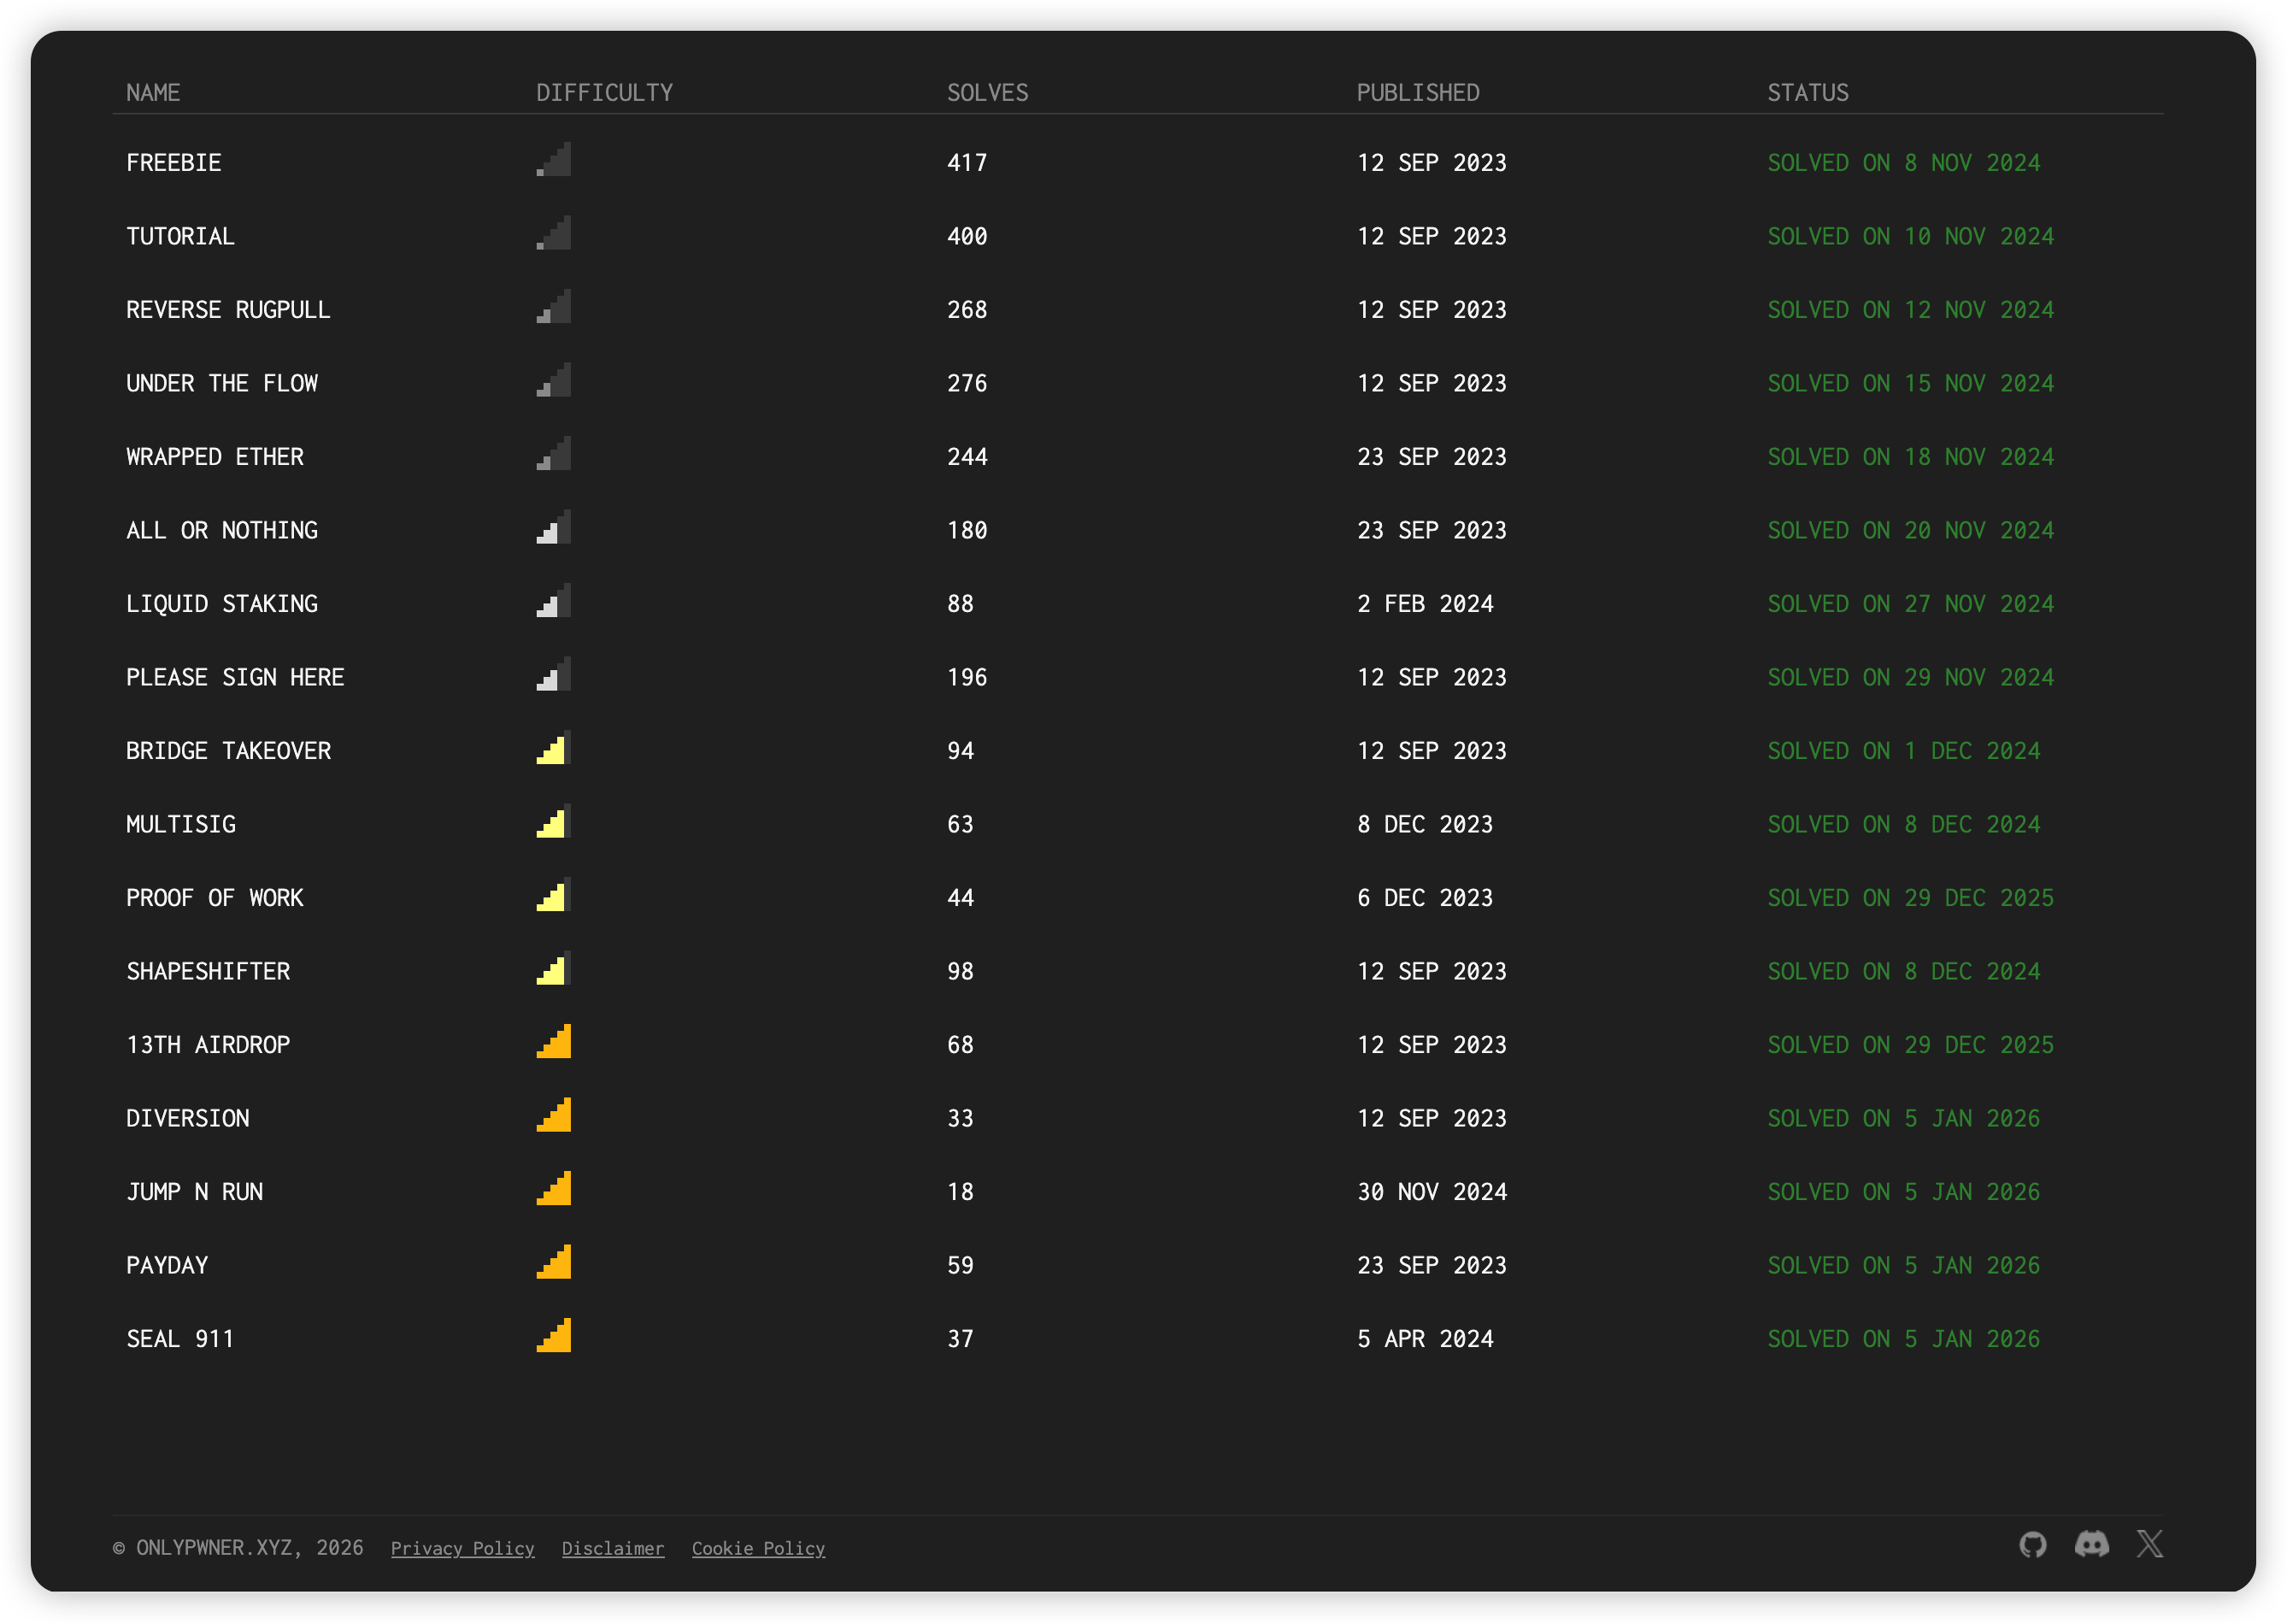
关于onlypwner题目的解题,付费喵,已完结
最新发布第9页

CISCN2021东北赛区WriteUP
什么烂比赛,misc跟密码互相乱窜是吧,喜欢玩弱口令是吧,什么玩意,不会出题别出题,😅,偷题都偷不明白。烂题配烂比赛,绝配。 Web 简单的注入 使用sqlmap注入 Payload: 爆库:sqlmap.py –r...
 5年前

2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
OnlyPwner - Diversion Challenge Writeup
挑战概述 目标 用户初始拥有 10 WETH,需要通过攻击使余额超过 20 WETH。 解题条件 (IsSolved.sol) if (WETH.balanceOf(user) > 20 ether) { console.log('is-solved:true'); } 初始...
8个月前
刷题人
[NCTF2019]Fake XML cookbook 考点:XXE 开局登录页面,不知道要干啥 遇事不决抓个包 这波啊,这波直接XXE暴打就完事了 秒秒秒 [ASIS 2019]Unicorn shop 考点:sb 傻逼题 [网鼎杯 2020 朱雀组]p...
5年前
go项目开发遇到的一些小代码问题
如何实现对ogg音频的秒数读取 使用库:github.com/jfreymuth/oggvorbis 代码: ogg, _ := os.Open('test.ogg') reader, _:= oggvorbis.NewReader(ogg) len :=reader.Length() rate := int64(rea...
4年前
CISCN2021 初赛 Write UP
总榜62,东北赛区第三,打不过 easy_sql 登陆页面,sql注入 passwd处报错注入: uname=admin&passwd=1') and updatexml(1,concat(0x7e,(select*from (select * from flag as a join flag as...
5年前
ACTF 2022 FFSK WRITEUP
这两天忙着深育和某比赛,没什么时间看actf,也就抽出一两个小时做了下韩文题和这个了,由于某些原因令我犯怵,,,,wp就不写了,写一下这个得了。 题目给了个wav,听声音可以明显听出是调制信...
4年前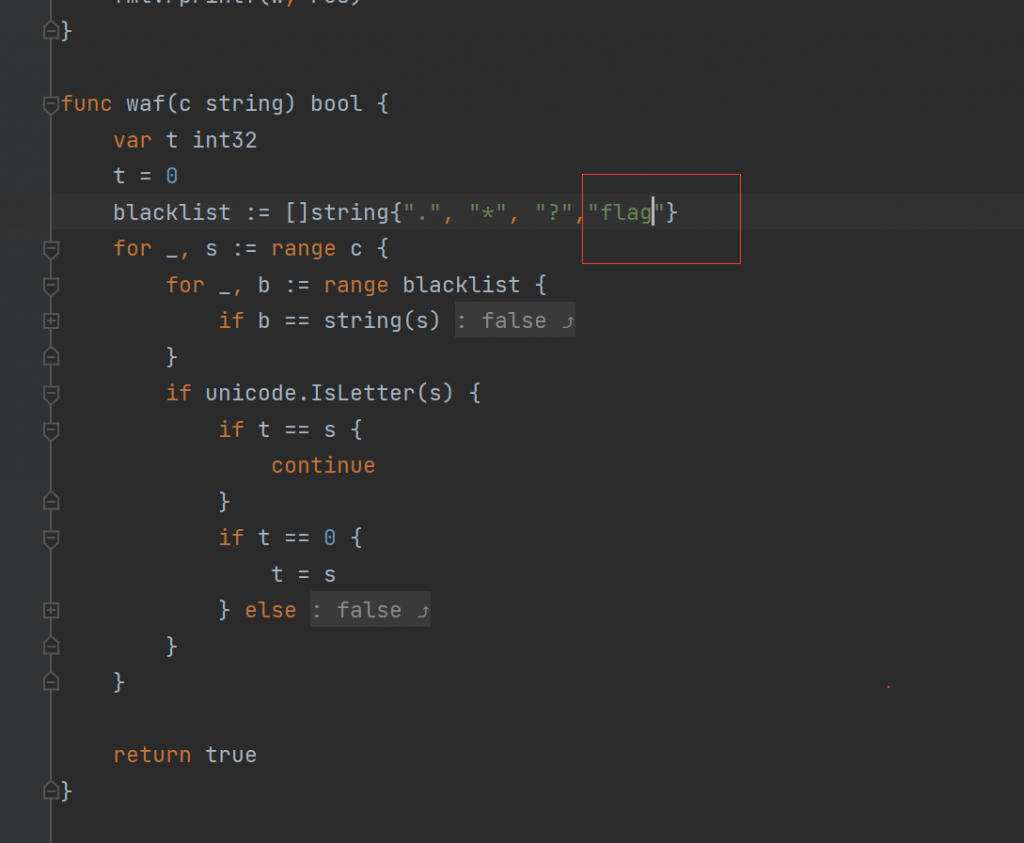
2021湖湘杯final 单兵作战小总结
我感觉作为awdp来讲的话只要这个人够强1v3是没问题的.jpg,但是就我而言我是1 喂 3 so sad 总而言之还是先说说情况,就开局上来直接修的go的题,然后他妈的修不上,寄!,反复与主办方对线查日...
5年前
leetcode Golang刷题记录 数组篇
题单来源:有没有人一起从零开始刷力扣 - 力扣(LeetCode) 数组的遍历 485 func findMaxConsecutiveOnes(nums []int) int { inumber := 0 max := 0 for _, v := range nums { if v == 1 { inum...
4年前
DAS八月安恒赛七夕单身狗wp
别人七夕陪对象过节我七夕被比赛暴打连妈都不认识不会吧不会吧,不会真有人七夕打比赛吧 WEB EASYFLASK 遇见flask就不做的雪殇是屑,结束后看了眼y1ng师傅的wp,再推了一把,啊就这就这?flask...
5年前
OnlyPwner-UNDER THE FLOW-WriteUP
UNDER THE FLOW 先看一下达成条件 pragma solidity ^0.7.0; import {ImprovedERC20} from '../src/ImprovedERC20.sol'; import {console} from 'forge-std/console.sol'; import {Script} from ...
8个月前
安恒六月赛&DASCTF 弱鸡划水记
先上截图: 咳咳,队名怪怪的,这次我跟mz师傅和宇师傅一起组队来着,基本上全程mz师傅带飞,我思路提供+misc输出,宇师傅跟我一起划水.jpg 直接上内容吧。 web1&web2 本质上这俩题目没啥区...
5年前
js自学笔记DAY4
数组: 属性:length(求得数组的长度) eg.var arr[23,24,26]; var len = arr.length; 数组是从0开始记录,数组下标的最大值,从0开始。到数组的个数减1 如果数组有20个元素,则最大下标为19 ...
7年前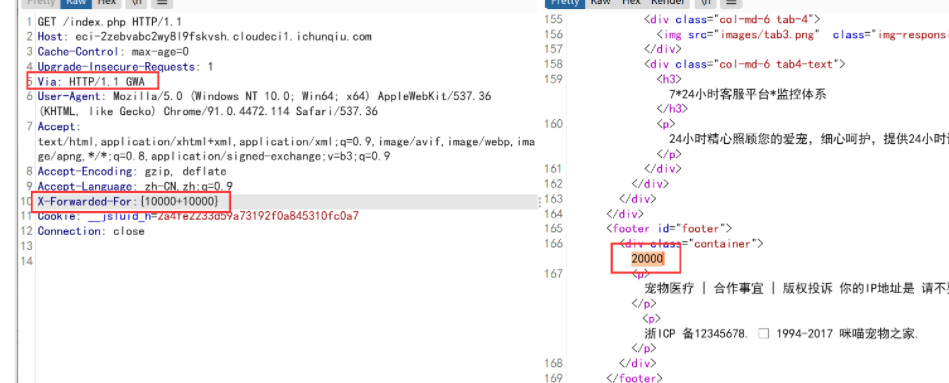
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
OnlyPwner - Proof of Work Writeup
题目信息 挑战名称: Proof of Work 作者: 3doc 目标: 窃取至少一半的 DRK 代币供应量(≥ 10 ether) 题目背景 A friend told you about this weird DAO, folks raving all the time about vamp...
8个月前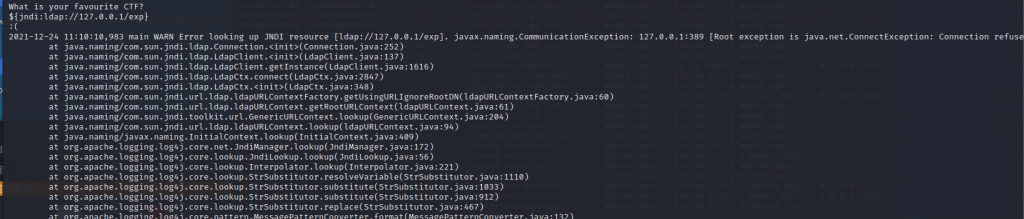
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前
之江杯2020工控题目 Write Up
异常的工程文件 strings一把梭了, 病毒文件恢复 360很牛逼啊,很快啊,直接就解开了 安全卫士勒索病毒专题:文件恢复_安全卫士离线救灾版_文档卫士 (360.cn) 简单Modbus协议分析 文章参考Modbus...
5年前个人信息

热门文章