最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第8页
OnlyPwner - Jump N Run - Writeup
题目信息 题目名称: Jump N Run 作者: bobface 难度: 高级 类型: 智能合约安全 / EVM 字节码注入 题目描述 This is our new, shiny, permissionless multi-user oracle. It's only V1 and missi...
 8个月前
HWS2021 固件安全 Write Up部分题目复现
这个当时我是菜逼,我根本不会做,现在照着wp反复的也就成功复现了三个题目(其他几个没有环境呜呜呜,也记录一下吧) NodeMCU binwalk解不开,直接cat bin就出来了 STM 直接binwalk,解不开,...
5年前
WMCTF2025-MISC phishing email / Shopping company 出题人wp与心得
一年一度整活,不知道大家玩的怎么样了。由于平台出了一些小插曲,所以不得不出手负责本次平台前端的设计和代码编写了。(ai太好用了。本次出了两道题目,待我细细道来。 平台 本次比赛基于ctfd...
11个月前
Leetcode golang刷题记录 数与位篇
数字的位操作 7 先转成字符串,然后判断首位是否是负数,然后翻转转回数字 func reverse(x int) int { sx := strconv.Itoa(x) var res string if sx[0] == '-' { res = '-' sx = sx[1:] } for i...
4年前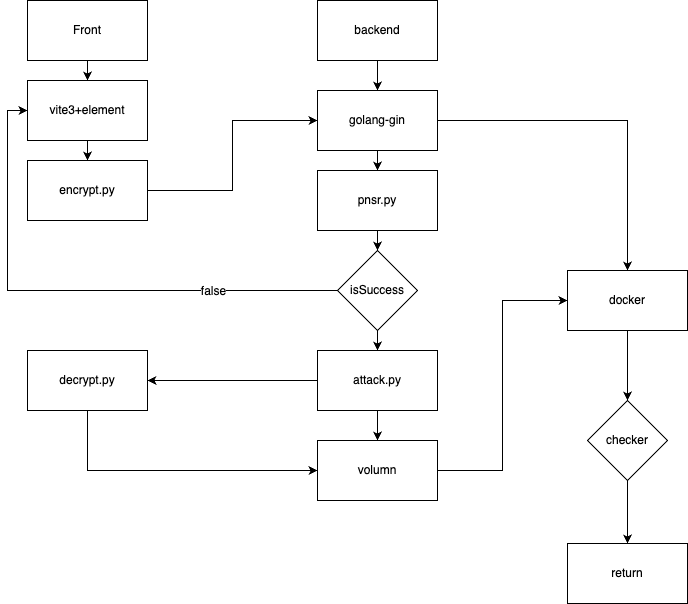
StegLab QA and EXP
Preface The initial idea of this topic was to introduce a genuine challenge of steganography algorithm in the current CTF steganography environment where creative ideas are rampant...
2年前
2019.10.11 网络安全笔记
1.搭建小型局域网 (1)网络需求:五台pc机,一台服务器,两个网段,互联互通 路由器 多接口:分类 Fastinternet(以太网)(rj45网线) &...
5年前
如何正确的进行蓝牙流量分析
本文首发于i春秋公众号 蓝牙属于是典中典的一个技术了,不论是如今的智能家居,穿戴设备甚至是车联网都离不开蓝牙,当然扯一堆是没用的,实战来说局限性较大,毕竟蓝牙广播的范围就那么大,,,...
4年前
VNCTF2022 个人wp
祝vn,wm战队发展越来越好,开写 WEB GameV4.0 签到 F12然后源代码里面找就行,data.js存放关卡数据,拉到底,base64解密,getflag 不贴图了 gocalc0 进去,看flag,看session,复制,两次base6...
4年前
docker快速搭建FBCTF记录
直接docker search fbctf 选中图中框选的那个,直接docker pull下来 执行命令 docker run --name fbctf -d --publish 80:80 --publish 443:443 rafaelfoster/fbctf:latest --restart=always doc...
5年前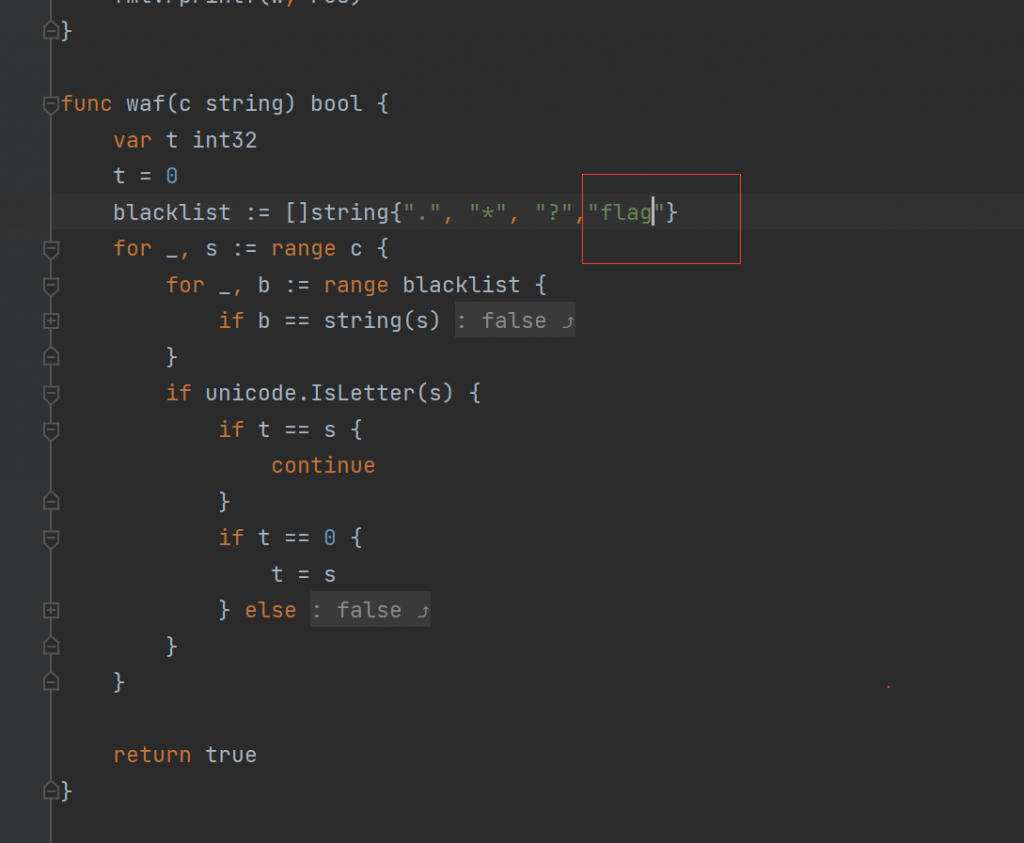
2021湖湘杯final 单兵作战小总结
我感觉作为awdp来讲的话只要这个人够强1v3是没问题的.jpg,但是就我而言我是1 喂 3 so sad 总而言之还是先说说情况,就开局上来直接修的go的题,然后他妈的修不上,寄!,反复与主办方对线查日...
5年前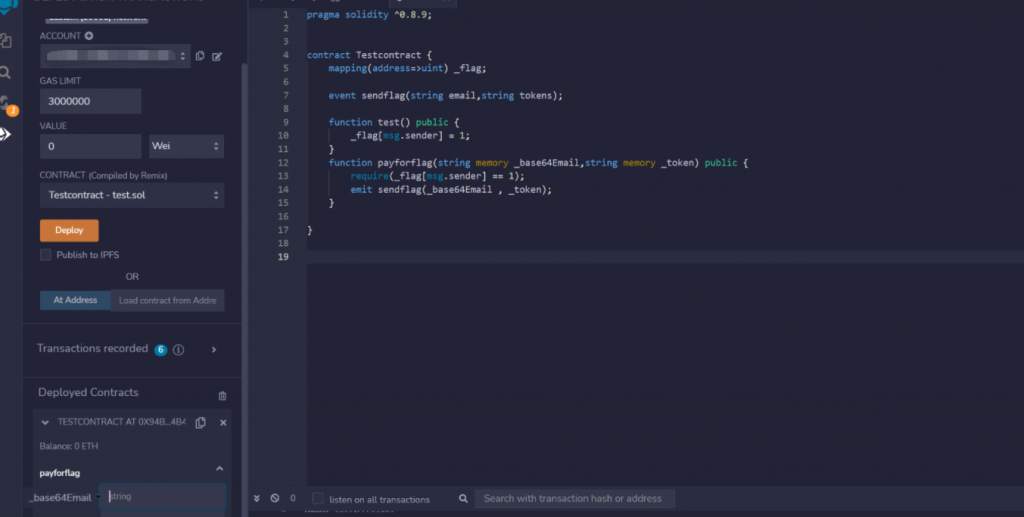
区块链出题指南 solidity篇
ctf 区块链 出题指南 solidity篇 前言: 区块链方向已然成为ctf一大主流的竞赛内容,故写此文章来分享如何出eth相关的题目,主要面向solidity,move语言暂时不在本文章讨论范围内,后续看心情编...
3年前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前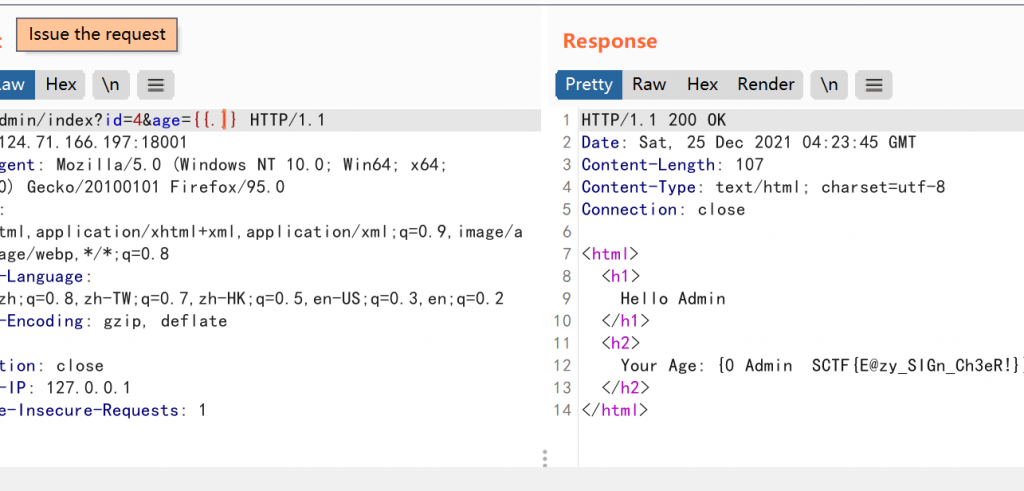
SCTF2021 个人Write Up
就第一天做了几个题,第二天没人做我也直接开摆! WEB Loginme 代码审计,伪造X-Real-IP就行了,太简单的代码了没啥必要 MISC fumo_xor_cli nc进去按住回车有链接,访问进去是微信的专访,底部...
4年前
Golang设计模式
面开发被问麻了,记录一下 按照三种类型分类 创建型模式(Creational Pattern)、结构型模式(Structural Pattern)和行为型模式(Behavioral Pattern) 然后主要问基本都是问创建型模式,实际...
4年前
TQLCTF MISC writeup
就跟风潇战斗到最后来着,拿了个20名也算是意料之内了,跟tsuppari师傅走一天迷宫属于是烦人,也就这样了。 Wizard oi题,开局直接让爆破sha256(TQLCTF+?),很简单 def get_t(code): for i in...
4年前
广州比赛之旅
前言: 首先是非常荣幸能够代表吉林省参加第一届全国职业技能大赛网络安全赛项。从规模上以及牌面上这是我参加过最牛的一场比赛。广州的人文风气也非常好,在这个季节的温度以及湿度是非常舒服...
5年前
道歉书
首先还是恭喜各位师傅在国赛中取得了优越的成绩,在这里对你们表示深切地祝贺。 道歉 在这里首先对我的老师,我的队友进行我最深刻的道歉,由于本人在CISCN决赛中在比赛期间水群,违规使用搜索...
4年前
CISCN2021 初赛 Write UP
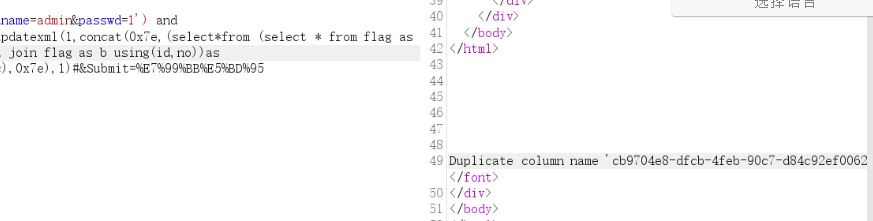
总榜62,东北赛区第三,打不过 easy_sql 登陆页面,sql注入 passwd处报错注入: uname=admin&passwd=1') and updatexml(1,concat(0x7e,(select*from (select * from flag as a join flag as...
5年前
树莓派4B搭建.NET运行环境
通过三条命令查看树莓派版本以及系统位数 grep 'model name' /proc/cpuinfo getconf LONG_BIT uname -a 获得关键信息,系统为ARM32位系统,足够了 去该网址下载SDK Download .NET Core 3.0 (Lin...
5年前个人信息

热门文章