最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第8页

GACTF2020 Minecraft Redstone Music WP
拿了个屑三血,单独记录一下吧,坑很多 解题过程过于坎坷,甚至从零学了如何用java编译启动器启动mc,然而小题大做.jpg 放一下修复好的整合包,有一说一这个整合包质量确实高,光影也很好看 链...
 5年前
2021 东华杯 个人 WriteUp
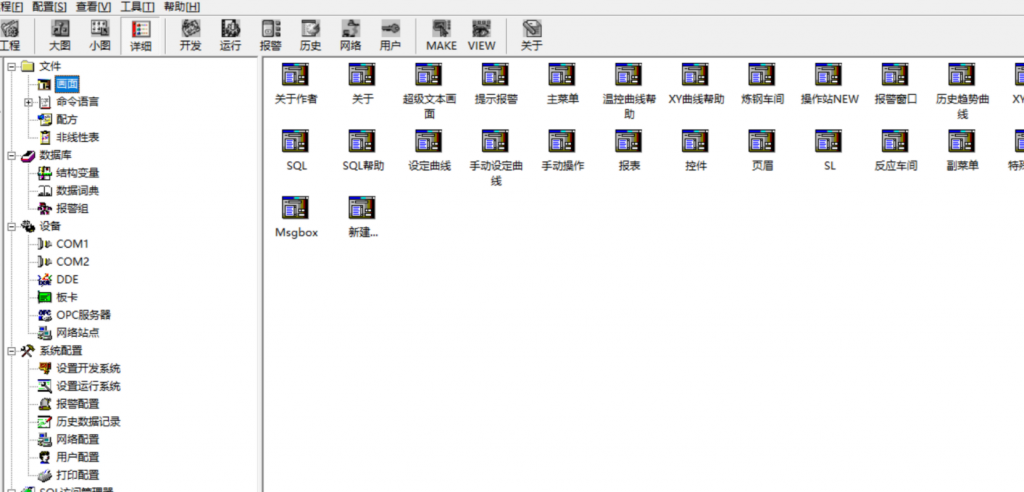
题目比较脑洞的一个比赛,简单写写wp,队友做出来的就不写了 MISC checkin utf7转码即可 project (我怀疑这题出题人套工控就是为了挣i春秋的工控加钱buff)一个工程文件,看文件应该是kingdom...
5年前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
PHP自学笔记DAY1
概念: 静态网站和动态网站: 静态网站:没有数据交互的网站,不支持数据传输,页面后缀是.html 动态网站:支持数据交互的的网站 目前实现动态网站的主流技术是php和jsp。 BS架构和CS架构: B:b...
7年前
陇剑杯 个人 ’WriteUp‘
特别特别特别奇怪的比赛,没有之一 倒是登顶过几分钟,哈哈 签到 1.1 下载,题目描述,http就完事了 JWT 2.1 题目本身就是jwt描述,那就直接填jwt 2.2 找到执行命令的token,就发现是这个了 100...
5年前
BCACTF 3.0 MISC&foren wp
funny game misc Google maze f12 can slove Sequences show us the python script sequence = [0, 1, 3, 6, 2] numbers = [774, 5842, 4294, 9433, 5232, 1871, 3292, 4213, 2752, 5521, 4581,...
4年前

攻防世界WEB新手区Write up
1.View_source: 这题目太简单了吧。。就不说了 2.robots robots文件是作为网站来告知搜索引擎什么想被搜到,什么不想被搜到,或者指定搜索引擎只收录指定的内容。 文件格式: User-agent: 用来...
5年前
2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
HWS2022 misc wp
被yusa强制报名,上去秒了两个misc直接睡觉,安卓是什么玩意( BADPDF 题目被我删了,也没截图直接口述了 直接010看16进制,结合文件名badpdf猜测是钓鱼的,那么也就存在js脚本 找到base64数据...
4年前
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
OnlyPwner BRIDGE TAKEOVER writeup
评价为,一个真正的pwn题。 从头开始,先看部署合约 contract Deploy is Script { function run() external { vm.startBroadcast(); address user = vm.envAddress('USER'); Bridge bridge = ne...
9个月前
阿里云CTF misc随写
随便玩玩 猫星球 脑王题,做的大脑升级了 Konano/CatWatermark (github.com) 给了项目,水印写在图像内,原始图像下载 Desktop Wallpapers Earth planet Africa Space 11500x11500 (1zoom.me) ...
3年前CF1.0 商城改gp
1. 解码客户端 crossfire/rez/RB001/bf011.ltc,将所有“CashItem 1”更改为“CashItem 0”。2. 转到数据库ITEM_INFO并将列SALE_TYPE从 C 更改为 G。3. 重新启动服务器。
2年前
OnlyPwner - Diversion Challenge Writeup
挑战概述 目标 用户初始拥有 10 WETH,需要通过攻击使余额超过 20 WETH。 解题条件 (IsSolved.sol) if (WETH.balanceOf(user) > 20 ether) { console.log('is-solved:true'); } 初始...
9个月前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
OnlyPwner - 13th Airdrop - Writeup
题目信息 题目: 13th Airdrop 作者: bobface 目标: 使 Airdrop 合约余额 <= 30 ETH 初始状态: Airdrop 有 60 ETH(6 个用户各 10 ETH) 漏洞分析 合约结构 contract Airdrop is IAirdrop { m...
9个月前
2021 SUSCTF MISC WRITEUP
无聊的题目,除了脑洞还是脑洞,希望下次出题人整点质量高的,简单写一下 签到 discord ra2 玩游戏就行了 Tanner Tanner图_百度百科 (baidu.com) 转成矩阵,图片010末尾文字,加起来sha256即可 ...
4年前黑客人
5年前个人信息

热门文章