最新最热
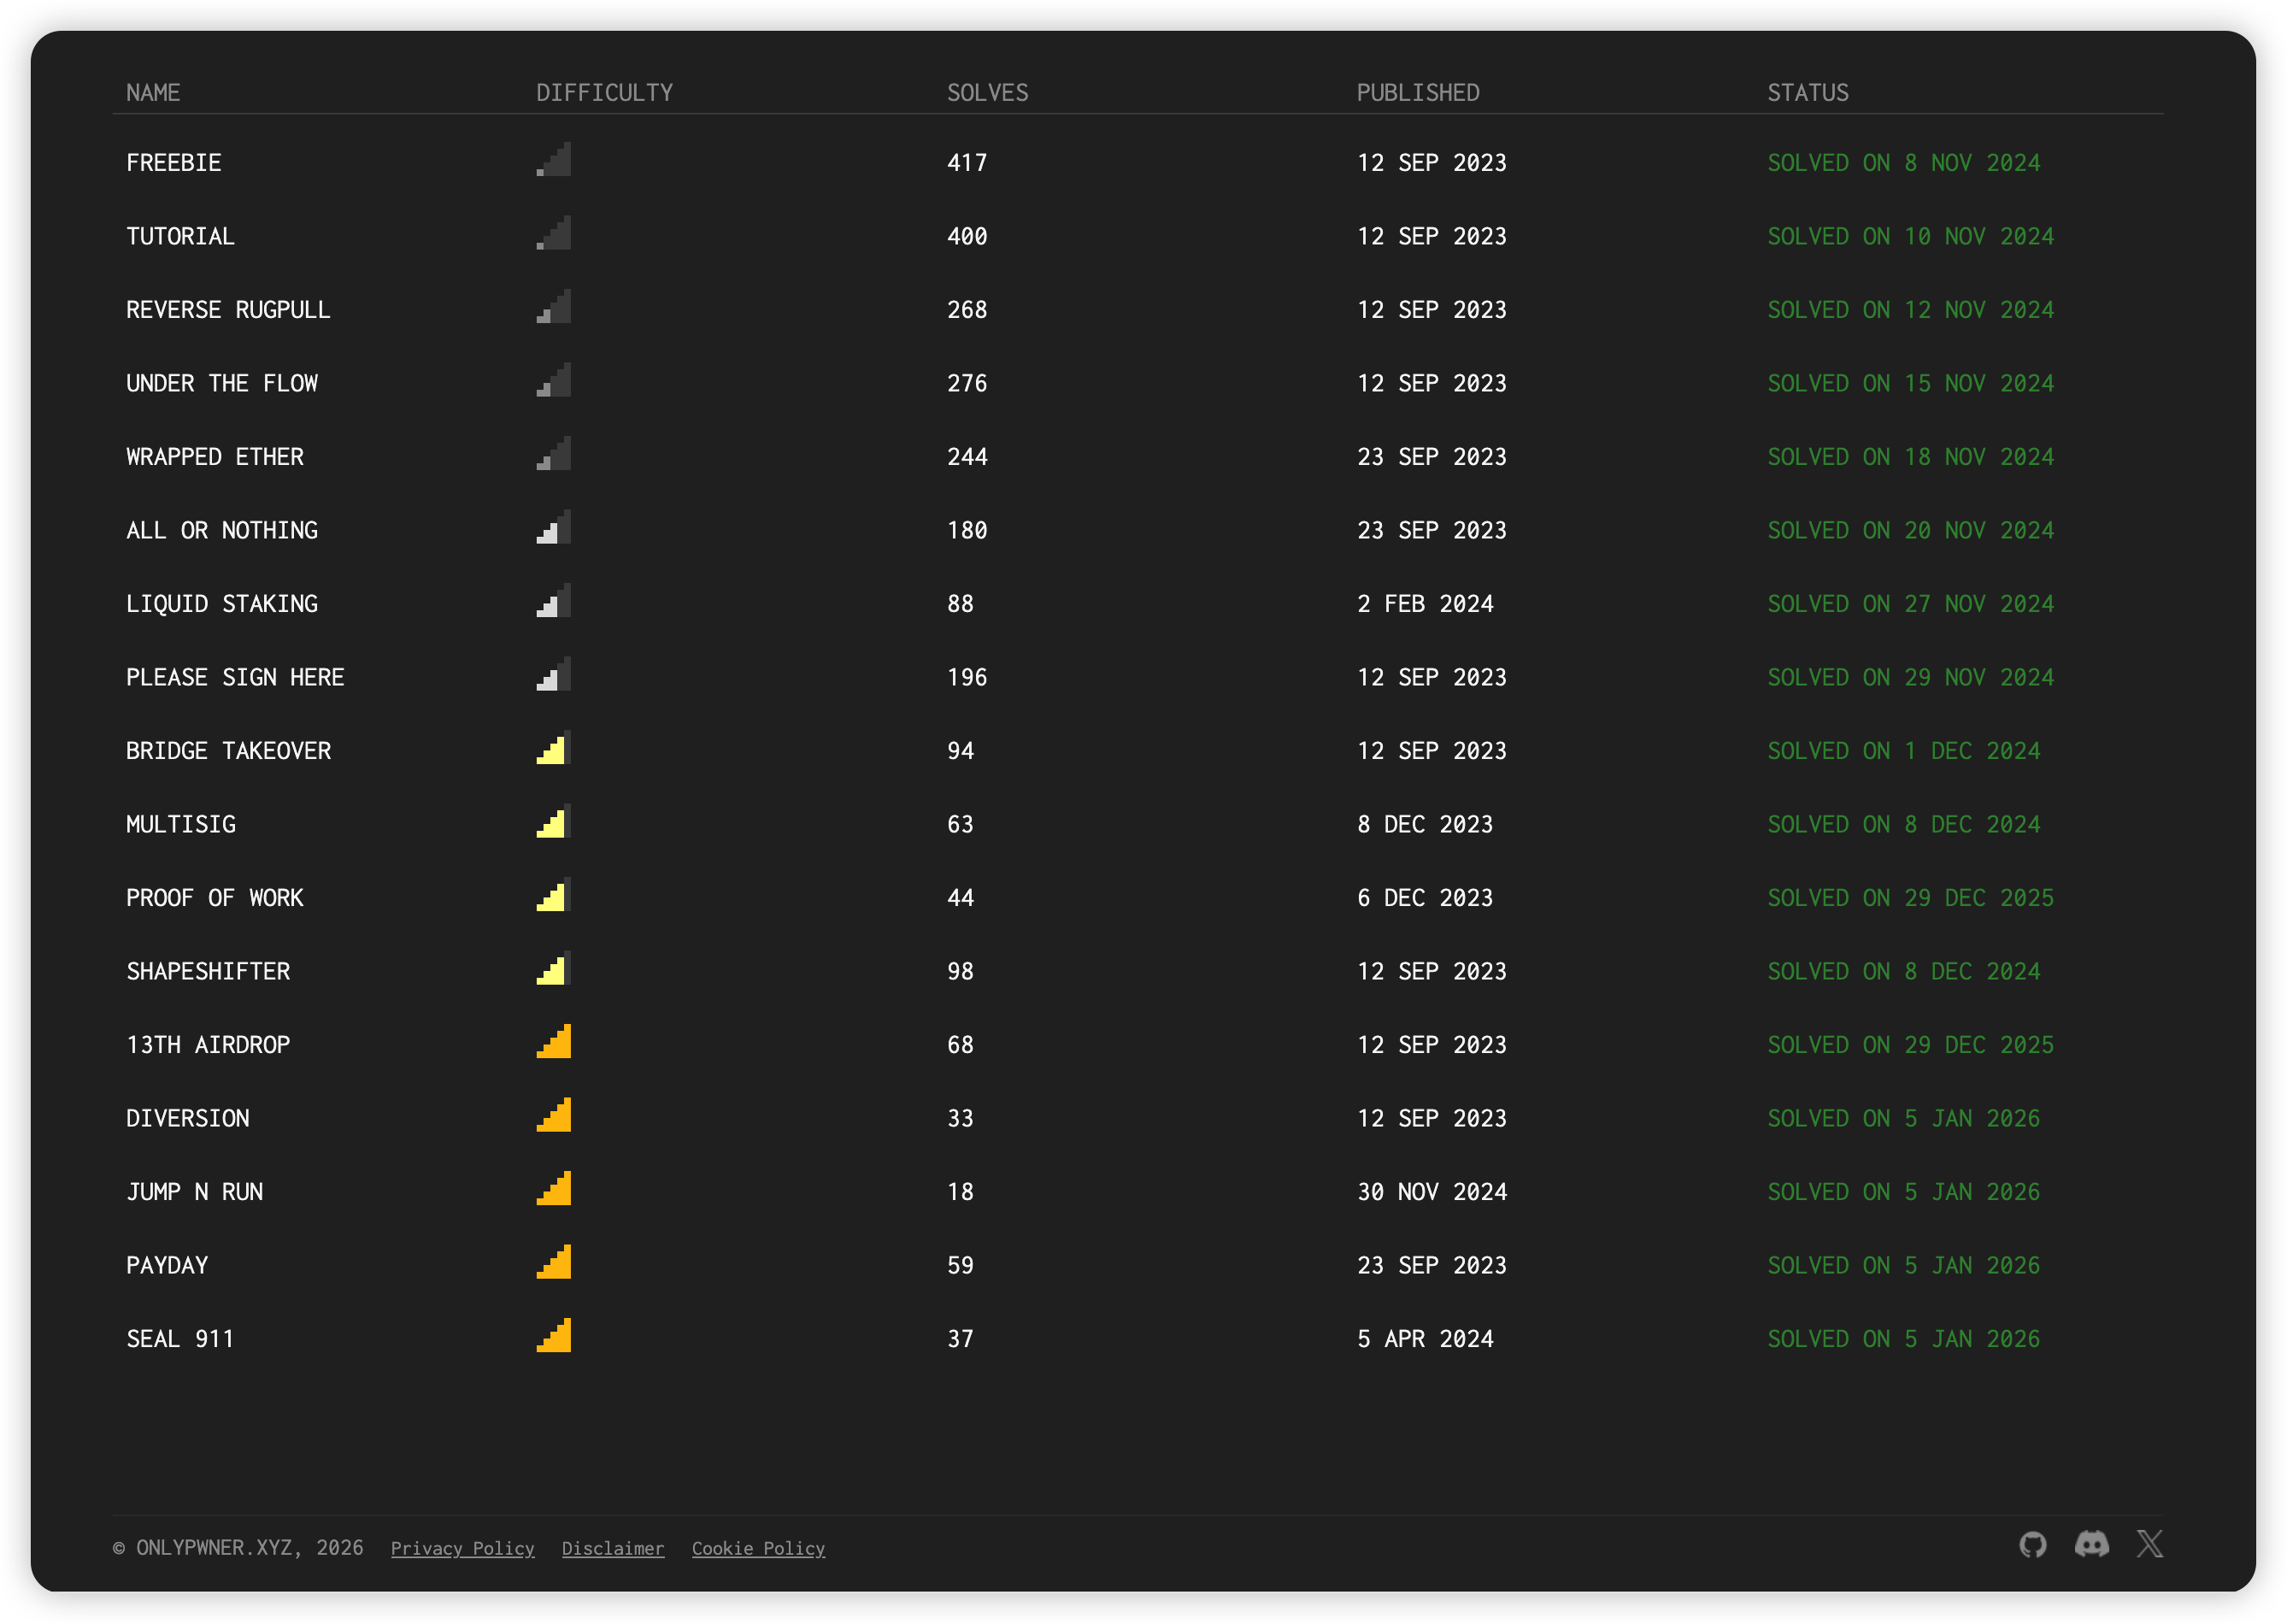
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第7页

高速制作微信hdr表情包教程
最近被这个蛤蟆闪瞎眼了,然后光速复刻,然后出个教程 hdr.icc下载 下载上面的icc,然后写个脚本嵌入png就行了 from PIL import Image # 打开 PNG 图像 img = Image.open('1.png') with open('h...
 11个月前
DASCTF MAY出题人挑战赛 MISC,WEB官方wp
继上次十月赛又当了一次出题人来给大伙整活,当然这次就主要负责web和misc的全部题目,而且考虑到das本身就是一个面向大众,新人培养的一种比赛,题目也就特地往简单了方面出,拒绝难题内卷!,...
4年前
密码保护:2025年5月22日
不论是发朋友圈还是发小红书还是b站总归是人多眼杂,突然想起来自己还有个博客可以记录一下。 近期即将离职,这也是我在百度度过最爽的一个月了,终于能够做到一些想要去做的事情。计划离职后去...
1年前
陇剑杯 个人 ’WriteUp‘
特别特别特别奇怪的比赛,没有之一 倒是登顶过几分钟,哈哈 签到 1.1 下载,题目描述,http就完事了 JWT 2.1 题目本身就是jwt描述,那就直接填jwt 2.2 找到执行命令的token,就发现是这个了 100...
5年前
OnlyPwner - Shapeshifter Writeup
题目信息 挑战名称: Shapeshifter 作者: bobface 目标: 获得 100 ETH 或更多 特殊说明: 运行在 Shanghai 硬分叉(2023) 题目背景 The gas optimizooooors have launched their latest psyop in...
8个月前
SCTF2021 个人Write Up
就第一天做了几个题,第二天没人做我也直接开摆! WEB Loginme 代码审计,伪造X-Real-IP就行了,太简单的代码了没啥必要 MISC fumo_xor_cli nc进去按住回车有链接,访问进去是微信的专访,底部...
4年前
StegLab解答与心得记录以及问题反思
前言 本题最初的想法是希望在当今隐写藏b横行的ctf隐写环境来一场真真正正的隐写算法的挑战,选手通过使用python脚本自行编写隐写和提取脚本,通过算法来加强自己隐写算法的鲁棒性,在图像攻击...
2年前

js自学笔记DAY4
数组: 属性:length(求得数组的长度) eg.var arr[23,24,26]; var len = arr.length; 数组是从0开始记录,数组下标的最大值,从0开始。到数组的个数减1 如果数组有20个元素,则最大下标为19 ...
7年前
我又该何去何从
. 选择 说实话,我并没选择好今年的道路究竟是走什么,考研也好,就业也罢,,,,两种道路确实是可能走向不同的人生,上次这样的选择还是高考结束的时候。现在的我还是会时不时想一想,如果当...
4年前
安恒六月赛&DASCTF 弱鸡划水记
先上截图: 咳咳,队名怪怪的,这次我跟mz师傅和宇师傅一起组队来着,基本上全程mz师傅带飞,我思路提供+misc输出,宇师傅跟我一起划水.jpg 直接上内容吧。 web1&web2 本质上这俩题目没啥区...
5年前
Golang设计模式
面开发被问麻了,记录一下 按照三种类型分类 创建型模式(Creational Pattern)、结构型模式(Structural Pattern)和行为型模式(Behavioral Pattern) 然后主要问基本都是问创建型模式,实际...
4年前
癫疯极客初赛WP整理
👴就来看看题,老懒狗了, 极客癫疯是我打过最好的比赛 WEB babyphp2 开局直接源码泄露www.zip 核心是classes.php 有类,有上传,直接phar反序列化干就完事 <?php class User{ public $nickn...
5年前
Js自学笔记Day3
函数: 定义语法: function 函数名(形参1,形参2){ 函数体 } 调用语法: 函数名(实际参数1,实际参数2); 注意:代码写好后需要调用才可执行,执行完成后回到调用函数的位置 函数名: 不要...
7年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前

VNCTF 2025 misc aimind WriteUP
题目访问后可以输入链接,输入后ai会自动总结链接的内容。猜测可能会有ssrf注入问题。 简单fuzz一下,比如试试伪协议file之类的,可以发现读取和相关环境,当然也可以读取app文件拿到题目源码 ...
1年前
[RoarCTF 2019]Easy Calc 1 Write up
开局一个计算器,出flag全靠蒙(x 查看源码,发现有这么一行东西 calc.php?num='+encodeURIComponent($('#content').val() 查了一下encodeURIComponent($('#content').val()这个东西,大概就是 ...
6年前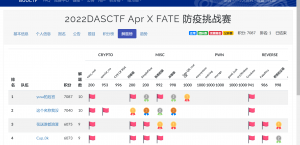
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前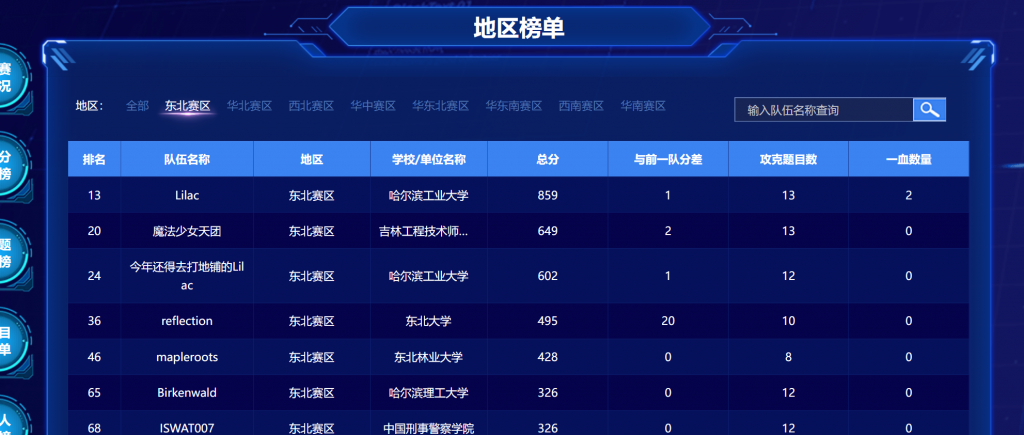
CISCN2022初赛个人writeup
又一年ciscn,,,啊,开摆,连续三次都是做到最后一步了,一二三血就都出了,哎呀急死我了呜呜呜,区块链一直没时间看,后续复现一下。该说不说,做题体验还行,跟往届比的话。至少不像去年那...
4年前
个人开发者思路收集汇总内容
app竞品分析:https://tryastro.app/ 网站指数分析:https://trends.google.com/trends/ 已死亡公司借鉴灵感:https://www.loot-drop.io/
8个月前个人信息

热门文章