最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第7页
美团ctf2022 misc writeup
没报名,利益无关,a个k,图一乐 I GOT 油 我想抽 I GOT 油 ALL MY MIND 抽不了兜着走 走~走走~走走走走 Cyberspace 体力活,嗯玩游戏就行了,偷一手或或👴的图 ezdct_svd 谢罪,过于相信轮...
 3年前

js学习笔记day5
对象:一类中的具体示例 var obj={name:'田所浩二',age:24,shouchong:function(){alert('手冲')},jianshen:function(){alert('健身')}}; 属性:name,age 方法:jianshen,shouchong 标签...
7年前
论跟风与从众效应所出现的四类人群
去年疫情期间写的文章,正式搬过来,开展新的有关心理学的模块 网课之余倒是发现及其有趣的现象,美其名曰从众效应,说白了就是跟风,关于这种从众心理的论文、期刊有很多很多,当然我也想要...
5年前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
WMCTF2025-MISC phishing email / Shopping company 出题人wp与心得
一年一度整活,不知道大家玩的怎么样了。由于平台出了一些小插曲,所以不得不出手负责本次平台前端的设计和代码编写了。(ai太好用了。本次出了两道题目,待我细细道来。 平台 本次比赛基于ctfd...
11个月前
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前
树莓派4B实现HID键盘模拟
一直想做个音游手台来着,所以正巧最近树莓派学的不错,便尝试实现这一功能,具体手台制作出来后会写一个新的文章,现在就是简单来实现一下树莓派4B模拟键盘输入。 准备材料: 树莓派4B或者树莓...
5年前
ångstromCTF 2022 个人WriteUP
最近忙着写平台,比赛就捎带看看题学习学习,上周末就摸了摸看了看题,前面的都挺简单的,随便记录一下。这就是美国高中生吗,题目确实新颖,该难得也不简单。 MISC Sanity Check 签到 Interweb...
4年前
VNCTF2021 WriteUp
拿了个第一,好 [VNCTF 2021]Ez_game F12进控制台,找js 可疑字段,怀疑是flag明文 复制出来在控制台打出,即可 [VNCTF 2021]Check_In 签到 [VNCTF 2021]冰冰好像藏着秘密 rar下载后解压报错,b...
5年前
安恒月赛5月&BJDCTF菜鸡败北wp
前言:我还是太菜了,我觉得需要继续提高,难度比网鼎简单不少,但是我菜。 WEB2: web1和web3和web5都差点梭出来,关键步骤还是技艺不精。web2就感觉很轻松。 开局一个登录框,直接随便输入就...
5年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前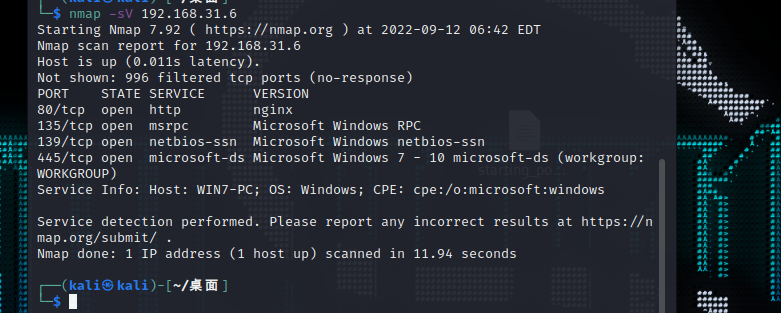
vulntarget a
常规操作,先扫 ,web端口,rpc,和445开放,看看web 通达oa,工具尝试getshell cs上线 挂代理走一波,发现就一个hello world,扫一下 扫到这个,暂时留着,nmap扫一下,发现开启了6379,也就是r...
4年前SQL注入 报错注入笔记
网站借鉴:https://www.cnblogs.com/Triomphe/p/9489639.html 大半夜属实困,留着头脑清醒再分析。 常用payload: Union select count(*),concat((查询语句),0x26,floor(rand(0)*2))x from info...
6年前
2019.10.11 网络安全笔记
1.搭建小型局域网 (1)网络需求:五台pc机,一台服务器,两个网段,互联互通 路由器 多接口:分类 Fastinternet(以太网)(rj45网线) &...
5年前
2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
CTFHUB文件上传WP
.htaccess文件 (或者'分布式配置文件'),全称是Hypertext Access(超文本入口)。 它提供了针对目录改变配置的方法, 即,在一个特定的文档目录中放置一个包含一个或多个指令的文件, ...
6年前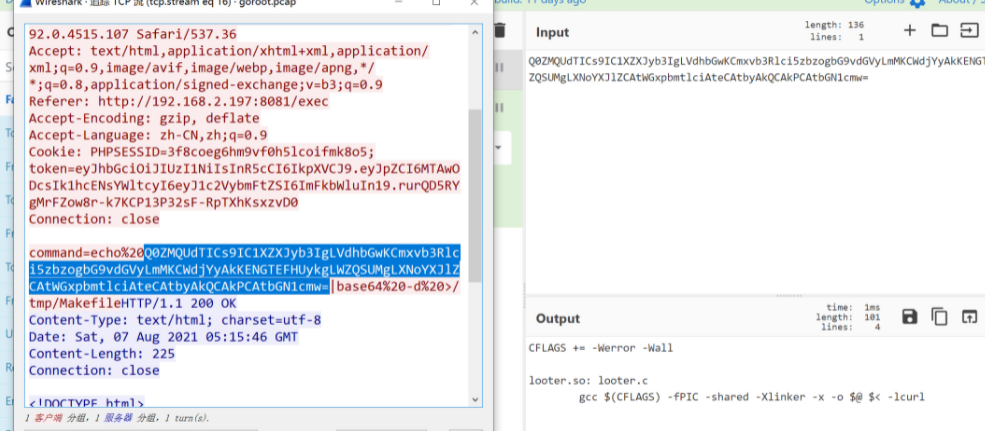
九月dasctf WriteUp
MISC Girlfriend's account 简单excel转换,公式放着,自己弄 =SUM(ISNUMBER(SEARCH(TEXT({1,2,3,4,5,6,7,8,9},'[dbnum2]'&{'0亿';'0仟!万';'0佰!万';'0拾!万';'0万';'万!0仟';'万!0佰';'万...
5年前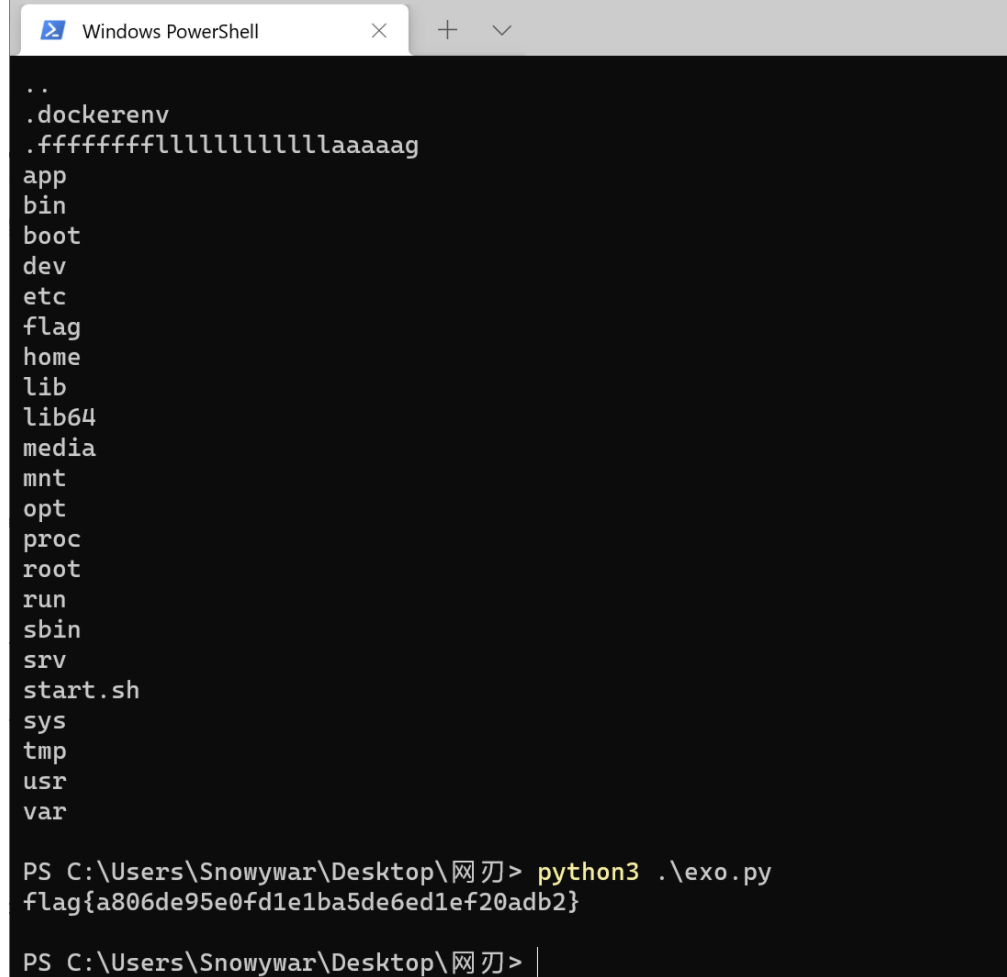
首届网刃杯工控ctf WriteUp
除了分数机制有点怪,题目整体还挺好的。 WEB ez-sql 原题:InCTF 2021 Web 部分题解 · 语雀 (yuque.com) import requests url = 'http://116.62.239.41:4323/?sql1=%2561%2527%2561&sql2=...
5年前
之江杯2020工控题目 Write Up
异常的工程文件 strings一把梭了, 病毒文件恢复 360很牛逼啊,很快啊,直接就解开了 安全卫士勒索病毒专题:文件恢复_安全卫士离线救灾版_文档卫士 (360.cn) 简单Modbus协议分析 文章参考Modbus...
5年前
符号表相关ddeb快速查找
http://ddebs.ubuntu.com/ubuntu/pool/main/l/linux/ http://security.ubuntu.com/ubuntu/pool/main/l/linux/
3年前个人信息

热门文章