最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第6页
WMCTF2025-MISC phishing email / Shopping company 出题人wp与心得
一年一度整活,不知道大家玩的怎么样了。由于平台出了一些小插曲,所以不得不出手负责本次平台前端的设计和代码编写了。(ai太好用了。本次出了两道题目,待我细细道来。 平台 本次比赛基于ctfd...
 11个月前

高速制作微信hdr表情包教程
最近被这个蛤蟆闪瞎眼了,然后光速复刻,然后出个教程 hdr.icc下载 下载上面的icc,然后写个脚本嵌入png就行了 from PIL import Image # 打开 PNG 图像 img = Image.open('1.png') with open('h...
11个月前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
obsidian webdav 同步最佳实践
并不完美的obsidian 前端日子一直在寻找一个本地写笔记的软件,前后考虑了vscode-语雀插件和思源笔记等等新生代的开源本地方案,最后发现主要有几个问题,要么用私有的文件格式,要么就是复杂到...
1年前
vlunstack5
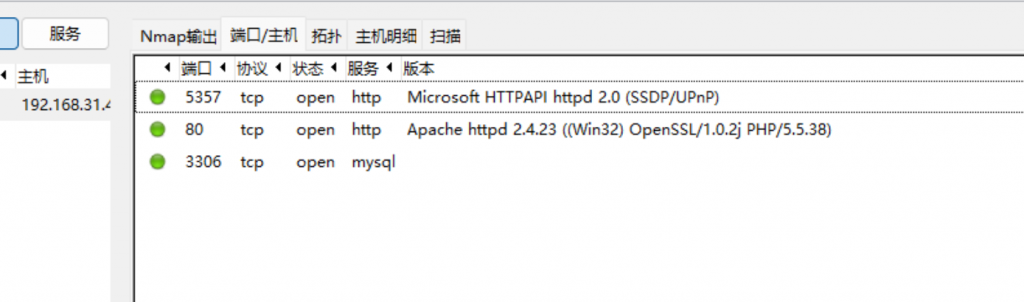
随便练练! 基本配置 Win7192.168.31.0/24, 192.168.138.0/24sun\leo 123.comsun\Administrator dc123.com打开 C 盘下的 phpStudyDC192.168.138.0/24sun\admin 2020.com nmap扫一手 web开的是个...
3年前
正确抓包安卓模拟器姿势
有一说一,反复测了好多安卓模拟器,踩坑一晚上我个人最为推荐夜神9.0的模拟器,稳定还能抓包,版本还高,要不然疯狂 心 肺 停 止 夜神安卓模拟器-安卓模拟器电脑版下载_安卓手游模拟器_手机模...
5年前
BJD4th联合魔法少女野队Writeup
摸了个17,依旧是很菜,但是有证书有贴纸,我好了 fakePixel 这题挺套娃的,,,期间一直问出题人hhhh,后面还是没出来呜呜,算了做多少记录多少吧 开局一个算法代码(我已经做了注释,很容易看...
5年前
固件分析文章收集
https://paper.seebug.org/613/#11 https://www.angelic47.com/archives/97/ https://www.jianshu.com/p/12d8f509169c https://i.blackhat.com/USA-19/Wednesday/us-19-Mulliner-Come-Join-The-...
5年前
PHP自学笔记DAY8
第一阶段暂告一段落,下一阶段 数据库 1.操作数组的函数 1.1range(起始值,结束值): 生成一个指定范围的数组 1.2array_merge():数组合并 数组合并时候下标冲突,按如下规则解决: 1.如果是字符...
6年前
StegLab QA and EXP
Preface The initial idea of this topic was to introduce a genuine challenge of steganography algorithm in the current CTF steganography environment where creative ideas are rampant...
2年前
钓鱼网站简单复现
1.搭建个人靶场 选择自己的网站备份或者是其他的靶场都可以,别作死真拿网站打。 我选择使用 Metasploitable2 作为靶场 下载链接: http://downloads.metasploit.com/data/metasploitable/metas...
5年前
MRCTF2021 plane WP
某种生草原因所以没打MRctf,神大人跟我说这题挺有意思,然后就做了一下。 题目名称: plane 题目描述: this plane cannot fly Hint: plane:721x-402y+9110z-1197483=0 解题步骤: 开局下载...
5年前
ångstromCTF 2022 个人WriteUP
最近忙着写平台,比赛就捎带看看题学习学习,上周末就摸了摸看了看题,前面的都挺简单的,随便记录一下。这就是美国高中生吗,题目确实新颖,该难得也不简单。 MISC Sanity Check 签到 Interweb...
4年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
我是如何用ai帮我快速复现clash-verge-rev 0day的
Clash Verge rev存在一个提权漏洞,在Mac、Linux和Windows都能进行提权,Mac和Linux下能提权到root,Windows下可以提权到SYSTEM。此漏洞包括最新发行的版本2.2.4-alpha以及之前的版本https://gi...
11个月前golang文件读写方式总结
咱就是说啥呢,不是夸你们python呢,你们python文件操作确实比golang有点素质 三个方法直接写一起了,咱就是说啥呢,就是说啥呢,还得ioutil.read,其他的都是地中之地 package main import ( '...
4年前
vulntarget a
常规操作,先扫 ,web端口,rpc,和445开放,看看web 通达oa,工具尝试getshell cs上线 挂代理走一波,发现就一个hello world,扫一下 扫到这个,暂时留着,nmap扫一下,发现开启了6379,也就是r...
4年前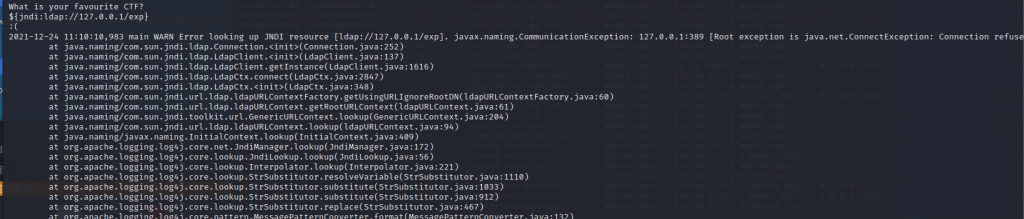
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前
rust重构之StegSolve
项目链接:https://github.com/jiayuqi7813/Stegsolve-rs 简介 Stegsolve-rs 是一个用 Rust 语言重写的现代化图像隐写分析工具,其灵感来源于经典的 Java 工具 Stegsolve。通过对图像应用各种颜...
1年前个人信息

热门文章