最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第5页
如何正确的进行蓝牙流量分析
本文首发于i春秋公众号 蓝牙属于是典中典的一个技术了,不论是如今的智能家居,穿戴设备甚至是车联网都离不开蓝牙,当然扯一堆是没用的,实战来说局限性较大,毕竟蓝牙广播的范围就那么大,,,...
 4年前
九月dasctf WriteUp
MISC Girlfriend's account 简单excel转换,公式放着,自己弄 =SUM(ISNUMBER(SEARCH(TEXT({1,2,3,4,5,6,7,8,9},'[dbnum2]'&{'0亿';'0仟!万';'0佰!万';'0拾!万';'0万';'万!0仟';'万!0佰';'万...
5年前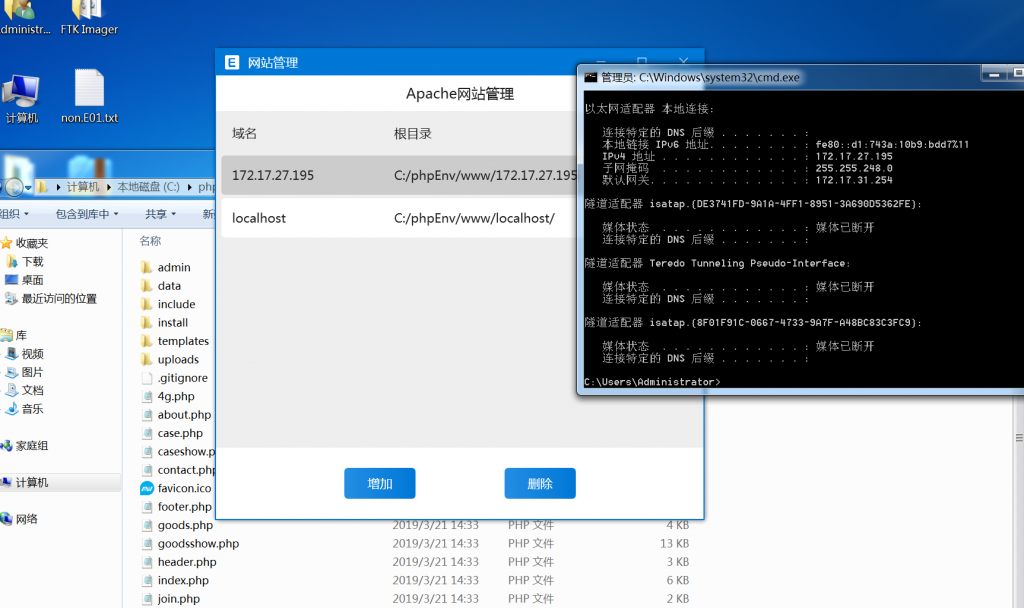
记录一次代码审计
开源cms:phpmywind5.6,虽然是一个已经被挖烂的cms,但还是挖了一个新的后台利用方式,再此记录一下本废物的经历。 从来不会代码审计,所以问了老哥们让他们推荐点cms练练手。 这边开了一个win...
5年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前

VNCTF2021 WriteUp
拿了个第一,好 [VNCTF 2021]Ez_game F12进控制台,找js 可疑字段,怀疑是flag明文 复制出来在控制台打出,即可 [VNCTF 2021]Check_In 签到 [VNCTF 2021]冰冰好像藏着秘密 rar下载后解压报错,b...
5年前
js自学笔记DAY4
数组: 属性:length(求得数组的长度) eg.var arr[23,24,26]; var len = arr.length; 数组是从0开始记录,数组下标的最大值,从0开始。到数组的个数减1 如果数组有20个元素,则最大下标为19 ...
7年前
[RoarCTF 2019]Easy Calc 1 Write up
开局一个计算器,出flag全靠蒙(x 查看源码,发现有这么一行东西 calc.php?num='+encodeURIComponent($('#content').val() 查了一下encodeURIComponent($('#content').val()这个东西,大概就是 ...
6年前
PHP自学笔记DAY2
数据类型 1.浮点数: 浮点数就是小数、在php中,float和doble 是一样的。所有浮点数保存的值是近似值,不能用浮点数进行比较 可以使用bccomp()函数进行比较 bccomp(值1,值2,比较的小数位数...
7年前
内卷与焦虑——贩卖的艺术
好久没写心理学相关的文章,今天索性更一个 前言 近半年以来,我饱受了焦虑心态的折磨,尤其近一个月,可能已经演变成焦虑症了;(,如果不知道是焦虑症,自行百度(,我个人一直倾向于亲身体会后...
5年前
CF1.0 商城改gp
1. 解码客户端 crossfire/rez/RB001/bf011.ltc,将所有“CashItem 1”更改为“CashItem 0”。2. 转到数据库ITEM_INFO并将列SALE_TYPE从 C 更改为 G。3. 重新启动服务器。
2年前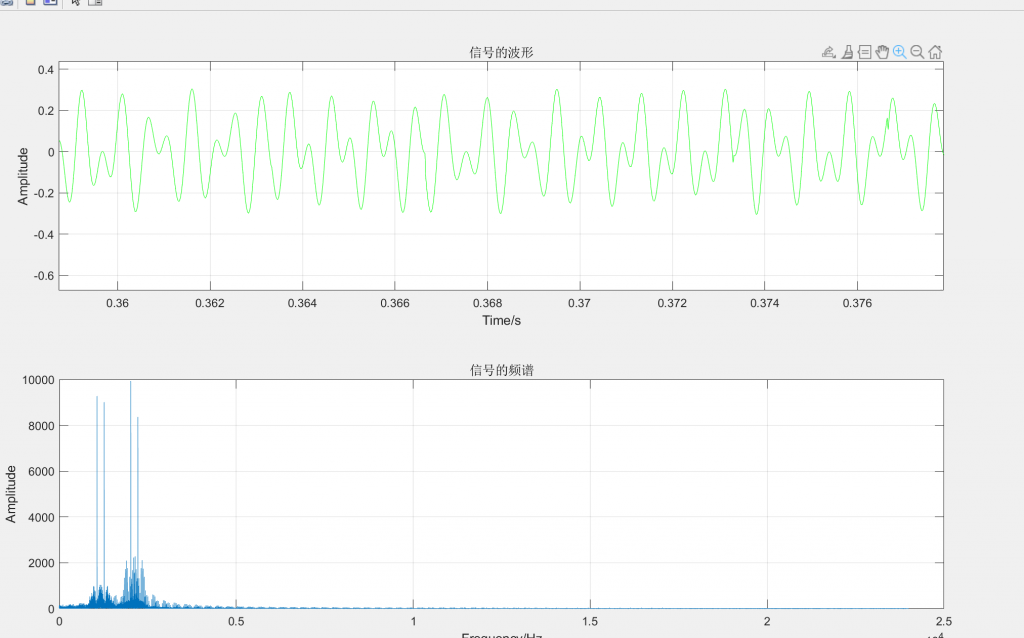
ACTF 2022 FFSK WRITEUP
这两天忙着深育和某比赛,没什么时间看actf,也就抽出一两个小时做了下韩文题和这个了,由于某些原因令我犯怵,,,,wp就不写了,写一下这个得了。 题目给了个wav,听声音可以明显听出是调制信...
4年前
blockchain靶场练习记录
题目地址 https://blockchain-ctf.securityinnovation.com 玩玩区块链练练手 前期准备: 关于remix ide的搭建方式,我只能说docker yyds docker pull remixproject/remix-ide docker run -p 80:...
4年前
OnlyPwner - 13th Airdrop - Writeup
题目信息 题目: 13th Airdrop 作者: bobface 目标: 使 Airdrop 合约余额 <= 30 ETH 初始状态: Airdrop 有 60 ETH(6 个用户各 10 ETH) 漏洞分析 合约结构 contract Airdrop is IAirdrop { m...
7个月前
PHP自学笔记DAY8
第一阶段暂告一段落,下一阶段 数据库 1.操作数组的函数 1.1range(起始值,结束值): 生成一个指定范围的数组 1.2array_merge():数组合并 数组合并时候下标冲突,按如下规则解决: 1.如果是字符...
6年前
美团ctf2022 misc writeup
没报名,利益无关,a个k,图一乐 I GOT 油 我想抽 I GOT 油 ALL MY MIND 抽不了兜着走 走~走走~走走走走 Cyberspace 体力活,嗯玩游戏就行了,偷一手或或👴的图 ezdct_svd 谢罪,过于相信轮...
3年前
癫疯极客初赛WP整理
👴就来看看题,老懒狗了, 极客癫疯是我打过最好的比赛 WEB babyphp2 开局直接源码泄露www.zip 核心是classes.php 有类,有上传,直接phar反序列化干就完事 <?php class User{ public $nickn...
5年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
红帽杯2021 Write UP
签到: 根据附件文件名EBCDIC,可知是编码,转换即可 colorful code 根据题意,颜色编码,老Piet了, Piet_百度百科 (baidu.com) 根据这个原理再看给的两个文件就知道了 data1的数据对应data2的...
5年前
Dest0g3招新赛 ETH方向writeup
d0g3战队给学弟学妹引荐了一下,我这就捎带看了看eth题目,顺手a了下misc,写下eth的wp吧,misc太多了懒得写(( Where the flag? 先看合约代码 contract find{ uint96 private a=7855; addres...
4年前
HWS2022 misc wp
被yusa强制报名,上去秒了两个misc直接睡觉,安卓是什么玩意( BADPDF 题目被我删了,也没截图直接口述了 直接010看16进制,结合文件名badpdf猜测是钓鱼的,那么也就存在js脚本 找到base64数据...
4年前个人信息

热门文章