最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第3页

CTFHUB文件上传WP
.htaccess文件 (或者'分布式配置文件'),全称是Hypertext Access(超文本入口)。 它提供了针对目录改变配置的方法, 即,在一个特定的文档目录中放置一个包含一个或多个指令的文件, ...
 6年前

XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
PlaidCTF 2022 flagsong WriteUP
大家都知道我最喜欢的ctf类型就是misc了,现在我已经ak了取证版本的misc,流量版本的misc,内存版本的misc,脑洞版本的misc,图片版本的misc,音频版本的misc,隐写版本的misc,套娃版本的misc...
4年前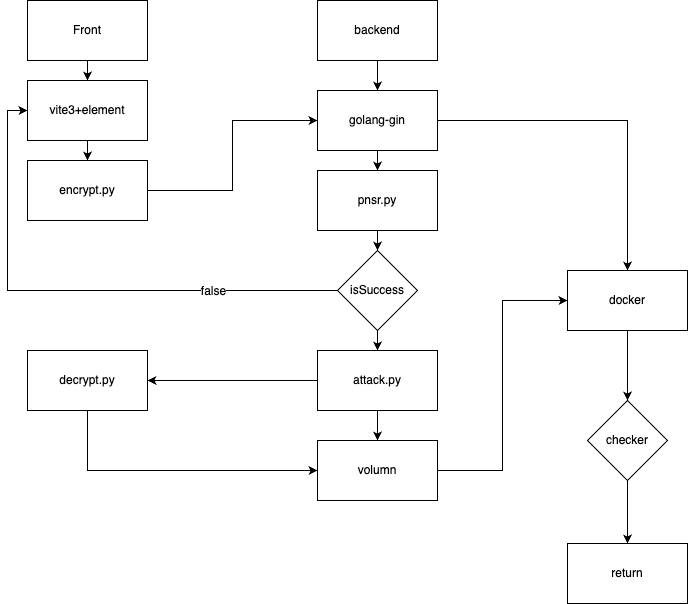
StegLab解答与心得记录以及问题反思
前言 本题最初的想法是希望在当今隐写藏b横行的ctf隐写环境来一场真真正正的隐写算法的挑战,选手通过使用python脚本自行编写隐写和提取脚本,通过算法来加强自己隐写算法的鲁棒性,在图像攻击...
2年前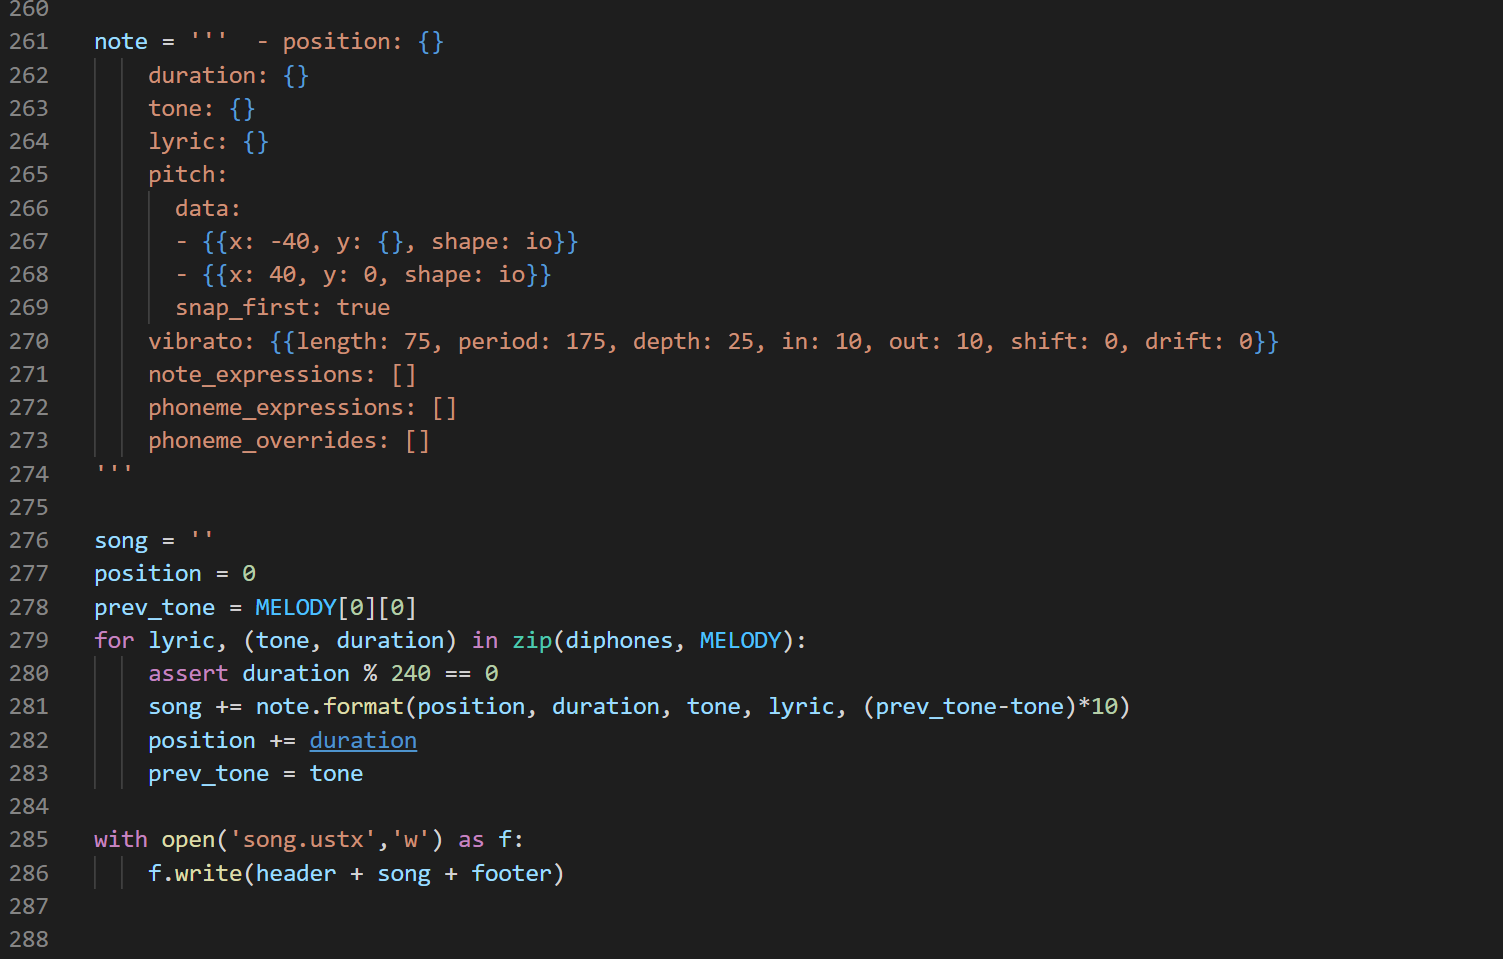
论跟风与从众效应所出现的四类人群
去年疫情期间写的文章,正式搬过来,开展新的有关心理学的模块 网课之余倒是发现及其有趣的现象,美其名曰从众效应,说白了就是跟风,关于这种从众心理的论文、期刊有很多很多,当然我也想要...
5年前
HWS2022 misc wp
被yusa强制报名,上去秒了两个misc直接睡觉,安卓是什么玩意( BADPDF 题目被我删了,也没截图直接口述了 直接010看16进制,结合文件名badpdf猜测是钓鱼的,那么也就存在js脚本 找到base64数据...
4年前
CISCN2021东北赛区WriteUP
什么烂比赛,misc跟密码互相乱窜是吧,喜欢玩弱口令是吧,什么玩意,不会出题别出题,😅,偷题都偷不明白。烂题配烂比赛,绝配。 Web 简单的注入 使用sqlmap注入 Payload: 爆库:sqlmap.py –r...
5年前
sqlmap参数详解
Options(选项) -h, --help 查看帮助,没什么好说的 -hh 查看全部的帮助 --version 查看版本 -v 显示信息的级别,一共有六级:0:只显示python 错误和一些严重信息;1:显示基本信息(默认);...
6年前
OnlyPwner - Diversion Challenge Writeup
挑战概述 目标 用户初始拥有 10 WETH,需要通过攻击使余额超过 20 WETH。 解题条件 (IsSolved.sol) if (WETH.balanceOf(user) > 20 ether) { console.log('is-solved:true'); } 初始...
9个月前
onlypwner LIQUID STAKING WriteUp
LIQUID STAKING 卡了我三天,字母哥一句话就思路畅通了,无敌了。 还是先看部署合约 pragma solidity 0.8.21; import {PoolVault} from 'src/PoolVault.sol'; import {SyntheticTokenFactory} f...
9个月前
php学习笔记day4
判断语句 多分支语句(elseif): 语法: If(条件){ } Elseif(条件2){ } Else{ } 代替语法: If(条件1): //代码1 Elseif(条件2) //代码2 Else: //代码3 Endif; 多分支练习: 代码: 效果: E...
7年前道歉书
首先还是恭喜各位师傅在国赛中取得了优越的成绩,在这里对你们表示深切地祝贺。 道歉 在这里首先对我的老师,我的队友进行我最深刻的道歉,由于本人在CISCN决赛中在比赛期间水群,违规使用搜索...
4年前
PHP自学笔记DAY8
第一阶段暂告一段落,下一阶段 数据库 1.操作数组的函数 1.1range(起始值,结束值): 生成一个指定范围的数组 1.2array_merge():数组合并 数组合并时候下标冲突,按如下规则解决: 1.如果是字符...
6年前
密码保护:2025年5月22日
不论是发朋友圈还是发小红书还是b站总归是人多眼杂,突然想起来自己还有个博客可以记录一下。 近期即将离职,这也是我在百度度过最爽的一个月了,终于能够做到一些想要去做的事情。计划离职后去...
1年前
PHP自学笔记DAY1
概念: 静态网站和动态网站: 静态网站:没有数据交互的网站,不支持数据传输,页面后缀是.html 动态网站:支持数据交互的的网站 目前实现动态网站的主流技术是php和jsp。 BS架构和CS架构: B:b...
7年前
红帽杯2021 Write UP
签到: 根据附件文件名EBCDIC,可知是编码,转换即可 colorful code 根据题意,颜色编码,老Piet了, Piet_百度百科 (baidu.com) 根据这个原理再看给的两个文件就知道了 data1的数据对应data2的...
5年前
2021湖湘杯final 单兵作战小总结
我感觉作为awdp来讲的话只要这个人够强1v3是没问题的.jpg,但是就我而言我是1 喂 3 so sad 总而言之还是先说说情况,就开局上来直接修的go的题,然后他妈的修不上,寄!,反复与主办方对线查日...
5年前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
StegLab QA and EXP
Preface The initial idea of this topic was to introduce a genuine challenge of steganography algorithm in the current CTF steganography environment where creative ideas are rampant...
2年前
BJD4th联合魔法少女野队Writeup
摸了个17,依旧是很菜,但是有证书有贴纸,我好了 fakePixel 这题挺套娃的,,,期间一直问出题人hhhh,后面还是没出来呜呜,算了做多少记录多少吧 开局一个算法代码(我已经做了注释,很容易看...
5年前个人信息

热门文章