最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第2页
Golang设计模式
面开发被问麻了,记录一下 按照三种类型分类 创建型模式(Creational Pattern)、结构型模式(Structural Pattern)和行为型模式(Behavioral Pattern) 然后主要问基本都是问创建型模式,实际...
 4年前

Debian搭建lamp
安装apache2 apt-get install apache2 安装mysql sudo apt-get install mysql-server 问题出现了 这个时候就需要去官网下载 https://dev.mysql.com/downloads/file/?id=491630 添加到apt-get su...
5年前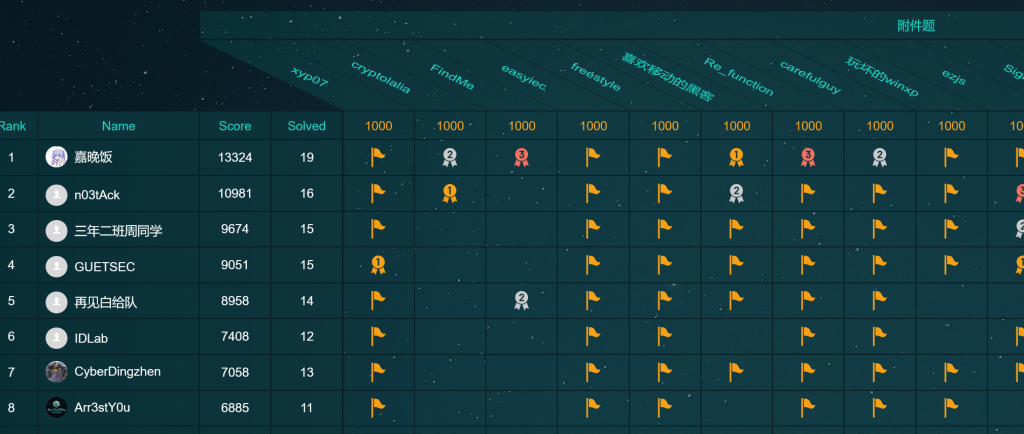
2022网刃杯 个人Writeup
2022了。 MISC 玩坏的winxp 下载附件有个vmdk文件和个vmx文件,vmx文件没用,不需要虚拟机仿真。直接FTK挂在vmdk磁盘, 先进桌面看看有什么,发现5张图片 在前几个png实则是jpg图片,但无所谓。...
4年前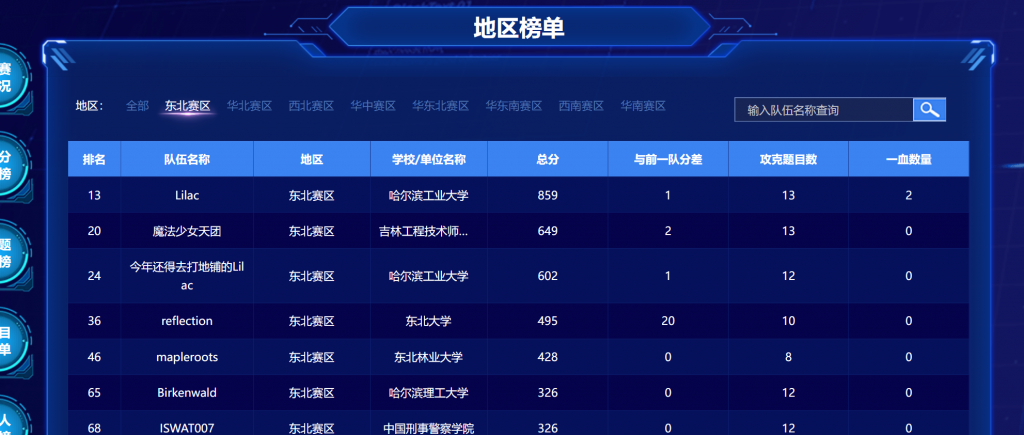
CISCN2022初赛个人writeup
又一年ciscn,,,啊,开摆,连续三次都是做到最后一步了,一二三血就都出了,哎呀急死我了呜呜呜,区块链一直没时间看,后续复现一下。该说不说,做题体验还行,跟往届比的话。至少不像去年那...
4年前
脚本随用随写
看到啥就复制粘贴的专门脚本小子帖子python哈夫曼解码编码#!/usr/bin/env python # -*- coding: utf-8 -*- # 统计字符出现频率,生成映射表 def count_frequency(text): chars = [] ret = [] fo...
4年前SQL注入 报错注入笔记
网站借鉴:https://www.cnblogs.com/Triomphe/p/9489639.html 大半夜属实困,留着头脑清醒再分析。 常用payload: Union select count(*),concat((查询语句),0x26,floor(rand(0)*2))x from info...
6年前
论跟风与从众效应所出现的四类人群
去年疫情期间写的文章,正式搬过来,开展新的有关心理学的模块 网课之余倒是发现及其有趣的现象,美其名曰从众效应,说白了就是跟风,关于这种从众心理的论文、期刊有很多很多,当然我也想要...
5年前
Leetcode golang刷题记录 数与位篇
数字的位操作 7 先转成字符串,然后判断首位是否是负数,然后翻转转回数字 func reverse(x int) int { sx := strconv.Itoa(x) var res string if sx[0] == '-' { res = '-' sx = sx[1:] } for i...
4年前
广州比赛之旅
前言: 首先是非常荣幸能够代表吉林省参加第一届全国职业技能大赛网络安全赛项。从规模上以及牌面上这是我参加过最牛的一场比赛。广州的人文风气也非常好,在这个季节的温度以及湿度是非常舒服...
5年前
2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
安恒六月赛&DASCTF 弱鸡划水记
先上截图: 咳咳,队名怪怪的,这次我跟mz师傅和宇师傅一起组队来着,基本上全程mz师傅带飞,我思路提供+misc输出,宇师傅跟我一起划水.jpg 直接上内容吧。 web1&web2 本质上这俩题目没啥区...
5年前
BDJCTF easy_search WP
开局是个登录,经过各种操作后发现并非简单爆破,怀疑有备份文件,盲测后发现有swp后缀的文件。 内容是 对核心代码进行审计 主要目的为如果密码前5位的MD5值为6d0bc1,即可登录。编写脚本 Synta...
6年前
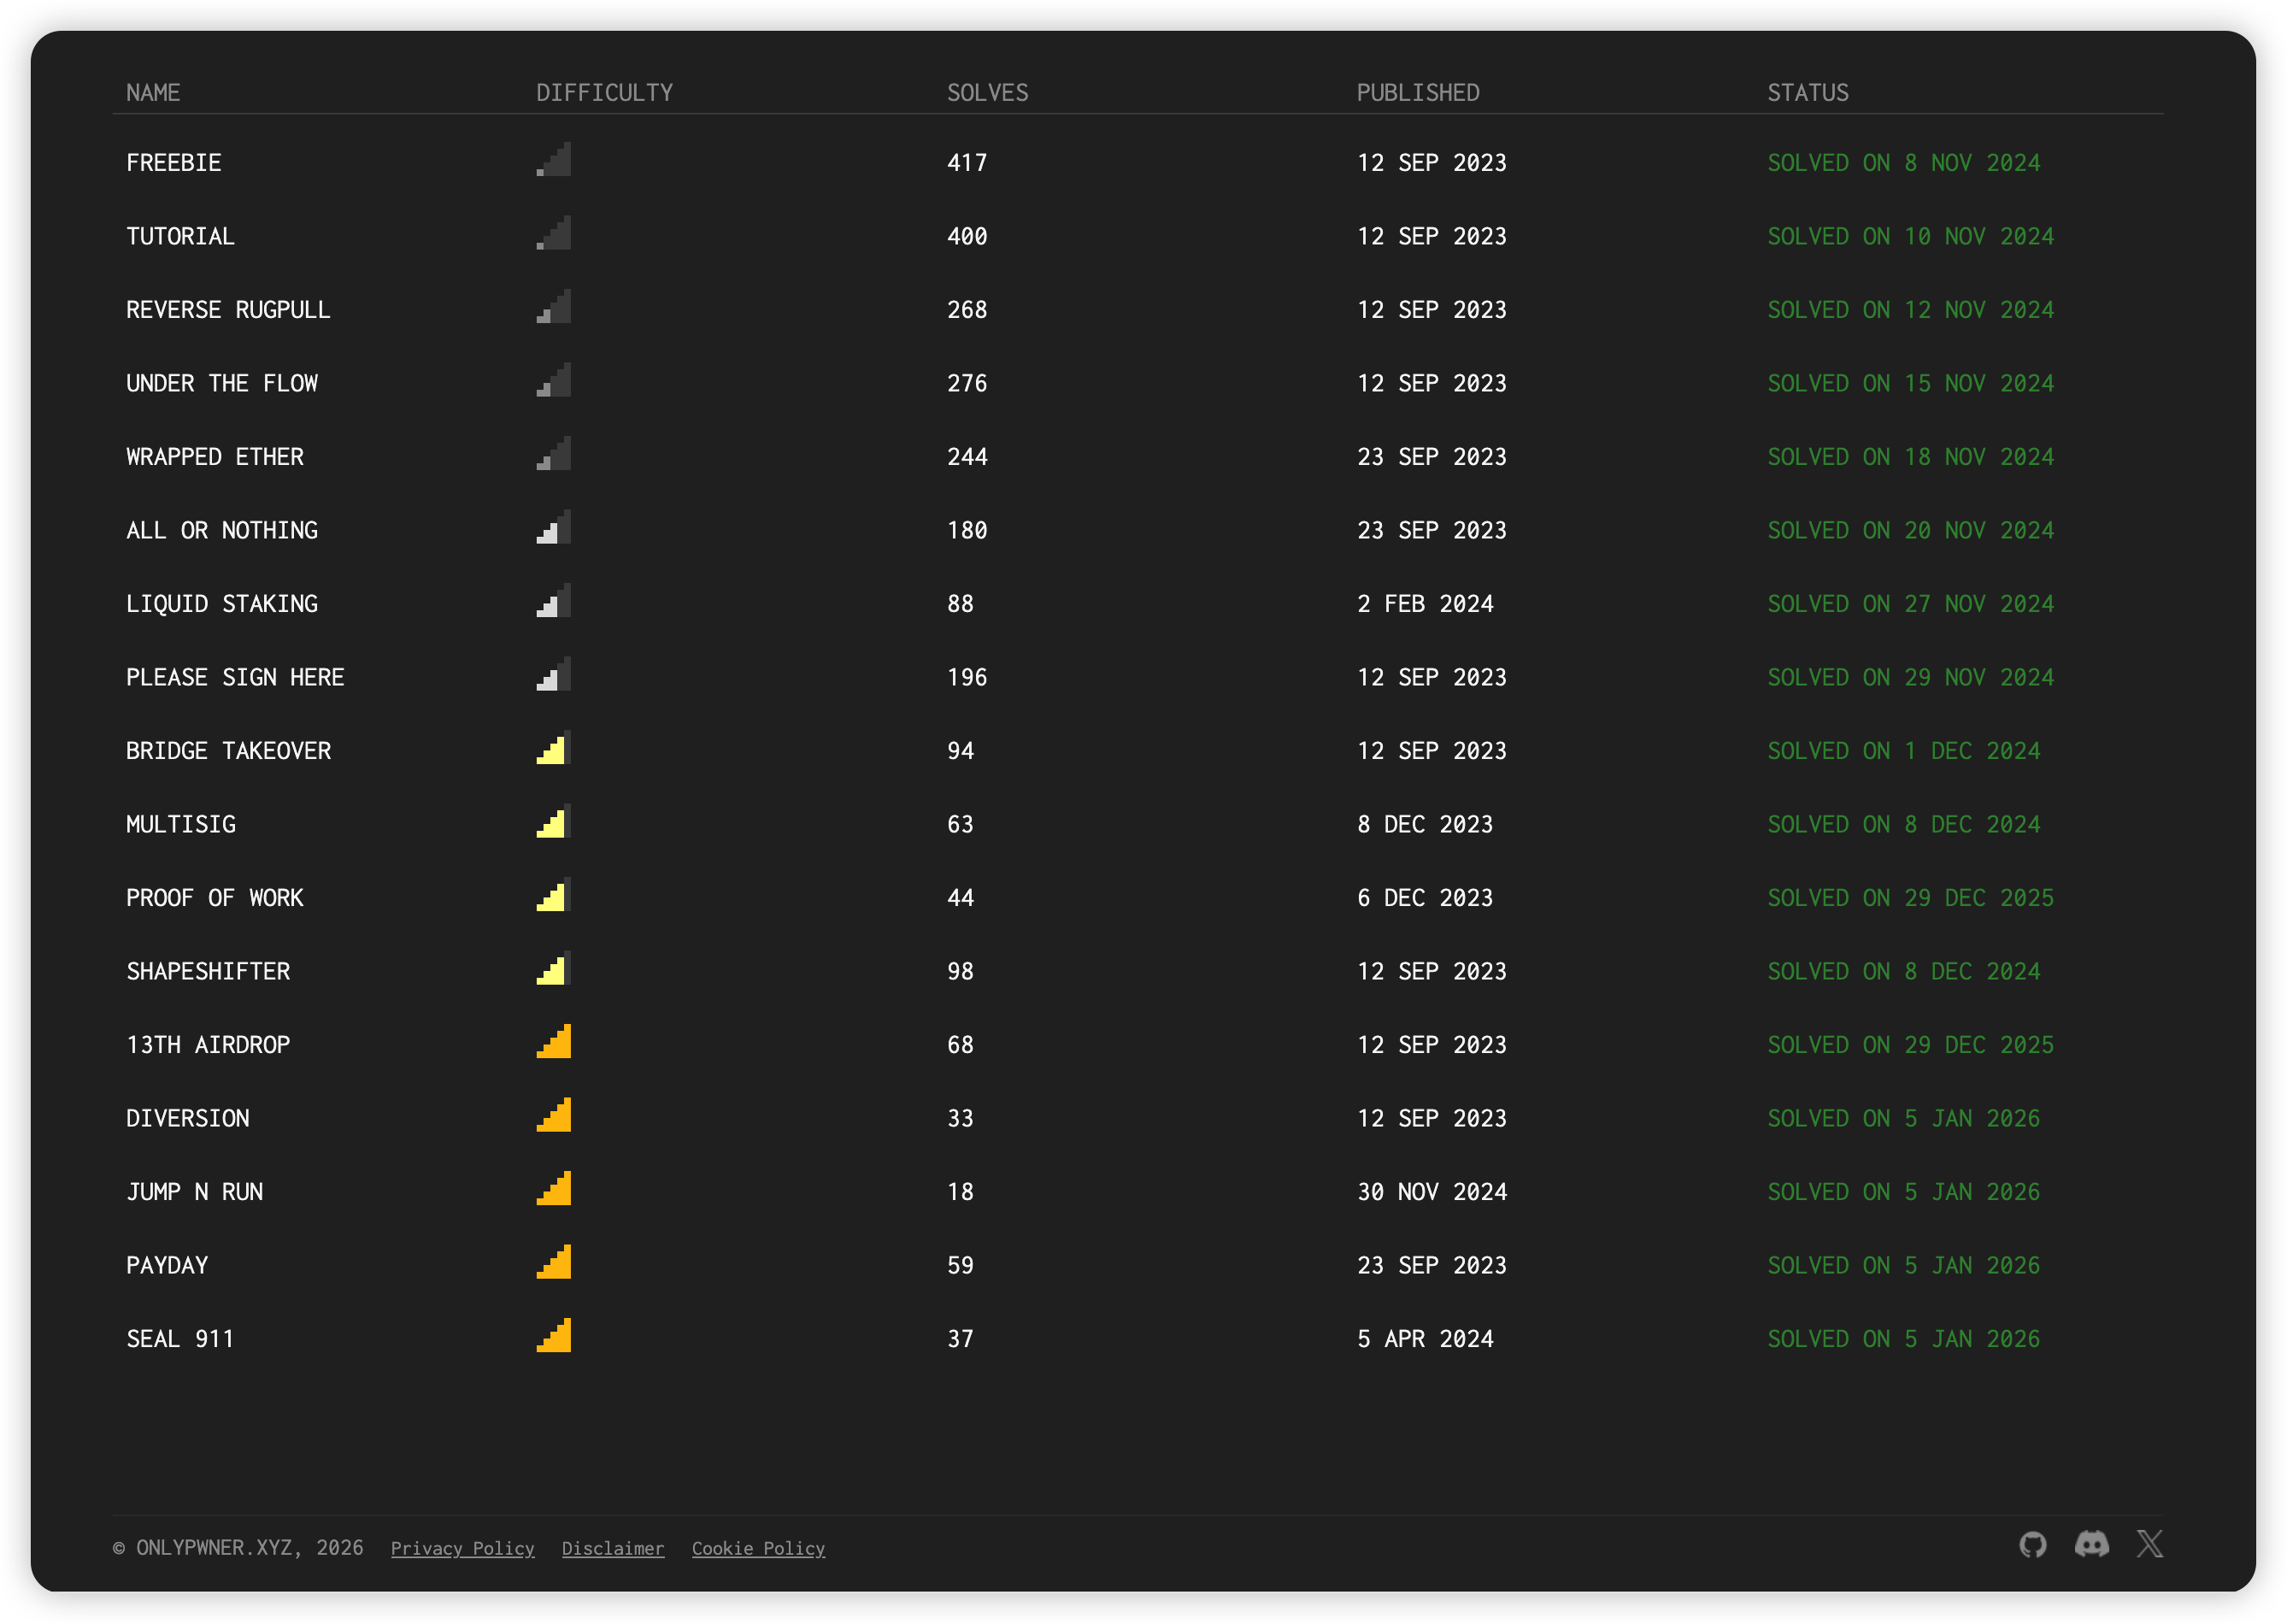
OnlyPwner - Proof of Work Writeup
题目信息 挑战名称: Proof of Work 作者: 3doc 目标: 窃取至少一半的 DRK 代币供应量(≥ 10 ether) 题目背景 A friend told you about this weird DAO, folks raving all the time about vamp...
8个月前
钓鱼网站简单复现
1.搭建个人靶场 选择自己的网站备份或者是其他的靶场都可以,别作死真拿网站打。 我选择使用 Metasploitable2 作为靶场 下载链接: http://downloads.metasploit.com/data/metasploitable/metas...
5年前
TQLCTF MISC writeup
就跟风潇战斗到最后来着,拿了个20名也算是意料之内了,跟tsuppari师傅走一天迷宫属于是烦人,也就这样了。 Wizard oi题,开局直接让爆破sha256(TQLCTF+?),很简单 def get_t(code): for i in...
4年前
i春秋新年欢乐赛全部write up
第五名顺带ak了下题目,帅宝帮我日了俩re,就很牛逼,我永远喜欢师傅们 签到 写个fun对着摄像头放就会给flag了flag{ju5t_f0r_FUN} 调查问卷 问卷调查,flag忘了 十二宫的挑衅 首先下载下来一张...
5年前
ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前
2019.10.11 网络安全笔记
1.搭建小型局域网 (1)网络需求:五台pc机,一台服务器,两个网段,互联互通 路由器 多接口:分类 Fastinternet(以太网)(rj45网线) &...
5年前go项目开发遇到的一些小代码问题
如何实现对ogg音频的秒数读取 使用库:github.com/jfreymuth/oggvorbis 代码: ogg, _ := os.Open('test.ogg') reader, _:= oggvorbis.NewReader(ogg) len :=reader.Length() rate := int64(rea...
4年前个人信息
热门文章