最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
OnlyPwner - SEAL 911 - Writeup
题目信息 题目名称: SEAL 911 作者: 3doc 难度: 高级 类型: EVM 预编译合约利用 题目描述 You barely manage to get off bed as your phone rings. It's THAT ringtone: there's a call for you...
 8个月前
OnlyPwner - Payday - Writeup
题目信息 题目名称: Payday 作者: bobface 难度: 中级 类型: Merkle 树安全 题目描述 Your competitor has just set up a node operator fee claiming contract for their users. It would be a...
8个月前
今年做的一些小东西
今年开始总是闲不下来,一有空余时间就比较焦虑,一看到一些东西脑内有一些想法就快速的记录下来。当然我觉得跟换工作也有关系。 对安全研究本身的兴趣也大打折扣,至少对我而言上班天天搞安全...
11个月前
OnlyPwner 入门篇 TUTORIAL / FREEBIE / REVERSE RUGPULL WriteUp
由于onlypwner官网明确不要分享wp,但是我又要记录又要学习,所以设置付费,嘻嘻部分原因,开始继续沉淀区块链个人建议做这套题之前看这篇文章 TUTORIAL 这题作为入门题,顺便把官网翻译给翻译...
8个月前
StegLab解答与心得记录以及问题反思
前言 本题最初的想法是希望在当今隐写藏b横行的ctf隐写环境来一场真真正正的隐写算法的挑战,选手通过使用python脚本自行编写隐写和提取脚本,通过算法来加强自己隐写算法的鲁棒性,在图像攻击...
2年前
陇剑杯 个人 ’WriteUp‘
特别特别特别奇怪的比赛,没有之一 倒是登顶过几分钟,哈哈 签到 1.1 下载,题目描述,http就完事了 JWT 2.1 题目本身就是jwt描述,那就直接填jwt 2.2 找到执行命令的token,就发现是这个了 100...
5年前
2021 SUSCTF MISC WRITEUP
无聊的题目,除了脑洞还是脑洞,希望下次出题人整点质量高的,简单写一下 签到 discord ra2 玩游戏就行了 Tanner Tanner图_百度百科 (baidu.com) 转成矩阵,图片010末尾文字,加起来sha256即可 ...
4年前
钓鱼网站简单复现
1.搭建个人靶场 选择自己的网站备份或者是其他的靶场都可以,别作死真拿网站打。 我选择使用 Metasploitable2 作为靶场 下载链接: http://downloads.metasploit.com/data/metasploitable/metas...
5年前
2022网刃杯 个人Writeup
2022了。 MISC 玩坏的winxp 下载附件有个vmdk文件和个vmx文件,vmx文件没用,不需要虚拟机仿真。直接FTK挂在vmdk磁盘, 先进桌面看看有什么,发现5张图片 在前几个png实则是jpg图片,但无所谓。...
4年前
docker快速搭建FBCTF记录
直接docker search fbctf 选中图中框选的那个,直接docker pull下来 执行命令 docker run --name fbctf -d --publish 80:80 --publish 443:443 rafaelfoster/fbctf:latest --restart=always doc...
5年前
2022祥云杯决赛 misc Twin Shadow题解
傻逼脑洞,不多bb 开局一个音频,直接一眼顶真提取封面 封面直接zsteg -a提取完整zip zip直接脑洞大大滴脑洞 一眼顶真,private_bit隐写 每个块偏移还不一样,烂活,可惜👴直接导出csv然后写脚...
3年前
第六届上海市大学生网络安全大赛Write UP
前言:足足花费了一个小时看misc1,这题很弱智,提示不给,考点不明,甚至还玩谜语人,这就是nt题(确信,至少排名还不错顺便偷了个三血差不多得了 比赛提交的wp地址(无嘴臭纯净享受): 魔法...
5年前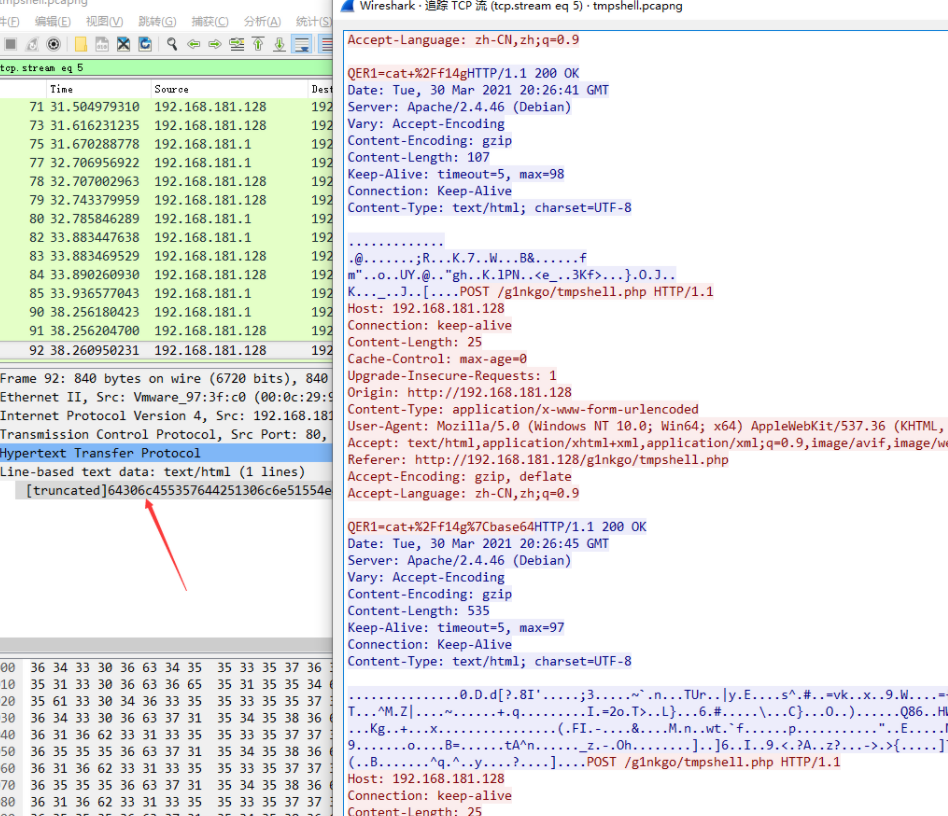
GKCTF2021个人WriteUP
被v神和神光师傅直接带飞,第三名舒服了呜呜呜 团队全部题目wp: 魔法少女联合摸鱼WriteUP下载 MISC 签到 在第5流拿到数据 送进cyberchef 你知道apng吗 直接百度搜索apng分帧工具,一共四个二维...
5年前
CISCN2021东北赛区WriteUP
什么烂比赛,misc跟密码互相乱窜是吧,喜欢玩弱口令是吧,什么玩意,不会出题别出题,😅,偷题都偷不明白。烂题配烂比赛,绝配。 Web 简单的注入 使用sqlmap注入 Payload: 爆库:sqlmap.py –r...
5年前
ångstromCTF 2022 个人WriteUP
最近忙着写平台,比赛就捎带看看题学习学习,上周末就摸了摸看了看题,前面的都挺简单的,随便记录一下。这就是美国高中生吗,题目确实新颖,该难得也不简单。 MISC Sanity Check 签到 Interweb...
4年前
php自学笔记day5
函数 函数定义: Function 函数名(参数,参数,……){ } 函数的命名规则:函数以字母下划线为开头,后面跟字母、数字、下划线,不区分大小写。函数可以多次调用。 可变函数: 匿名函数: 没有...
7年前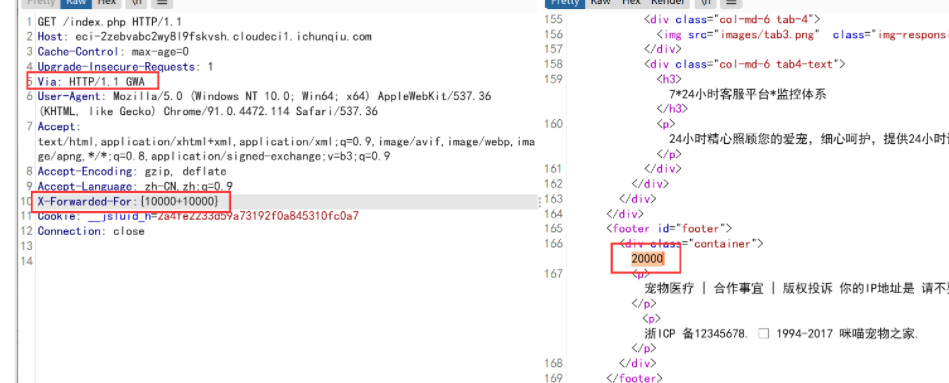
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
Bytectf2020败北WP
好家伙,我直接爆0,复现了几个,记录一下8 JVAV CVE-2020-14644暴打就完事了,参考文章 https://www.cnblogs.com/potatsoSec/p/13451993.html PT Site 前段时间刚写了篇关于种子的文章,结果这...
5年前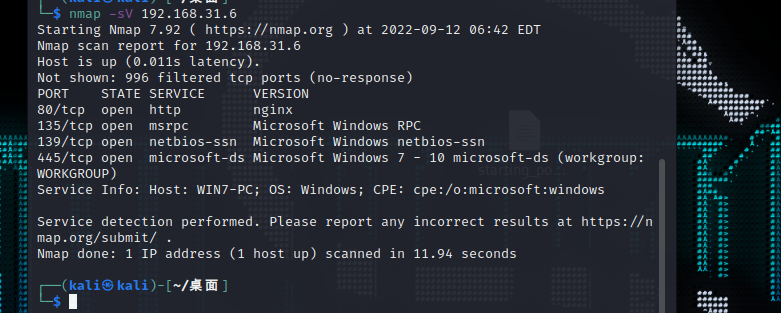
vulntarget a
常规操作,先扫 ,web端口,rpc,和445开放,看看web 通达oa,工具尝试getshell cs上线 挂代理走一波,发现就一个hello world,扫一下 扫到这个,暂时留着,nmap扫一下,发现开启了6379,也就是r...
4年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
Leetcode Golang刷题记录 字符串篇
题库来源:有没有人一起从零开始刷力扣 - 力扣(LeetCode) 字符 520 直接暴力判断拿下就行了 func detectCapitalUse(word string) bool { if len(word) == 1 { return true } lowword := 0 if ...
4年前
ICSC2020 工业信息安全技能大赛WriteUp
哈尔滨站 Omron Fins omron fins通信协议:https://wenku.baidu.com/view/fca336f6e43a580216fc700abb68a98270feac67.html 寻找关键输入段 写入的内存区域 Data 类型为Word contents,所以根据...
5年前
OnlyPwner - Jump N Run - Writeup
题目信息 题目名称: Jump N Run 作者: bobface 难度: 高级 类型: 智能合约安全 / EVM 字节码注入 题目描述 This is our new, shiny, permissionless multi-user oracle. It's only V1 and missi...
8个月前个人信息

热门文章