最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
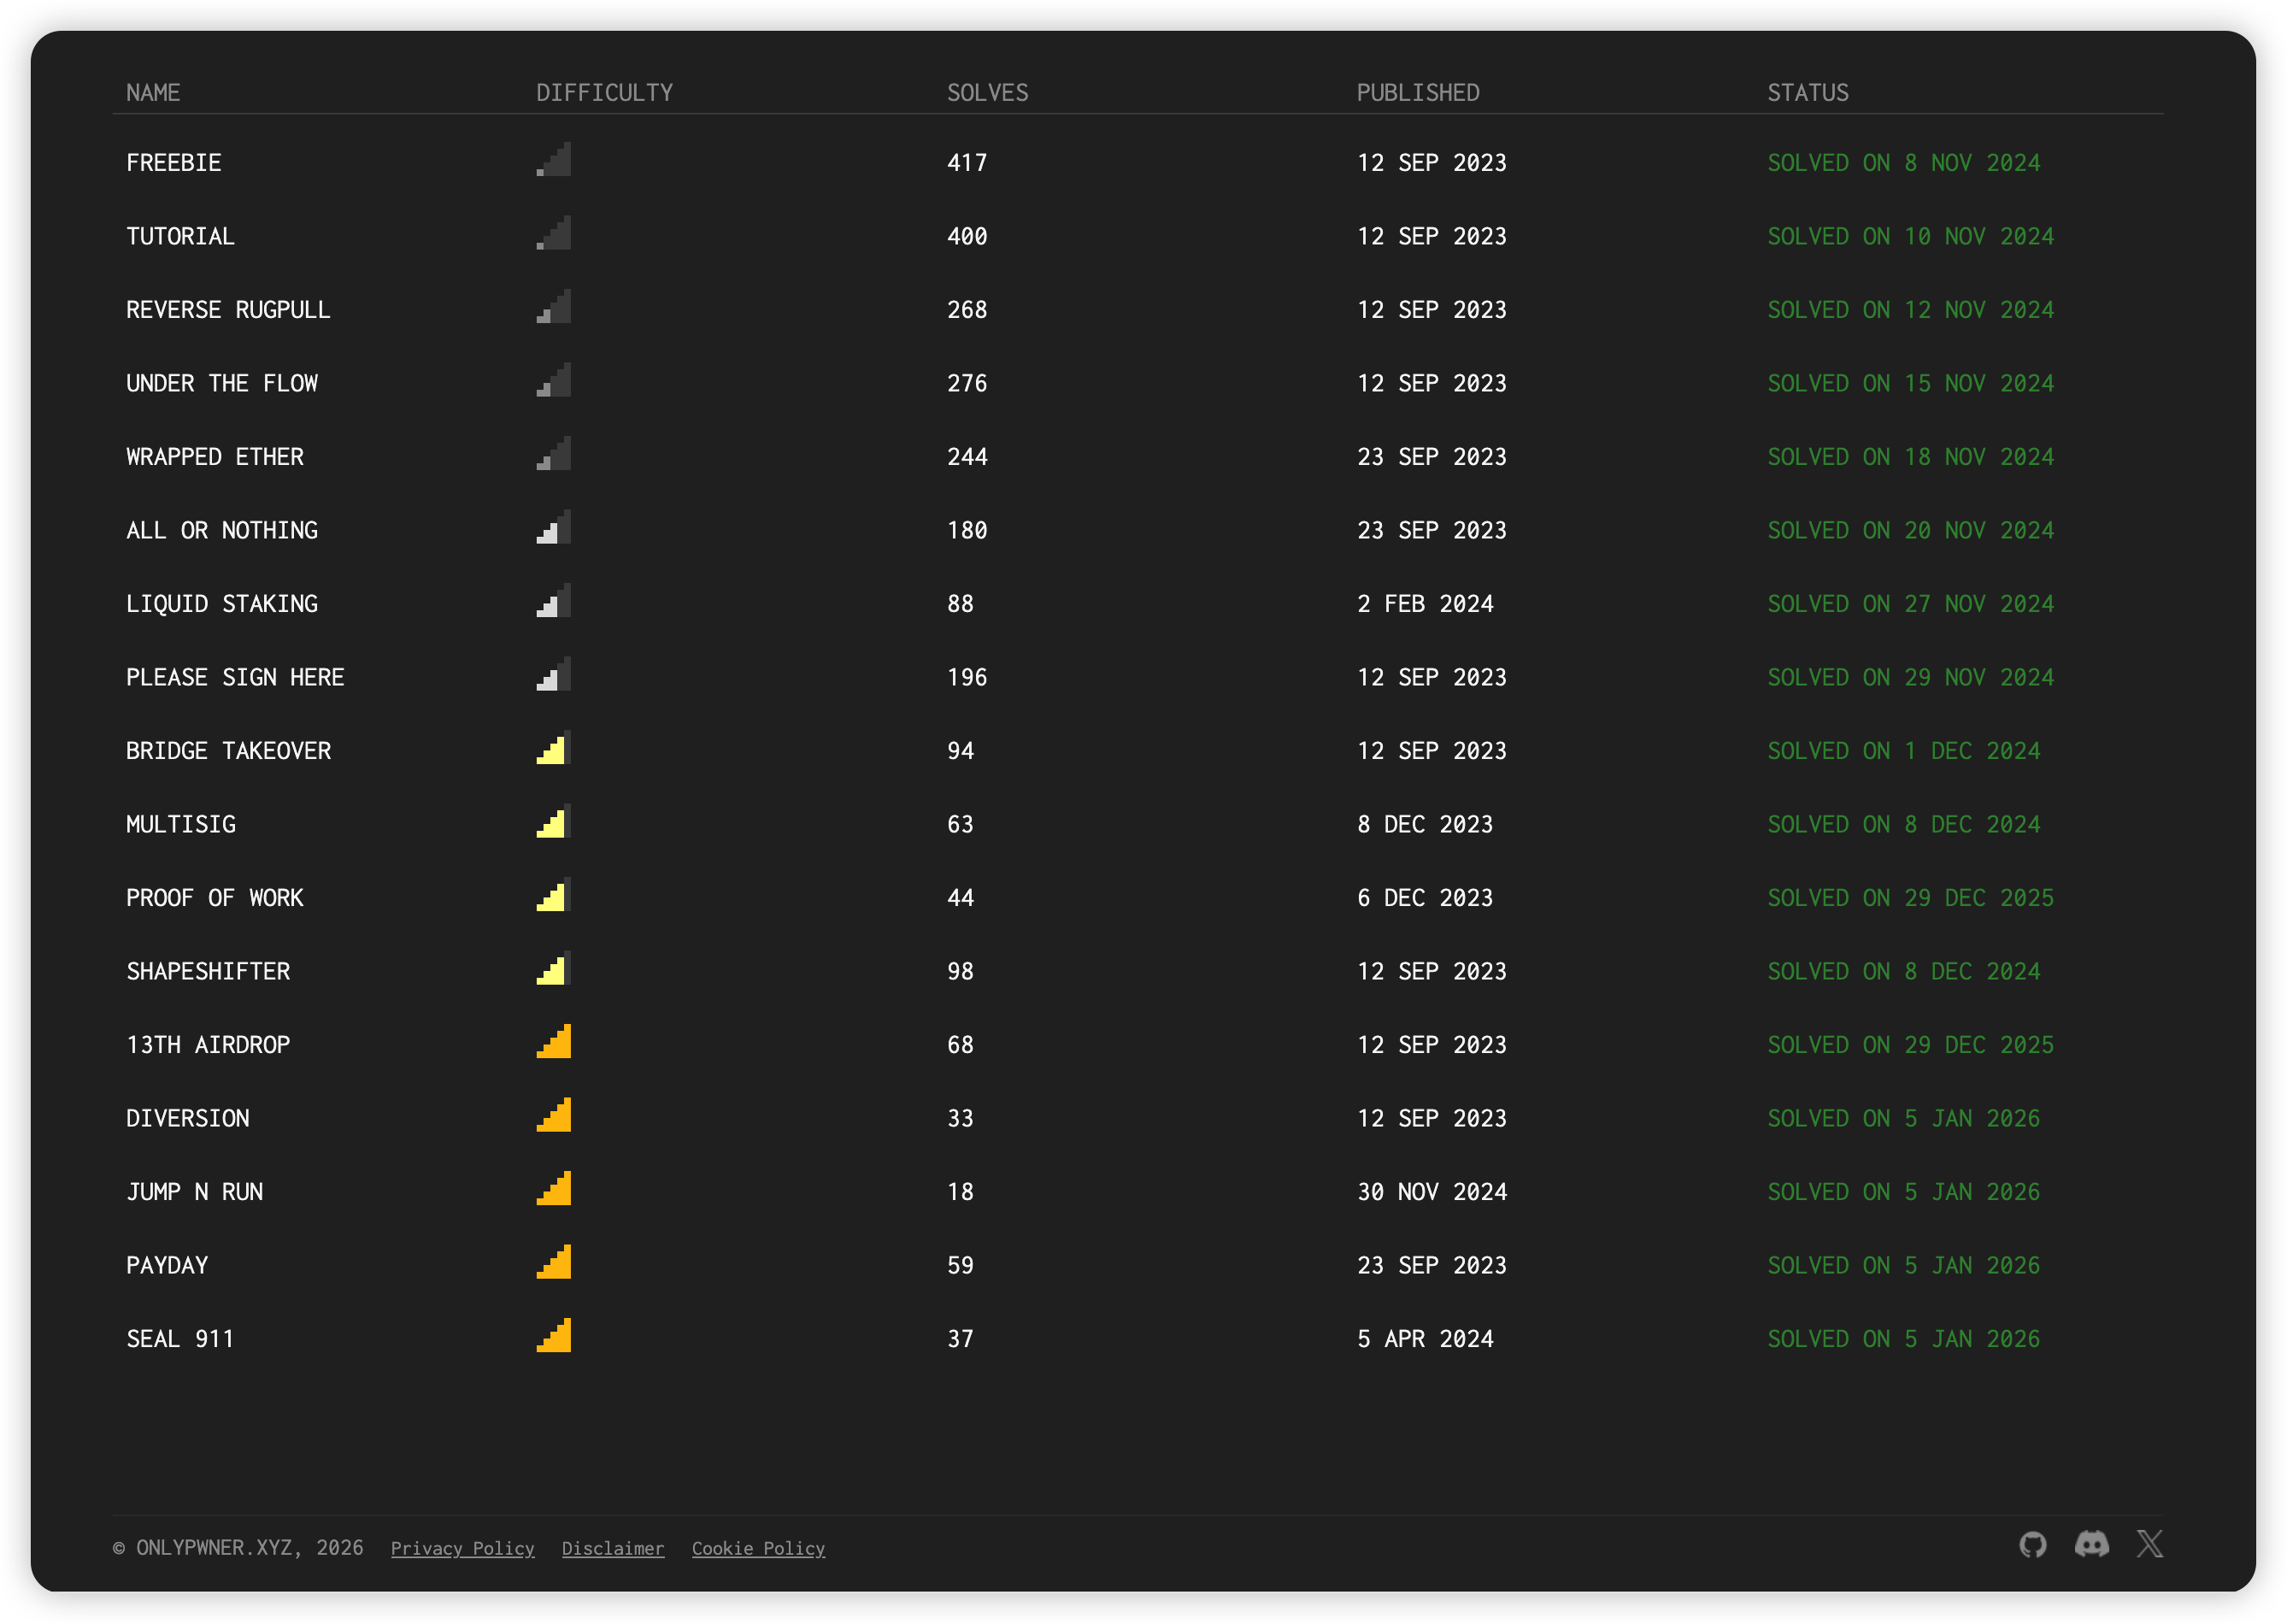
OnlyPwner - SEAL 911 - Writeup
题目信息 题目名称: SEAL 911 作者: 3doc 难度: 高级 类型: EVM 预编译合约利用 题目描述 You barely manage to get off bed as your phone rings. It's THAT ringtone: there's a call for you...
 8个月前
OnlyPwner - Payday - Writeup
题目信息 题目名称: Payday 作者: bobface 难度: 中级 类型: Merkle 树安全 题目描述 Your competitor has just set up a node operator fee claiming contract for their users. It would be a...
8个月前
今年做的一些小东西
今年开始总是闲不下来,一有空余时间就比较焦虑,一看到一些东西脑内有一些想法就快速的记录下来。当然我觉得跟换工作也有关系。 对安全研究本身的兴趣也大打折扣,至少对我而言上班天天搞安全...
11个月前
OnlyPwner 入门篇 TUTORIAL / FREEBIE / REVERSE RUGPULL WriteUp
由于onlypwner官网明确不要分享wp,但是我又要记录又要学习,所以设置付费,嘻嘻部分原因,开始继续沉淀区块链个人建议做这套题之前看这篇文章 TUTORIAL 这题作为入门题,顺便把官网翻译给翻译...
8个月前
SCTF2021 个人Write Up
就第一天做了几个题,第二天没人做我也直接开摆! WEB Loginme 代码审计,伪造X-Real-IP就行了,太简单的代码了没啥必要 MISC fumo_xor_cli nc进去按住回车有链接,访问进去是微信的专访,底部...
4年前
首届祥云杯WriteUP
webak,杂项偷了俩二血最后一个0解题ak,不过思路有了,算出来一个块,剩下的37个算的费劲,就懒狗了,就这样吧一个人的战斗,不 战 斗 就 无 法 生 存 老惯例纯净版无嘴臭专享pdf writeup下载 ...
5年前
PHP代码练习
1.打印图形 效果 <style type='text/css'> span{ width: 5px; margin: 0px 8px; } div{ text-align: center; } </style> </head> <body> <div> <?php $total=9; for($i=1;$i&...
5年前
2021三月DASCTF 个人Write Up
时间太短了,misc没日成,web也没时间看,别的更别提了,分数低了不少,菜狗落泪,平台没了,题目忘了。 签到 大喊,社死人,交 MISC1 伪加密,获得两个图片, hint.png直接pngcheck可以发现缺...
5年前
给老登wordpress进行ai赋能之接入豆包文生图
反正你先别问我为什么马上6202年了我还在使用wordpress这个老祖宗项目做博客系统,别问,问就是历史债务,我还没什么好办法把历史文章内容迁移出来,毕竟已经稳定跑了7年了,能不换就不换了。甚...
11个月前
如何运行快速用docker teamspeak
docker-compose.yml version: '3.1' services: teamspeak: image: teamspeak restart: always ports: - 9987:9987/udp - 10011:10011 - 30033:30033 environment: TS3SERVER_DB_PLUGIN: ts3db_m...
2年前LLM-CHATGLM-AI学习资料自用(持续更新)
大语言模型项目 ChatGLM2 模型THUDM/ChatGLM2-6B: ChatGLM2-6B: An Open Bilingual Chat LLM | 开源双语对话语言模型 (github.com) Langchain+ChatGLM imClumsyPanda/langchain-ChatGLM: langch...
1年前
2020网鼎杯部分wp
前言: 这次拿了805.。。行吧难度比上次de1还要难一点,总体而言6000个队伍能拿800就挺好了(bushi 还是有点不甘心,继续努力吧,争取下次网鼎能入围。 misc 签到 这个题也没截图。。。就是玩个...
5年前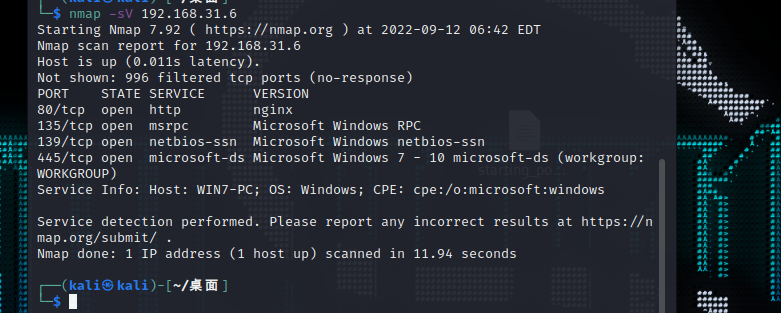
vulntarget a
常规操作,先扫 ,web端口,rpc,和445开放,看看web 通达oa,工具尝试getshell cs上线 挂代理走一波,发现就一个hello world,扫一下 扫到这个,暂时留着,nmap扫一下,发现开启了6379,也就是r...
4年前
ICSC2020 工业信息安全技能大赛WriteUp
哈尔滨站 Omron Fins omron fins通信协议:https://wenku.baidu.com/view/fca336f6e43a580216fc700abb68a98270feac67.html 寻找关键输入段 写入的内存区域 Data 类型为Word contents,所以根据...
5年前
致敬传奇闭源在线编码与熊论道 之 与雪论题
在那个闭源在线编程圈尚未远去的年代,我们曾在熊论道之中夜以继日。它神秘、怪异、极客、却也让人欲罢不能。一段代码、一道题,甚至一个输出格式都能成为“人与评测系统”的哲学辩论场。 而今...
1年前
Bytectf2020败北WP
好家伙,我直接爆0,复现了几个,记录一下8 JVAV CVE-2020-14644暴打就完事了,参考文章 https://www.cnblogs.com/potatsoSec/p/13451993.html PT Site 前段时间刚写了篇关于种子的文章,结果这...
5年前
癫疯极客初赛WP整理
👴就来看看题,老懒狗了, 极客癫疯是我打过最好的比赛 WEB babyphp2 开局直接源码泄露www.zip 核心是classes.php 有类,有上传,直接phar反序列化干就完事 <?php class User{ public $nickn...
5年前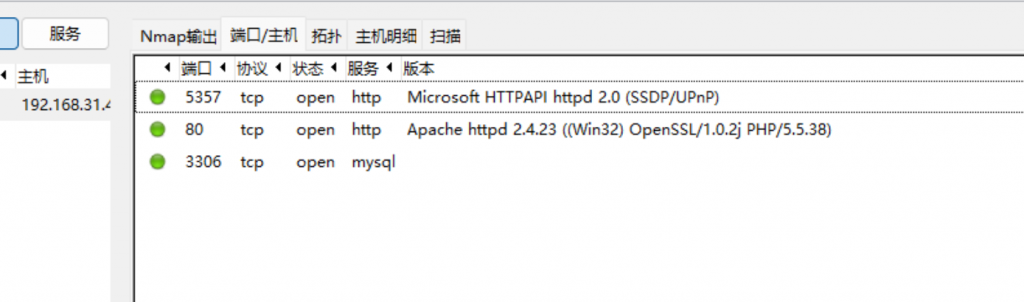
vlunstack5
随便练练! 基本配置 Win7192.168.31.0/24, 192.168.138.0/24sun\leo 123.comsun\Administrator dc123.com打开 C 盘下的 phpStudyDC192.168.138.0/24sun\admin 2020.com nmap扫一手 web开的是个...
3年前
WMCTF 2024 AI方向官方wp
前言 介于去年steglab被非预期烂了,所以放弃这种高难度综合型的靶场了,折磨选手也折磨自己。所以为了降低难度和符合一下当下ai时代,弄了俩ai题+y老师一道文心agent题目来给大家玩。从反馈上...
1年前
golang文件读写方式总结
咱就是说啥呢,不是夸你们python呢,你们python文件操作确实比golang有点素质 三个方法直接写一起了,咱就是说啥呢,就是说啥呢,还得ioutil.read,其他的都是地中之地 package main import ( '...
4年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
四叶草牛年CTF-Write up
WEB GET smarty模板注入 ?name={if passthru ('nl fl*')}{/if} WEBSITE 8080反序列化+ssrf payload: <?php system('ls /');system('ls ../');system('cat ../flag_WebSite_SsRf.txt'); <...
5年前
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前个人信息
热门文章