最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
OnlyPwner - SEAL 911 - Writeup
题目信息 题目名称: SEAL 911 作者: 3doc 难度: 高级 类型: EVM 预编译合约利用 题目描述 You barely manage to get off bed as your phone rings. It's THAT ringtone: there's a call for you...
 7个月前
OnlyPwner - Payday - Writeup
题目信息 题目名称: Payday 作者: bobface 难度: 中级 类型: Merkle 树安全 题目描述 Your competitor has just set up a node operator fee claiming contract for their users. It would be a...
7个月前
今年做的一些小东西
今年开始总是闲不下来,一有空余时间就比较焦虑,一看到一些东西脑内有一些想法就快速的记录下来。当然我觉得跟换工作也有关系。 对安全研究本身的兴趣也大打折扣,至少对我而言上班天天搞安全...
10个月前
OnlyPwner 入门篇 TUTORIAL / FREEBIE / REVERSE RUGPULL WriteUp
由于onlypwner官网明确不要分享wp,但是我又要记录又要学习,所以设置付费,嘻嘻部分原因,开始继续沉淀区块链个人建议做这套题之前看这篇文章 TUTORIAL 这题作为入门题,顺便把官网翻译给翻译...
7个月前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
JS自学笔记DAY7
location对象: location.href:返回url信息:可以获取url信息,也可以给其赋值,实现跳转页面 location.assign() 加载新的文档【跳转页面】 location.reload() 重新加载当前的文档【刷新】 loca...
7年前
脚本随用随写
看到啥就复制粘贴的专门脚本小子帖子python哈夫曼解码编码#!/usr/bin/env python # -*- coding: utf-8 -*- # 统计字符出现频率,生成映射表 def count_frequency(text): chars = [] ret = [] fo...
4年前
OnlyPwner - Shapeshifter Writeup
题目信息 挑战名称: Shapeshifter 作者: bobface 目标: 获得 100 ETH 或更多 特殊说明: 运行在 Shanghai 硬分叉(2023) 题目背景 The gas optimizooooors have launched their latest psyop in...
7个月前
开源CTF平台踩坑与评价(更新了两个平台)
最近有办新生赛的需求,故去体验一番各种开源的ctf平台,他们的美观性,功能性,以及搭建难易程度和实用性进行一个评价,应该全网没有比我这个更全的文章了。我按照梯度进行一个排序,本文章只...
4年前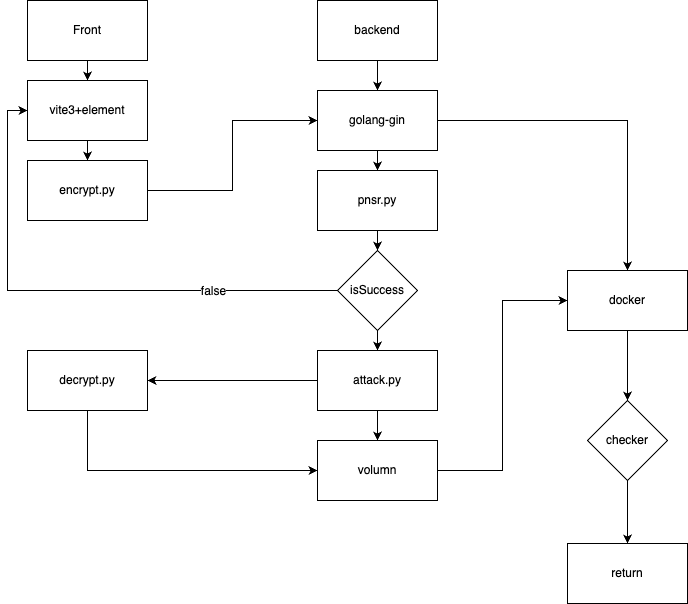
StegLab QA and EXP
Preface The initial idea of this topic was to introduce a genuine challenge of steganography algorithm in the current CTF steganography environment where creative ideas are rampant...
2年前
四叶草牛年CTF-Write up
WEB GET smarty模板注入 ?name={if passthru ('nl fl*')}{/if} WEBSITE 8080反序列化+ssrf payload: <?php system('ls /');system('ls ../');system('cat ../flag_WebSite_SsRf.txt'); <...
5年前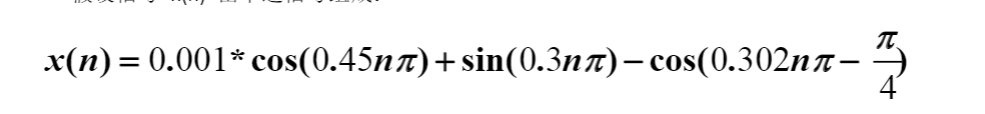
北邮数字信号处理上机实验二答案
实验二: 数字信号的FFT分析数字信号处理的一个重要分支就是信号分析,而信号分析的基本工具是离散傅立叶变换。利用傅立叶变换和级数所形成的频谱分析技术作为处理连续信号的重要工具已经应用得...
5年前
GACTF2020 Minecraft Redstone Music WP
拿了个屑三血,单独记录一下吧,坑很多 解题过程过于坎坷,甚至从零学了如何用java编译启动器启动mc,然而小题大做.jpg 放一下修复好的整合包,有一说一这个整合包质量确实高,光影也很好看 链...
5年前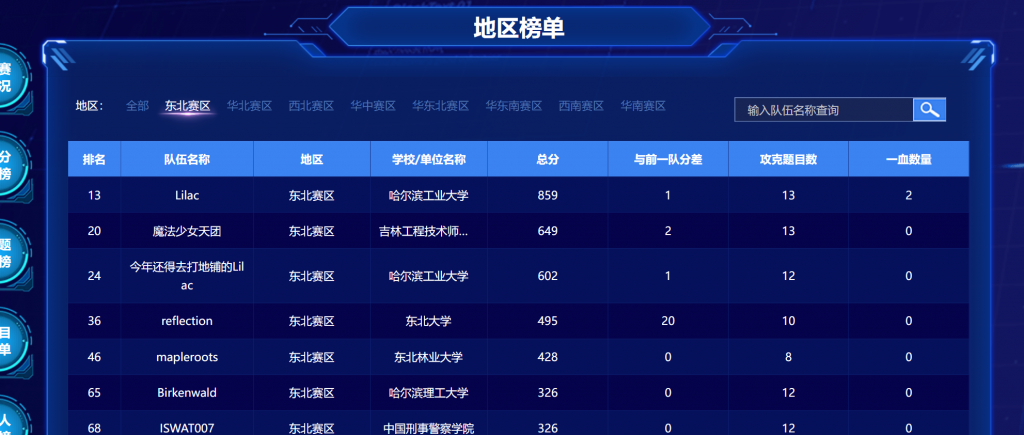
CISCN2022初赛个人writeup
又一年ciscn,,,啊,开摆,连续三次都是做到最后一步了,一二三血就都出了,哎呀急死我了呜呜呜,区块链一直没时间看,后续复现一下。该说不说,做题体验还行,跟往届比的话。至少不像去年那...
4年前
WMCTF2020 个人WP整理
神仙大战菜鸡流泪, “终究是我扛下了所有”老网抑云了 WEB web_checkin 开局就是代码 <?php //PHP 7.0.33 Apache/2.4.25 error_reporting(0); $sandbox = '/var/www/html/' . md5($_SERVER&...
5年前
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前
个人开发者思路收集汇总内容
app竞品分析:https://tryastro.app/ 网站指数分析:https://trends.google.com/trends/ 已死亡公司借鉴灵感:https://www.loot-drop.io/
7个月前
PHP自学笔记day6
时隔114514天终于再次学习了,8说了直接开冲 1.匿名函数的use() 匿名函数的作用域和普通函数相同,函数内部不能访问函数外部的变量,匿名函数中的use()可以将匿名函数外的变量引入到匿名函数内...
5年前
记录一次路由器漏洞挖掘
这个漏洞挖出来已经有一个月了,一直等CNVD过审才发,然后期间猜的坑啥的都了(草直接丢这个漏洞的详情罢。 腾达路由器N4未授权漏洞 该漏洞以提交至cnvd,厂商可能修复了或许没修复。 此固件均...
5年前
js自学笔记DAY4
数组: 属性:length(求得数组的长度) eg.var arr[23,24,26]; var len = arr.length; 数组是从0开始记录,数组下标的最大值,从0开始。到数组的个数减1 如果数组有20个元素,则最大下标为19 ...
7年前
CISPY2020 wp整理
web: babyunserialize 与WM的webweb一个玩意,甚至简单了不少,直接改就行了 flag=a%3A2%3A%7Bi%3A0%3BO%3A6%3A%22CLI%5CWS%22%3A0%3A%7B%7Di%3A1%3BO%3A9%3A%22CLI%5CAgent%22%3A2%3A%7Bs%3A9...
5年前
Golang设计模式
面开发被问麻了,记录一下 按照三种类型分类 创建型模式(Creational Pattern)、结构型模式(Structural Pattern)和行为型模式(Behavioral Pattern) 然后主要问基本都是问创建型模式,实际...
4年前个人信息

热门文章