最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第8页
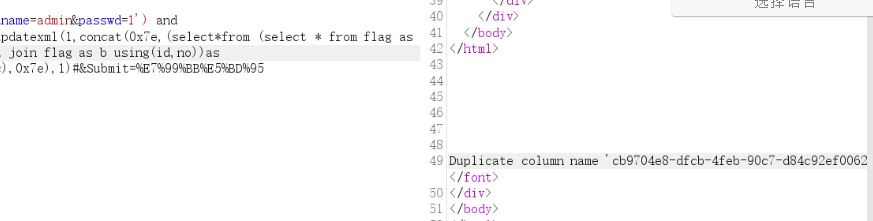
SQL注入 报错注入笔记
网站借鉴:https://www.cnblogs.com/Triomphe/p/9489639.html 大半夜属实困,留着头脑清醒再分析。 常用payload: Union select count(*),concat((查询语句),0x26,floor(rand(0)*2))x from info...
 6年前
WMCTF 2024 AI方向官方wp
前言 介于去年steglab被非预期烂了,所以放弃这种高难度综合型的靶场了,折磨选手也折磨自己。所以为了降低难度和符合一下当下ai时代,弄了俩ai题+y老师一道文心agent题目来给大家玩。从反馈上...
1年前
ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前
如何运行快速用docker teamspeak
docker-compose.yml version: '3.1' services: teamspeak: image: teamspeak restart: always ports: - 9987:9987/udp - 10011:10011 - 30033:30033 environment: TS3SERVER_DB_PLUGIN: ts3db_m...
2年前
MRCTF2021 plane WP
某种生草原因所以没打MRctf,神大人跟我说这题挺有意思,然后就做了一下。 题目名称: plane 题目描述: this plane cannot fly Hint: plane:721x-402y+9110z-1197483=0 解题步骤: 开局下载...
5年前
OnlyPwner-UNDER THE FLOW-WriteUP
UNDER THE FLOW 先看一下达成条件 pragma solidity ^0.7.0; import {ImprovedERC20} from '../src/ImprovedERC20.sol'; import {console} from 'forge-std/console.sol'; import {Script} from ...
8个月前
StegLab QA and EXP
Preface The initial idea of this topic was to introduce a genuine challenge of steganography algorithm in the current CTF steganography environment where creative ideas are rampant...
2年前

AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前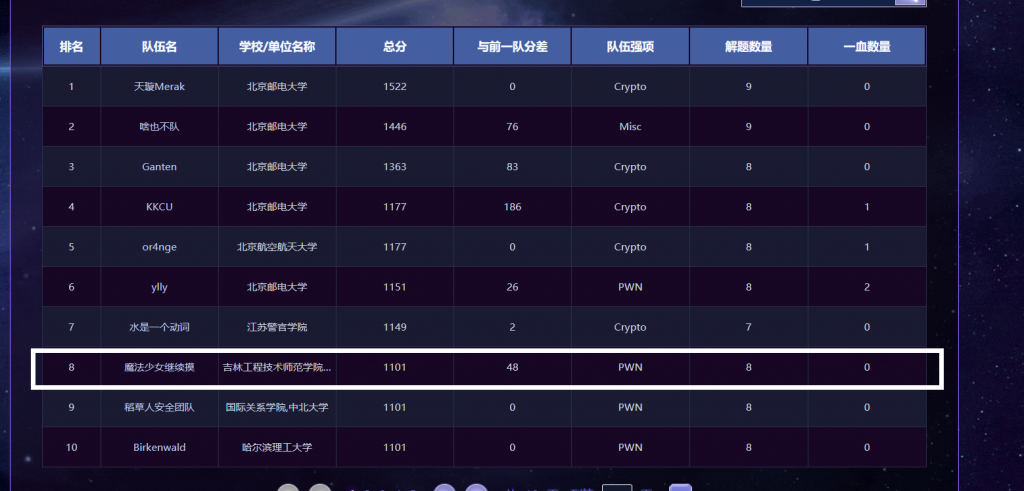
蓝帽杯半决赛魔法少女继续摸WriteUP
半决赛去了哈尔滨,跟好多师傅成功面基,很不错的一场旅行,北邮太卷了,差一名进决赛,呜呜呜,最后总排名第八,北部赛区第7,这太。。。呜呜哭了 cover 反编译,逻辑很简单,首先值得注意的是...
5年前
癫疯极客初赛WP整理
👴就来看看题,老懒狗了, 极客癫疯是我打过最好的比赛 WEB babyphp2 开局直接源码泄露www.zip 核心是classes.php 有类,有上传,直接phar反序列化干就完事 <?php class User{ public $nickn...
5年前
ICSC2020 工业信息安全技能大赛WriteUp
哈尔滨站 Omron Fins omron fins通信协议:https://wenku.baidu.com/view/fca336f6e43a580216fc700abb68a98270feac67.html 寻找关键输入段 写入的内存区域 Data 类型为Word contents,所以根据...
5年前
blockchain靶场练习记录
题目地址 https://blockchain-ctf.securityinnovation.com 玩玩区块链练练手 前期准备: 关于remix ide的搭建方式,我只能说docker yyds docker pull remixproject/remix-ide docker run -p 80:...
4年前
2022祥云杯决赛 misc Twin Shadow题解
傻逼脑洞,不多bb 开局一个音频,直接一眼顶真提取封面 封面直接zsteg -a提取完整zip zip直接脑洞大大滴脑洞 一眼顶真,private_bit隐写 每个块偏移还不一样,烂活,可惜👴直接导出csv然后写脚...
3年前
CISPY2020 wp整理
web: babyunserialize 与WM的webweb一个玩意,甚至简单了不少,直接改就行了 flag=a%3A2%3A%7Bi%3A0%3BO%3A6%3A%22CLI%5CWS%22%3A0%3A%7B%7Di%3A1%3BO%3A9%3A%22CLI%5CAgent%22%3A2%3A%7Bs%3A9...
5年前
广州比赛之旅
前言: 首先是非常荣幸能够代表吉林省参加第一届全国职业技能大赛网络安全赛项。从规模上以及牌面上这是我参加过最牛的一场比赛。广州的人文风气也非常好,在这个季节的温度以及湿度是非常舒服...
5年前
Ethernaut WriteUP 学习分享
0.Hello Ethernaut ✔ 跟着教程走 contract.info() // 'You will find what you need in info1().' contract.info1() // 'Try info2(), but with 'hello' as a parameter.' contract.info2('hel...
4年前
论跟风与从众效应所出现的四类人群
去年疫情期间写的文章,正式搬过来,开展新的有关心理学的模块 网课之余倒是发现及其有趣的现象,美其名曰从众效应,说白了就是跟风,关于这种从众心理的论文、期刊有很多很多,当然我也想要...
5年前

BDJCTF easy_search WP
开局是个登录,经过各种操作后发现并非简单爆破,怀疑有备份文件,盲测后发现有swp后缀的文件。 内容是 对核心代码进行审计 主要目的为如果密码前5位的MD5值为6d0bc1,即可登录。编写脚本 Synta...
6年前个人信息

热门文章