最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第8页
2021湖湘杯final 单兵作战小总结
我感觉作为awdp来讲的话只要这个人够强1v3是没问题的.jpg,但是就我而言我是1 喂 3 so sad 总而言之还是先说说情况,就开局上来直接修的go的题,然后他妈的修不上,寄!,反复与主办方对线查日...
 5年前
DCP影院放映格式研究与分析(持续更新中)
属于是没啥干的,正好前段时间刷到了编剧雷神的一条视频,关于电影放映格式的科普,引起了我的兴趣,这里记录一下研究以及分析,观测一下这个格式的细节以及利用点,进行一个题目的出,欢迎其他...
4年前
快速解决debian安装vmwaretools然后他妈的复制不了问题
傻逼debian,真的折磨人systemctl enable run-vmblock\\x2dfuse.mount 然后systemctl restart vmware-tool最后重启debian即刻,乌鱼子
4年前
docker快速搭建FBCTF记录
直接docker search fbctf 选中图中框选的那个,直接docker pull下来 执行命令 docker run --name fbctf -d --publish 80:80 --publish 443:443 rafaelfoster/fbctf:latest --restart=always doc...
5年前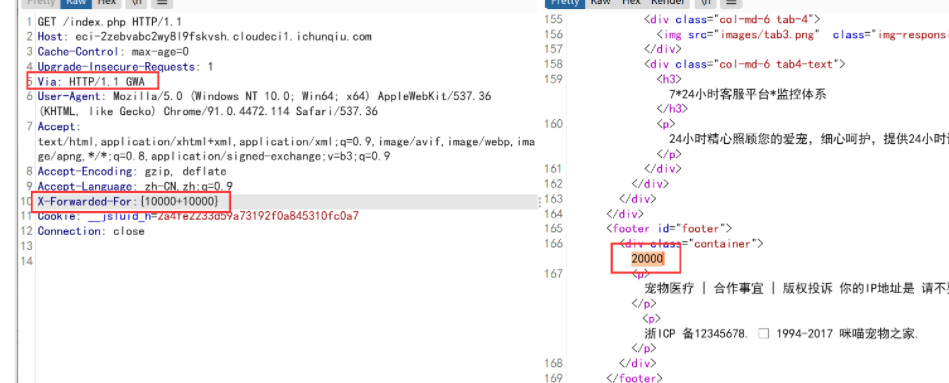
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
WMCTF2020 个人WP整理
神仙大战菜鸡流泪, “终究是我扛下了所有”老网抑云了 WEB web_checkin 开局就是代码 <?php //PHP 7.0.33 Apache/2.4.25 error_reporting(0); $sandbox = '/var/www/html/' . md5($_SERVER&...
5年前
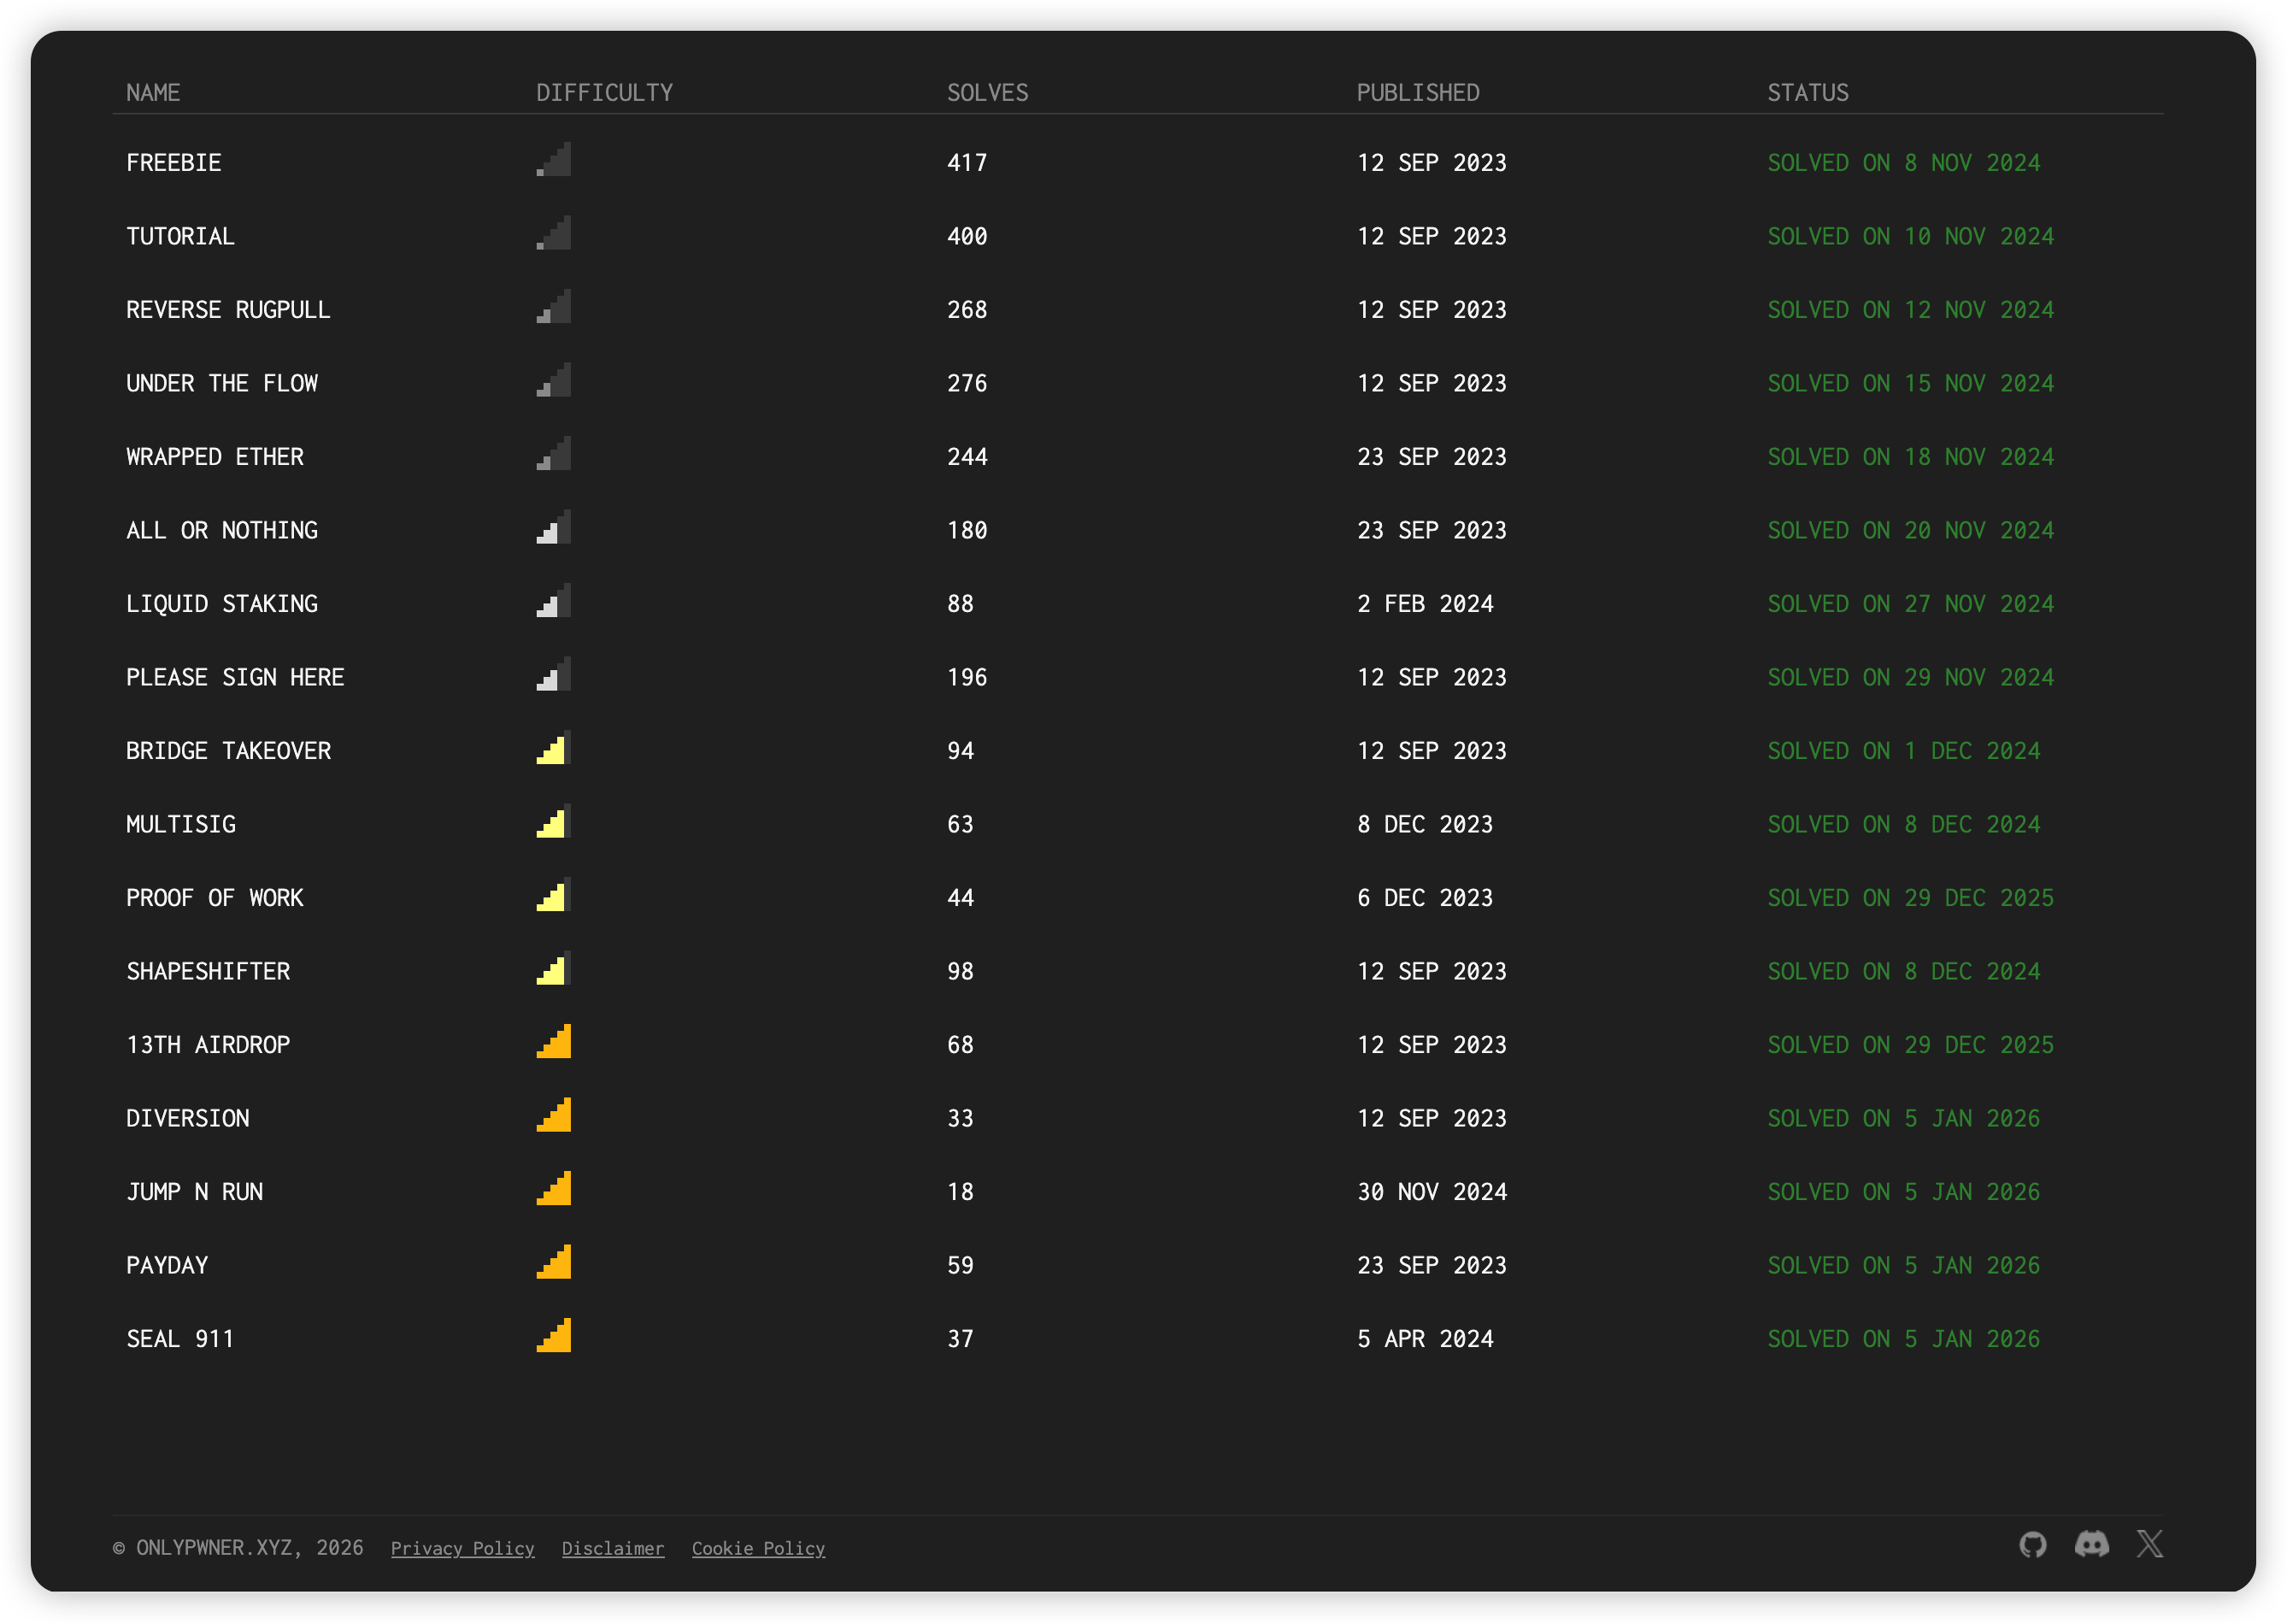
onlypwner LIQUID STAKING WriteUp
LIQUID STAKING 卡了我三天,字母哥一句话就思路畅通了,无敌了。 还是先看部署合约 pragma solidity 0.8.21; import {PoolVault} from 'src/PoolVault.sol'; import {SyntheticTokenFactory} f...
8个月前
WMCTF2025-MISC phishing email / Shopping company 出题人wp与心得
一年一度整活,不知道大家玩的怎么样了。由于平台出了一些小插曲,所以不得不出手负责本次平台前端的设计和代码编写了。(ai太好用了。本次出了两道题目,待我细细道来。 平台 本次比赛基于ctfd...
11个月前
开源CTF平台踩坑与评价(更新了两个平台)
最近有办新生赛的需求,故去体验一番各种开源的ctf平台,他们的美观性,功能性,以及搭建难易程度和实用性进行一个评价,应该全网没有比我这个更全的文章了。我按照梯度进行一个排序,本文章只...
4年前
PHP自学笔记DAY1
概念: 静态网站和动态网站: 静态网站:没有数据交互的网站,不支持数据传输,页面后缀是.html 动态网站:支持数据交互的的网站 目前实现动态网站的主流技术是php和jsp。 BS架构和CS架构: B:b...
7年前
九月dasctf WriteUp
MISC Girlfriend's account 简单excel转换,公式放着,自己弄 =SUM(ISNUMBER(SEARCH(TEXT({1,2,3,4,5,6,7,8,9},'[dbnum2]'&{'0亿';'0仟!万';'0佰!万';'0拾!万';'0万';'万!0仟';'万!0佰';'万...
5年前
BDJCTF easy_search WP
开局是个登录,经过各种操作后发现并非简单爆破,怀疑有备份文件,盲测后发现有swp后缀的文件。 内容是 对核心代码进行审计 主要目的为如果密码前5位的MD5值为6d0bc1,即可登录。编写脚本 Synta...
6年前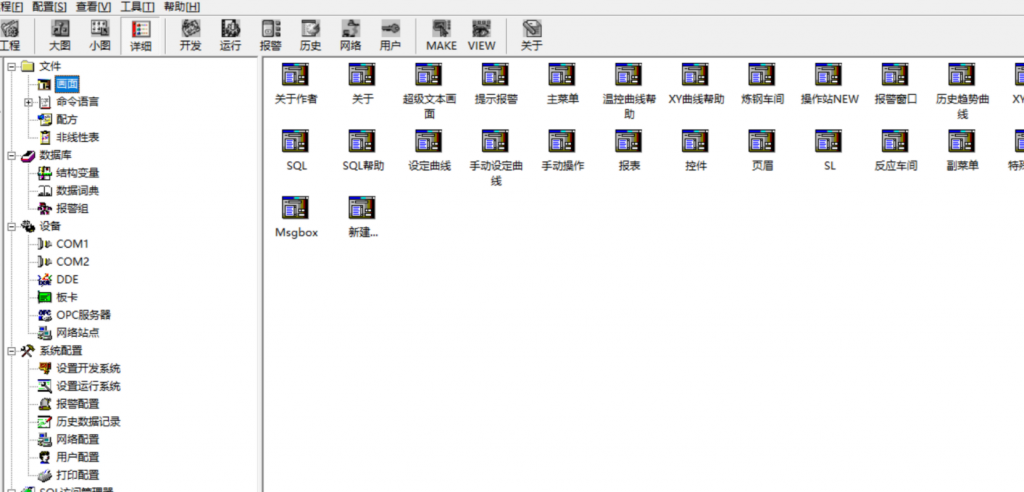
2021 东华杯 个人 WriteUp
题目比较脑洞的一个比赛,简单写写wp,队友做出来的就不写了 MISC checkin utf7转码即可 project (我怀疑这题出题人套工控就是为了挣i春秋的工控加钱buff)一个工程文件,看文件应该是kingdom...
5年前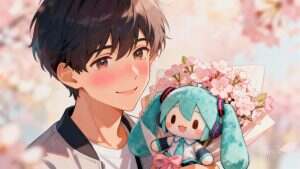
密码保护:2025年5月22日
不论是发朋友圈还是发小红书还是b站总归是人多眼杂,突然想起来自己还有个博客可以记录一下。 近期即将离职,这也是我在百度度过最爽的一个月了,终于能够做到一些想要去做的事情。计划离职后去...
1年前
强网杯2022 谍影重重 writeup
前半段y老师撸的,我简单弄了下后半段,当然还有或或👴帮我补全了一下脚本,我直接猪脑过载太菜了,看了眼其他选手的wp,都没发解析部分,vmess这个协议确实不是很适合公开发表,这里就直接贴y...
4年前
密码保护:DASCTF X SU 三月挑战赛 MISC WP
又是一年的dasctf,摸了 WEB ezpop <?php class crow { public $v1; public $v2; public function __construct( $v1) { $this->v1 = $v1; } function eval() { echo new $this->v1($this->v2...
4年前
记录一次路由器漏洞挖掘
这个漏洞挖出来已经有一个月了,一直等CNVD过审才发,然后期间猜的坑啥的都了(草直接丢这个漏洞的详情罢。 腾达路由器N4未授权漏洞 该漏洞以提交至cnvd,厂商可能修复了或许没修复。 此固件均...
5年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前
我是如何用ai帮我快速复现clash-verge-rev 0day的
Clash Verge rev存在一个提权漏洞,在Mac、Linux和Windows都能进行提权,Mac和Linux下能提权到root,Windows下可以提权到SYSTEM。此漏洞包括最新发行的版本2.2.4-alpha以及之前的版本https://gi...
11个月前个人信息

热门文章