最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第7页

VNCTF2021 WriteUp
拿了个第一,好 [VNCTF 2021]Ez_game F12进控制台,找js 可疑字段,怀疑是flag明文 复制出来在控制台打出,即可 [VNCTF 2021]Check_In 签到 [VNCTF 2021]冰冰好像藏着秘密 rar下载后解压报错,b...
 5年前
西湖论剑2025 cscs write up
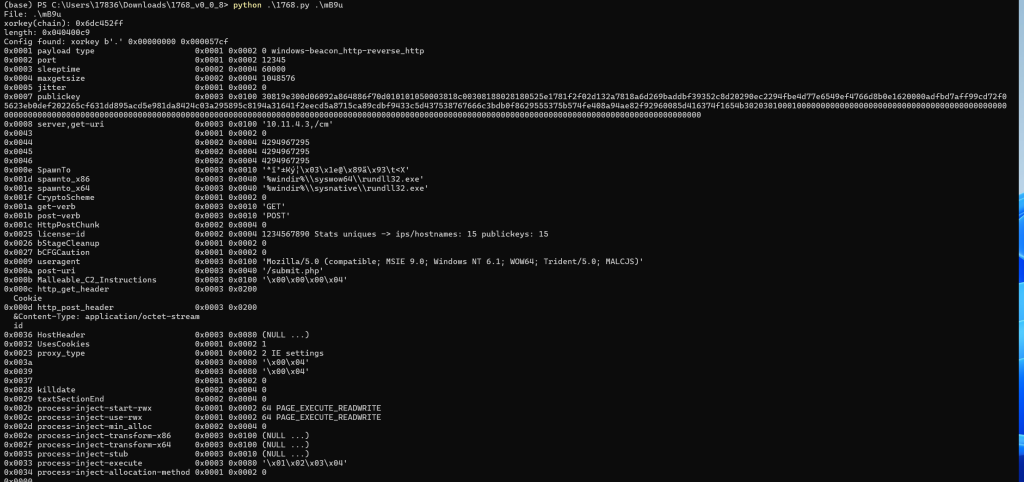
给个流量包,是个cs流量 按照标准流程分析,提取beacon,用1786.py解密 https://www.freebuf.com/articles/system/327060.html 获得公钥,公钥form hex to b64,加个上下框,转成如下内容 -----...
1年前
sqlmap参数详解
Options(选项) -h, --help 查看帮助,没什么好说的 -hh 查看全部的帮助 --version 查看版本 -v 显示信息的级别,一共有六级:0:只显示python 错误和一些严重信息;1:显示基本信息(默认);...
6年前Js自学笔记-Day2
传值:把一个变量值传给另一个变量 1.赋值传值: 2.引用传值:一份数据,任意一个改动都会对结果进行影响 在简单数据的传值中,都是赋值传值,而复杂数据都是引用传值。 流程控制语句:IF语句 ...
7年前
ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前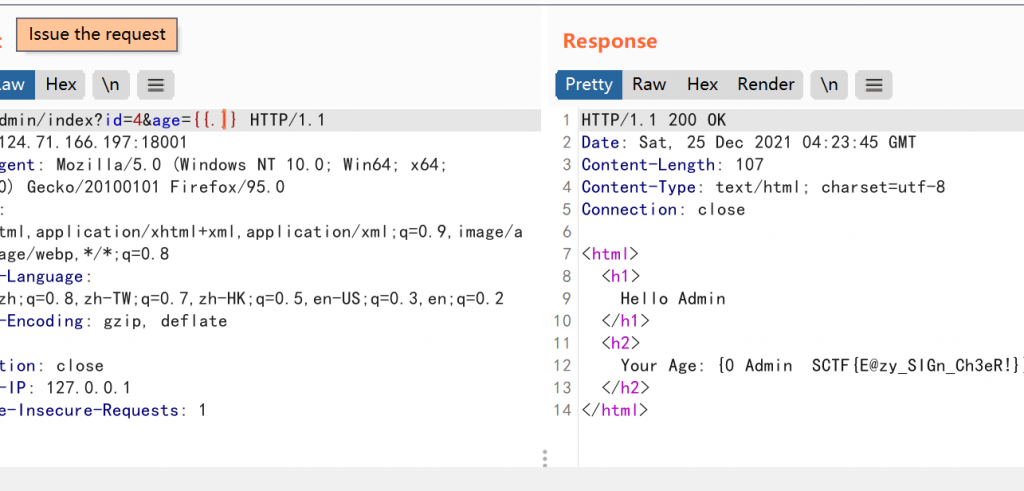
SCTF2021 个人Write Up
就第一天做了几个题,第二天没人做我也直接开摆! WEB Loginme 代码审计,伪造X-Real-IP就行了,太简单的代码了没啥必要 MISC fumo_xor_cli nc进去按住回车有链接,访问进去是微信的专访,底部...
4年前
NI Multisim11.0安装/破解/汉化教程
安装: 两个软件,如图所示,左边为安装,右边为破解 打开左边安装工具后提示,按确定即可。 该页面内,browse选择解压位置(任意)选择好后按unzip即可自动解压 之后会自动弹出安装界面 选择第...
6年前
BCACTF 3.0 MISC&foren wp
funny game misc Google maze f12 can slove Sequences show us the python script sequence = [0, 1, 3, 6, 2] numbers = [774, 5842, 4294, 9433, 5232, 1871, 3292, 4213, 2752, 5521, 4581,...
4年前
OnlyPwner-UNDER THE FLOW-WriteUP
UNDER THE FLOW 先看一下达成条件 pragma solidity ^0.7.0; import {ImprovedERC20} from '../src/ImprovedERC20.sol'; import {console} from 'forge-std/console.sol'; import {Script} from ...
8个月前
Golang设计模式
面开发被问麻了,记录一下 按照三种类型分类 创建型模式(Creational Pattern)、结构型模式(Structural Pattern)和行为型模式(Behavioral Pattern) 然后主要问基本都是问创建型模式,实际...
4年前
PHP自学笔记DAY8
第一阶段暂告一段落,下一阶段 数据库 1.操作数组的函数 1.1range(起始值,结束值): 生成一个指定范围的数组 1.2array_merge():数组合并 数组合并时候下标冲突,按如下规则解决: 1.如果是字符...
6年前k8s自用相关指令
docker pull registry.cn-hangzhou.aliyuncs.com/google_containers/kube-apiserver:v1.25.3 docker pull registry.cn-hangzhou.aliyuncs.com/google_containers/kube-controller-manager:v1.25...
4年前
StegLab解答与心得记录以及问题反思
前言 本题最初的想法是希望在当今隐写藏b横行的ctf隐写环境来一场真真正正的隐写算法的挑战,选手通过使用python脚本自行编写隐写和提取脚本,通过算法来加强自己隐写算法的鲁棒性,在图像攻击...
2年前
之江杯2020工控题目 Write Up
异常的工程文件 strings一把梭了, 病毒文件恢复 360很牛逼啊,很快啊,直接就解开了 安全卫士勒索病毒专题:文件恢复_安全卫士离线救灾版_文档卫士 (360.cn) 简单Modbus协议分析 文章参考Modbus...
5年前
陇剑杯 个人 ’WriteUp‘
特别特别特别奇怪的比赛,没有之一 倒是登顶过几分钟,哈哈 签到 1.1 下载,题目描述,http就完事了 JWT 2.1 题目本身就是jwt描述,那就直接填jwt 2.2 找到执行命令的token,就发现是这个了 100...
5年前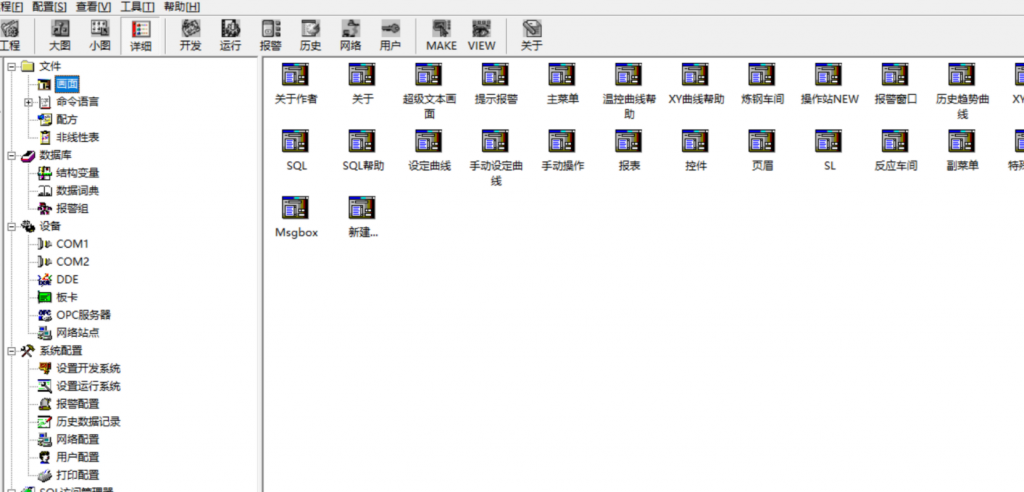
2021 东华杯 个人 WriteUp
题目比较脑洞的一个比赛,简单写写wp,队友做出来的就不写了 MISC checkin utf7转码即可 project (我怀疑这题出题人套工控就是为了挣i春秋的工控加钱buff)一个工程文件,看文件应该是kingdom...
5年前
OnlyPwner - Proof of Work Writeup
题目信息 挑战名称: Proof of Work 作者: 3doc 目标: 窃取至少一半的 DRK 代币供应量(≥ 10 ether) 题目背景 A friend told you about this weird DAO, folks raving all the time about vamp...
8个月前
js学习笔记DAY1
ps:由于surfacepen正在紧急维修,处于笔记真空期,暂时用博客记录笔记。 变量 格式:var 变量名=值; var:系统内部的关键字用来申明变量 变量名: 变量名不能以数字开头变量名只能包含数字,字...
7年前
OnlyPwner - 13th Airdrop - Writeup
题目信息 题目: 13th Airdrop 作者: bobface 目标: 使 Airdrop 合约余额 <= 30 ETH 初始状态: Airdrop 有 60 ETH(6 个用户各 10 ETH) 漏洞分析 合约结构 contract Airdrop is IAirdrop { m...
8个月前
PHP自学笔记DAY7
1.函数的预加载 在执行代码之前,函数已经加载到内存中了。 函数的预加载 1.2与函数有关的魔术常量 __FUNCTION__//获取当前函数名 练习:打印颜色面板 效果 代码: <style type='text/css'> ...
5年前个人信息
热门文章