最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第6页
致敬传奇闭源在线编码与熊论道 之 与雪论题
在那个闭源在线编程圈尚未远去的年代,我们曾在熊论道之中夜以继日。它神秘、怪异、极客、却也让人欲罢不能。一段代码、一道题,甚至一个输出格式都能成为“人与评测系统”的哲学辩论场。 而今...
 1年前

2022祥云杯决赛 misc Twin Shadow题解
傻逼脑洞,不多bb 开局一个音频,直接一眼顶真提取封面 封面直接zsteg -a提取完整zip zip直接脑洞大大滴脑洞 一眼顶真,private_bit隐写 每个块偏移还不一样,烂活,可惜👴直接导出csv然后写脚...
3年前
AntCTF x D^3CTF 个人Write Up
日常前言: 太难了,题目太难了,题目太脑洞了,非预期太搞笑了。麻了,对着量子流量哭了一天 8-bit pub 坏题目,不喜欢 一个是登陆绕过,组一下就可以{'username':'admin','password':{'passwo...
2年前
Ethernaut WriteUP 学习分享
0.Hello Ethernaut ✔ 跟着教程走 contract.info() // 'You will find what you need in info1().' contract.info1() // 'Try info2(), but with 'hello' as a parameter.' contract.info2('hel...
4年前
js学习笔记day5
对象:一类中的具体示例 var obj={name:'田所浩二',age:24,shouchong:function(){alert('手冲')},jianshen:function(){alert('健身')}}; 属性:name,age 方法:jianshen,shouchong 标签...
7年前
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
首届JlenuCTF吉林工师网络安全挑战赛官方Write Up
本次比赛于2021.5.19到2021.5.23正式圆满结束,本次比赛本人作为出题人也是尝试了各种方向的出题,再此也鸣谢一下strving师傅贡献的密码题以及last师傅贡献的web题,期间确实有点小插曲,比如部...
2年前
WMCTF2025-MISC phishing email / Shopping company 出题人wp与心得
一年一度整活,不知道大家玩的怎么样了。由于平台出了一些小插曲,所以不得不出手负责本次平台前端的设计和代码编写了。(ai太好用了。本次出了两道题目,待我细细道来。 平台 本次比赛基于ctfd...
11个月前SQL注入 报错注入笔记
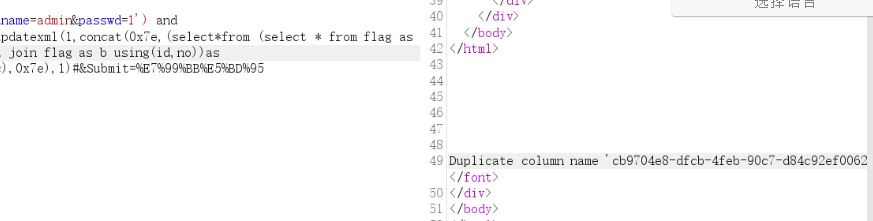
网站借鉴:https://www.cnblogs.com/Triomphe/p/9489639.html 大半夜属实困,留着头脑清醒再分析。 常用payload: Union select count(*),concat((查询语句),0x26,floor(rand(0)*2))x from info...
6年前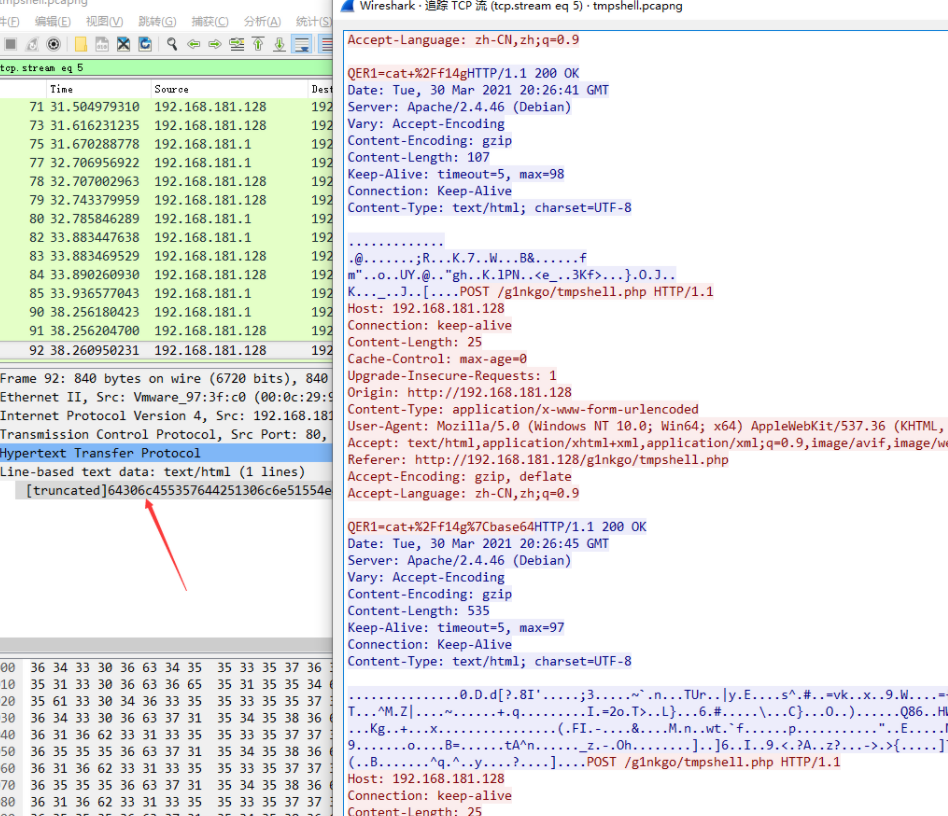
GKCTF2021个人WriteUP
被v神和神光师傅直接带飞,第三名舒服了呜呜呜 团队全部题目wp: 魔法少女联合摸鱼WriteUP下载 MISC 签到 在第5流拿到数据 送进cyberchef 你知道apng吗 直接百度搜索apng分帧工具,一共四个二维...
5年前
MRCTF2021 plane WP
某种生草原因所以没打MRctf,神大人跟我说这题挺有意思,然后就做了一下。 题目名称: plane 题目描述: this plane cannot fly Hint: plane:721x-402y+9110z-1197483=0 解题步骤: 开局下载...
5年前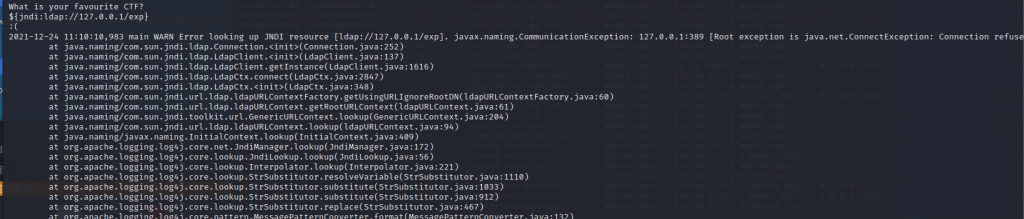
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前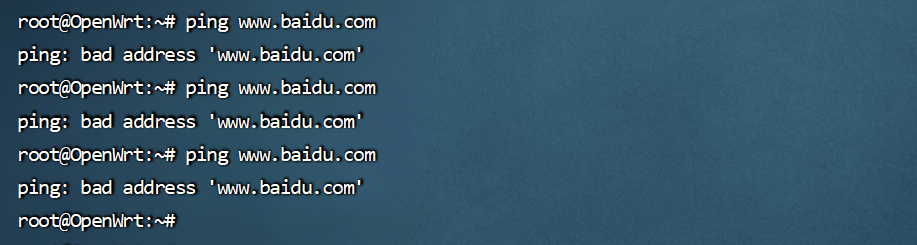
记录一次失败的小米路由器3a刷openwrt经历(树莓派牛逼)
原计划寻思买个整个软路由然后挂全局梯子,这样以后玩switch和vr的话就不会出现网络的问题,这里就稍微记录一下罢。。。。 参考文章 【小渔】无需拆机或u盘!ssh小米路由3G 3a 3c 4c 4a百兆和千...
4年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
Debian搭建lamp
安装apache2 apt-get install apache2 安装mysql sudo apt-get install mysql-server 问题出现了 这个时候就需要去官网下载 https://dev.mysql.com/downloads/file/?id=491630 添加到apt-get su...
5年前
OnlyPwner - 13th Airdrop - Writeup
题目信息 题目: 13th Airdrop 作者: bobface 目标: 使 Airdrop 合约余额 <= 30 ETH 初始状态: Airdrop 有 60 ETH(6 个用户各 10 ETH) 漏洞分析 合约结构 contract Airdrop is IAirdrop { m...
8个月前
如何优雅的写Dockerfile
前几天疯狂爆写dockerfile,被折磨成🐕了,写个文章来分享记录下一些坑,以及Docker17.05的新的写法,能够最大程度的节约空间。 Docker镜像层 还是从刚开始说起,经常出题的老哥都知道安恒,i春...
4年前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
go项目开发遇到的一些小代码问题
如何实现对ogg音频的秒数读取 使用库:github.com/jfreymuth/oggvorbis 代码: ogg, _ := os.Open('test.ogg') reader, _:= oggvorbis.NewReader(ogg) len :=reader.Length() rate := int64(rea...
4年前golang文件读写方式总结
咱就是说啥呢,不是夸你们python呢,你们python文件操作确实比golang有点素质 三个方法直接写一起了,咱就是说啥呢,就是说啥呢,还得ioutil.read,其他的都是地中之地 package main import ( '...
4年前个人信息
热门文章