最新最热
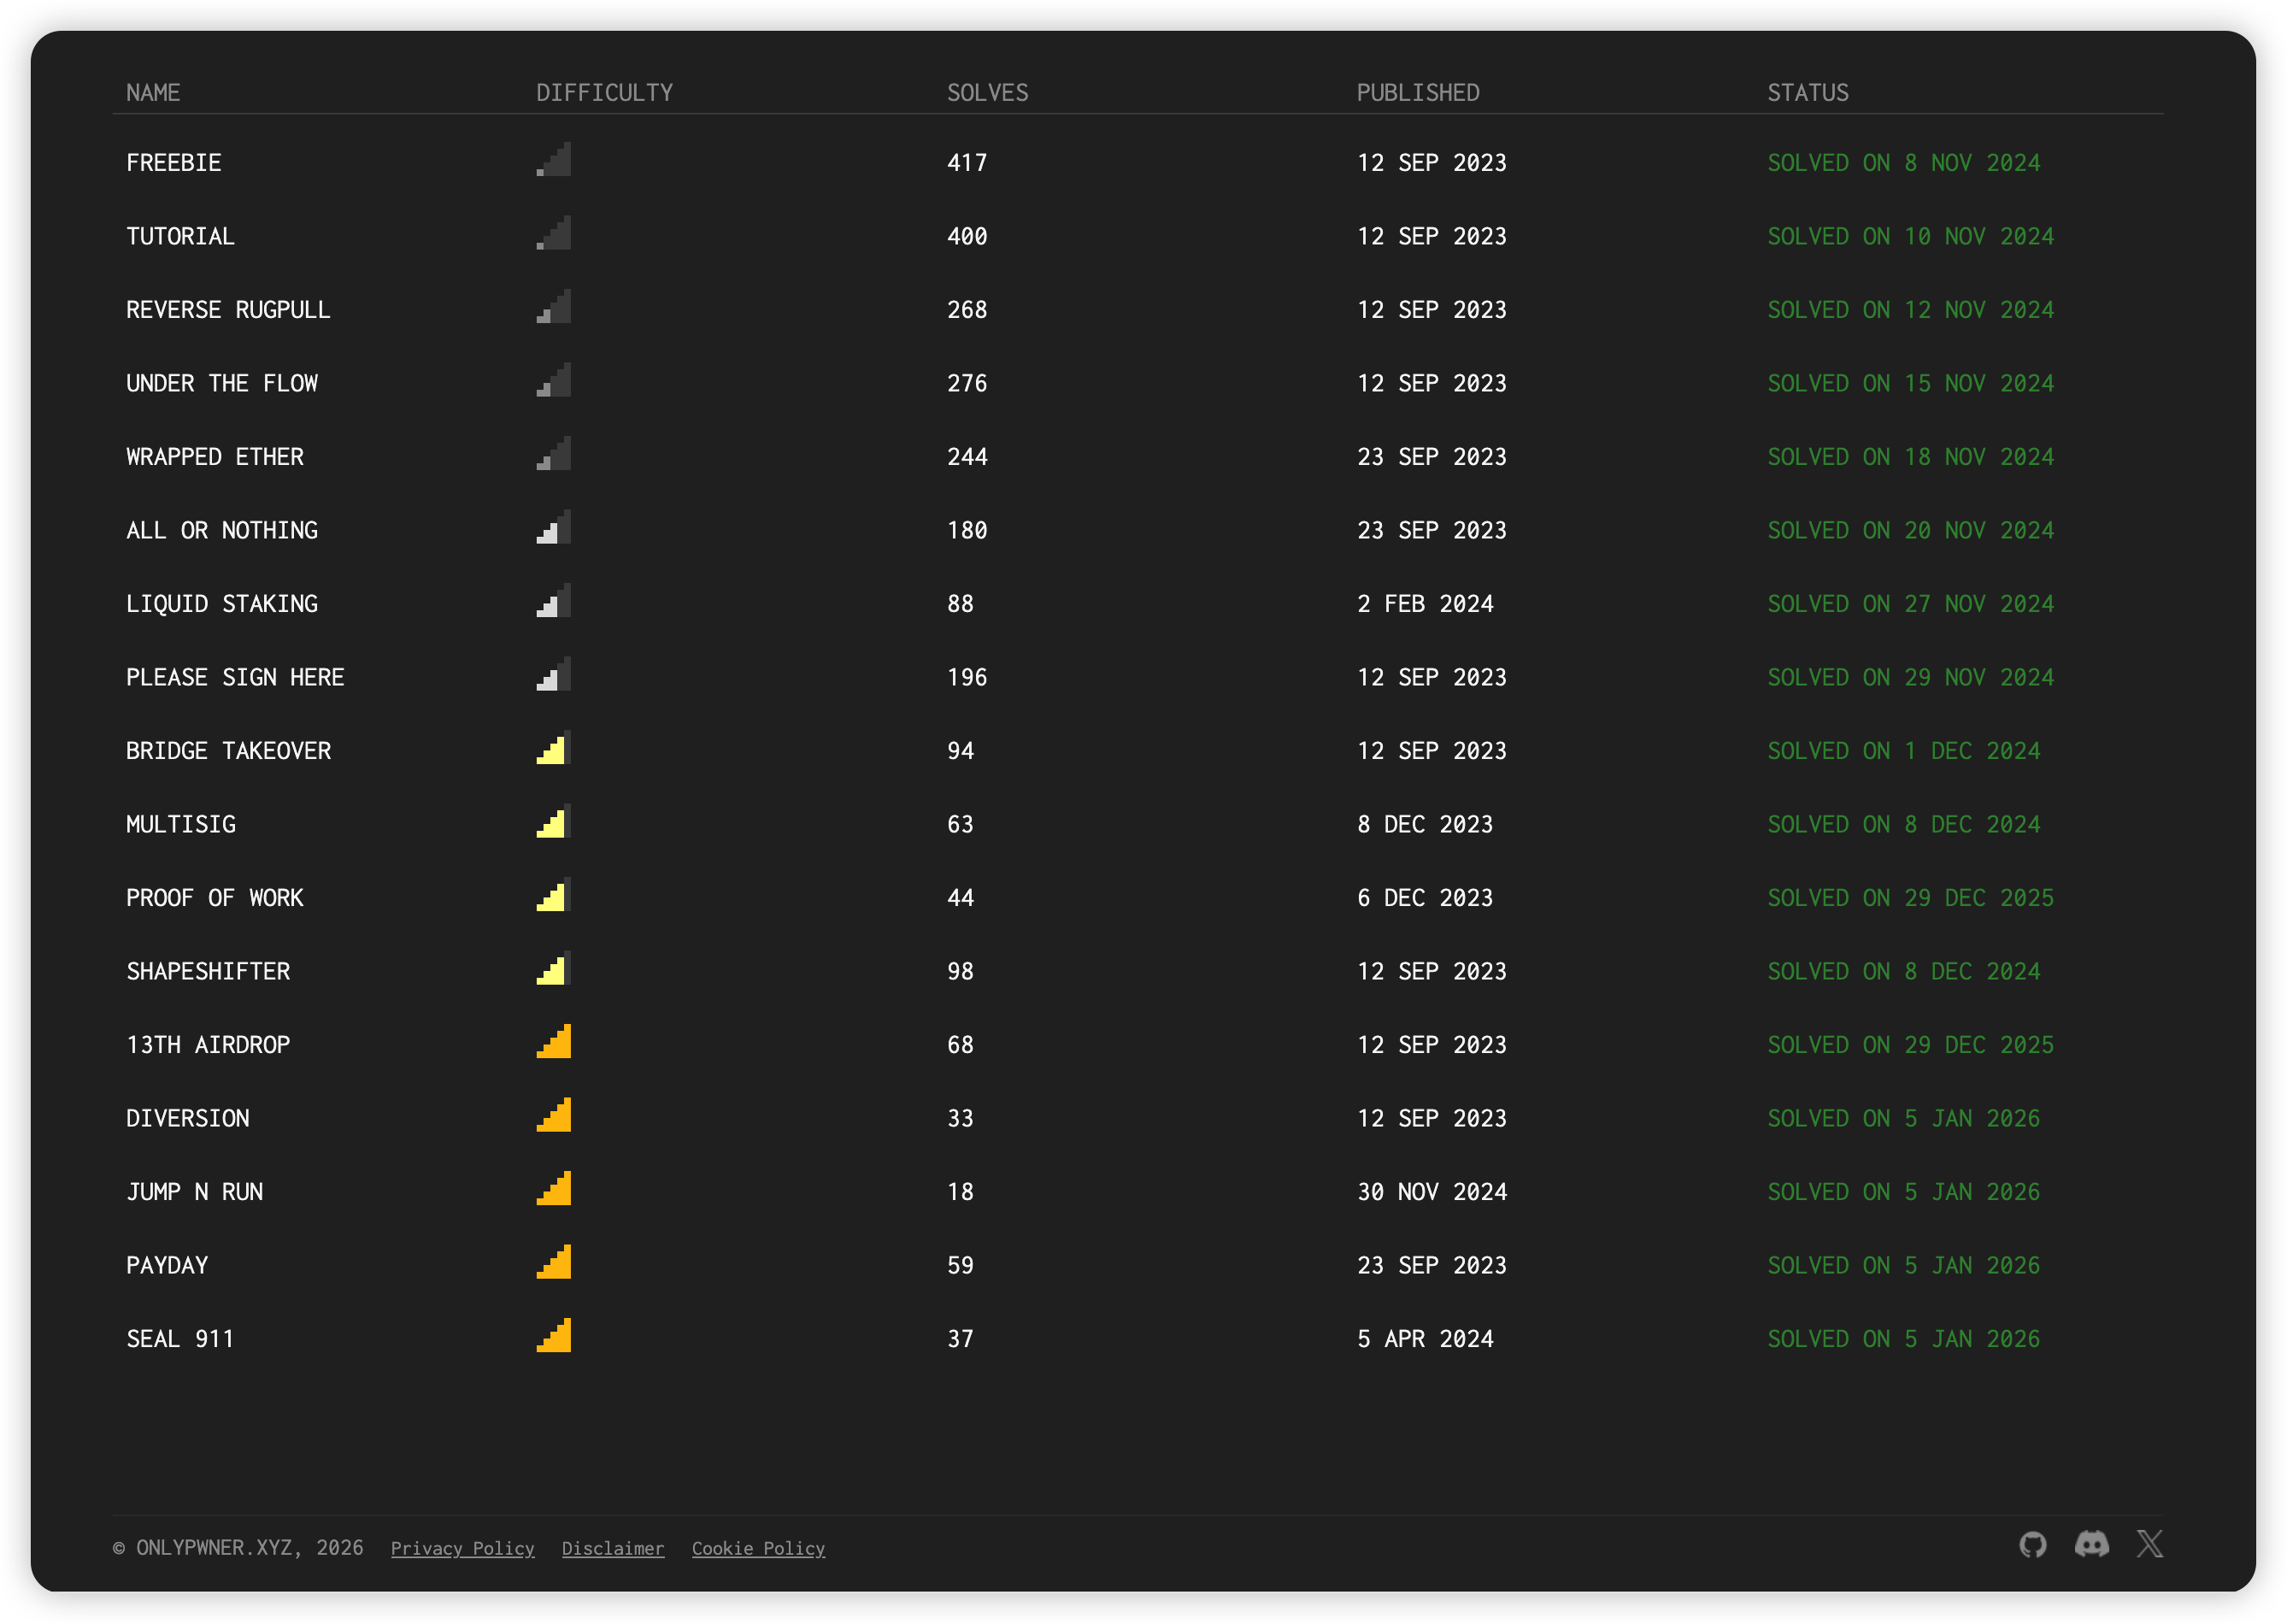
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第6页
SQL注入 报错注入笔记
网站借鉴:https://www.cnblogs.com/Triomphe/p/9489639.html 大半夜属实困,留着头脑清醒再分析。 常用payload: Union select count(*),concat((查询语句),0x26,floor(rand(0)*2))x from info...
 6年前
LLM-CHATGLM-AI学习资料自用(持续更新)
大语言模型项目 ChatGLM2 模型THUDM/ChatGLM2-6B: ChatGLM2-6B: An Open Bilingual Chat LLM | 开源双语对话语言模型 (github.com) Langchain+ChatGLM imClumsyPanda/langchain-ChatGLM: langch...
1年前
脚本随用随写
看到啥就复制粘贴的专门脚本小子帖子python哈夫曼解码编码#!/usr/bin/env python # -*- coding: utf-8 -*- # 统计字符出现频率,生成映射表 def count_frequency(text): chars = [] ret = [] fo...
4年前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前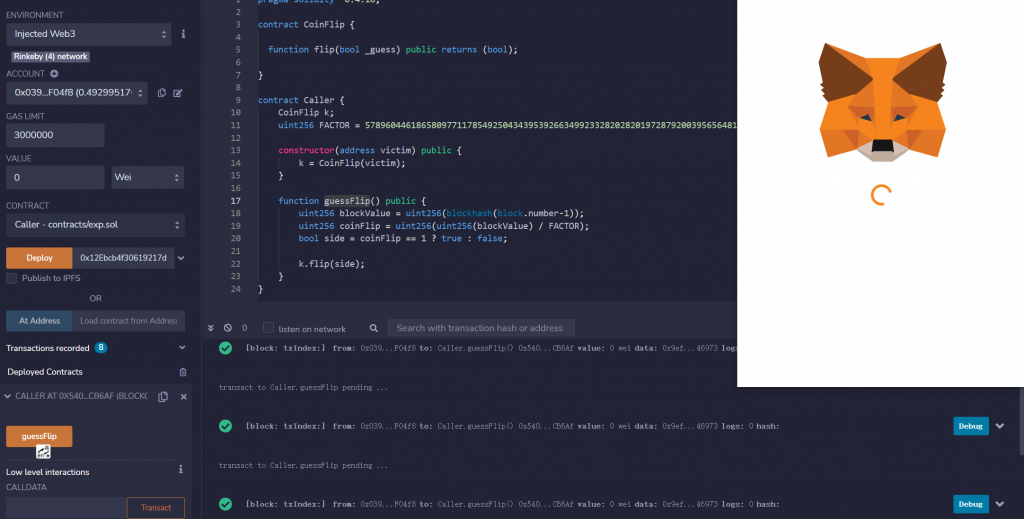
Ethernaut WriteUP 学习分享
0.Hello Ethernaut ✔ 跟着教程走 contract.info() // 'You will find what you need in info1().' contract.info1() // 'Try info2(), but with 'hello' as a parameter.' contract.info2('hel...
4年前
ICSC2020 工业信息安全技能大赛WriteUp
哈尔滨站 Omron Fins omron fins通信协议:https://wenku.baidu.com/view/fca336f6e43a580216fc700abb68a98270feac67.html 寻找关键输入段 写入的内存区域 Data 类型为Word contents,所以根据...
5年前CF1.0 商城改gp
1. 解码客户端 crossfire/rez/RB001/bf011.ltc,将所有“CashItem 1”更改为“CashItem 0”。2. 转到数据库ITEM_INFO并将列SALE_TYPE从 C 更改为 G。3. 重新启动服务器。
2年前
树莓派4B搭建.NET运行环境
通过三条命令查看树莓派版本以及系统位数 grep 'model name' /proc/cpuinfo getconf LONG_BIT uname -a 获得关键信息,系统为ARM32位系统,足够了 去该网址下载SDK Download .NET Core 3.0 (Lin...
5年前
js自学笔记Day6
document.createElement(“标签名”) 创建一个元素 document.body.appendChild(标签对象); document.body:时标签对象 document.doucumentElementhtml:标签对象 注意:margin不会触发事件 案例:...
7年前
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
对于bittorrent协议的深入研究与探讨
最近下小电影的时候突发奇想,想到bit种子是否能够利用在ctf之中?进行一定的限制或者解密,但是再出题之前,要把协议深入研究才行,那么进入正题 一、bittorrent-tracker环境搭建 (1)、windo...
5年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前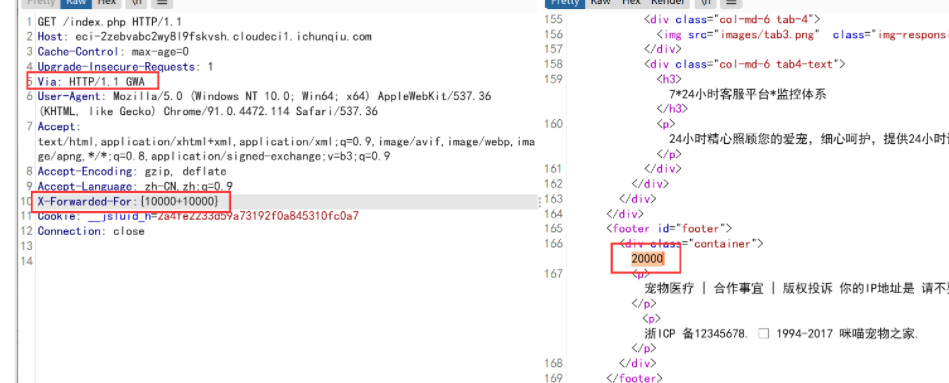
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
CTFHUB文件上传WP
.htaccess文件 (或者'分布式配置文件'),全称是Hypertext Access(超文本入口)。 它提供了针对目录改变配置的方法, 即,在一个特定的文档目录中放置一个包含一个或多个指令的文件, ...
6年前
2019.10.11 网络安全笔记
1.搭建小型局域网 (1)网络需求:五台pc机,一台服务器,两个网段,互联互通 路由器 多接口:分类 Fastinternet(以太网)(rj45网线) &...
5年前
RCTF2021 MISC ALL WriteUp
misc?all stack! welcome_to_rctf just go ROIS CheckIn little wired,when you post issuse, then actions will work you can see,your issues, is on there.the flag always ***, This mea...
5年前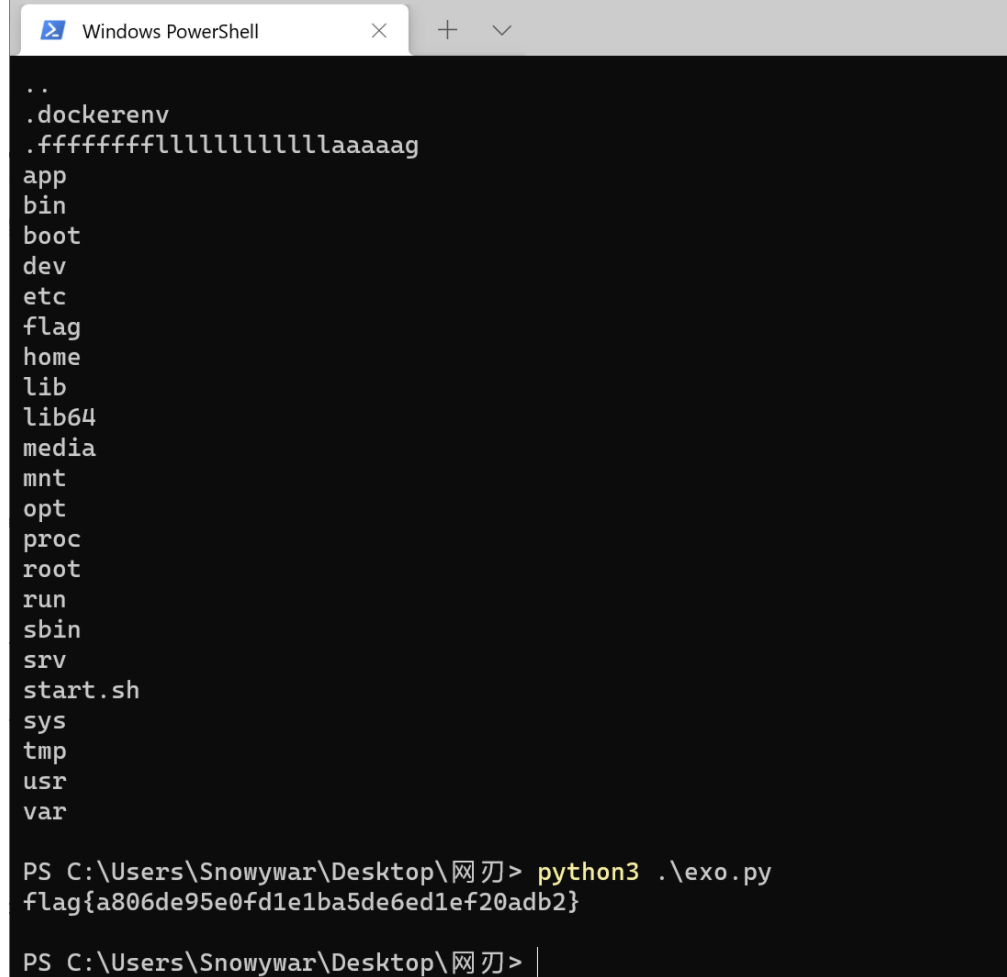
首届网刃杯工控ctf WriteUp
除了分数机制有点怪,题目整体还挺好的。 WEB ez-sql 原题:InCTF 2021 Web 部分题解 · 语雀 (yuque.com) import requests url = 'http://116.62.239.41:4323/?sql1=%2561%2527%2561&sql2=...
5年前
php学习笔记day4
判断语句 多分支语句(elseif): 语法: If(条件){ } Elseif(条件2){ } Else{ } 代替语法: If(条件1): //代码1 Elseif(条件2) //代码2 Else: //代码3 Endif; 多分支练习: 代码: 效果: E...
7年前
blockchain靶场练习记录
题目地址 https://blockchain-ctf.securityinnovation.com 玩玩区块链练练手 前期准备: 关于remix ide的搭建方式,我只能说docker yyds docker pull remixproject/remix-ide docker run -p 80:...
4年前个人信息

热门文章