最新最热
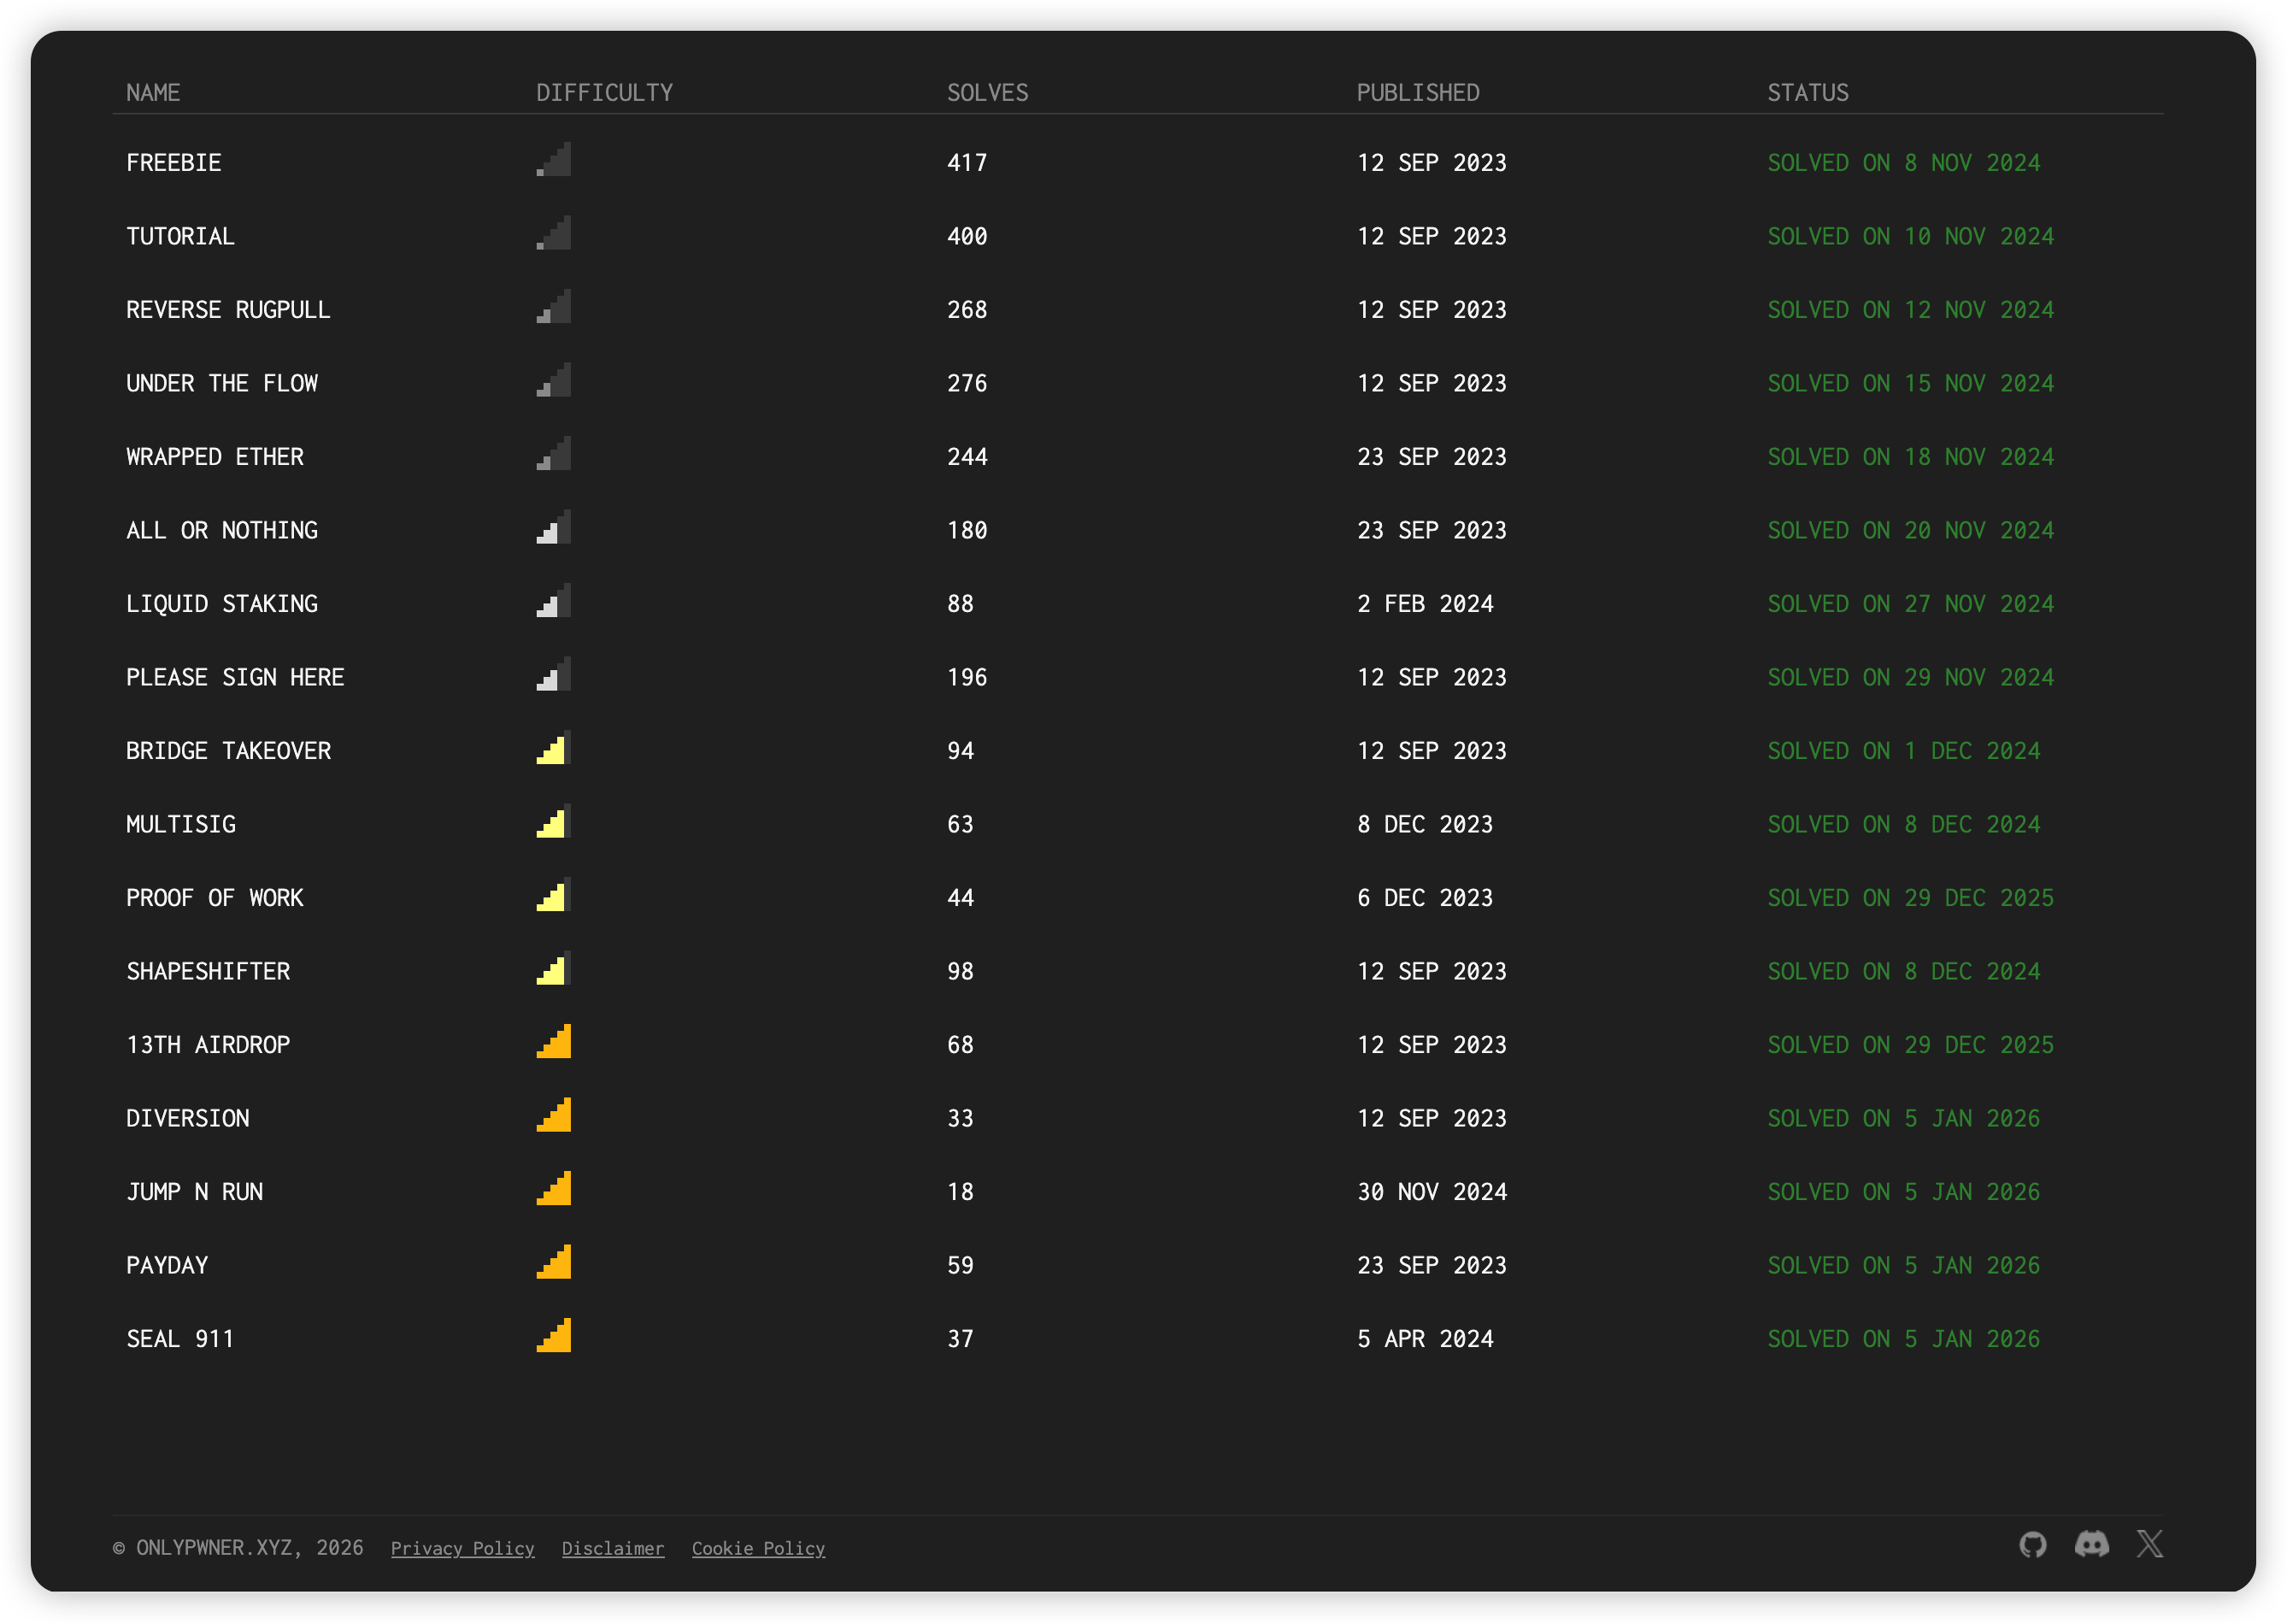
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第5页
Ethernaut WriteUP 学习分享
0.Hello Ethernaut ✔ 跟着教程走 contract.info() // 'You will find what you need in info1().' contract.info1() // 'Try info2(), but with 'hello' as a parameter.' contract.info2('hel...
 4年前
个人开发者思路收集汇总内容
app竞品分析:https://tryastro.app/ 网站指数分析:https://trends.google.com/trends/ 已死亡公司借鉴灵感:https://www.loot-drop.io/
7个月前

个人向固件分析练习
就是单纯来适应一下各种工具以及一个流程,并不涉及各种漏洞挖掘等内容。 本次练习的固件: https://static.tp-link.com/2018/201804/20180403/TL-WR841N%28EU%29_V14_180319.zip https://gitee...
5年前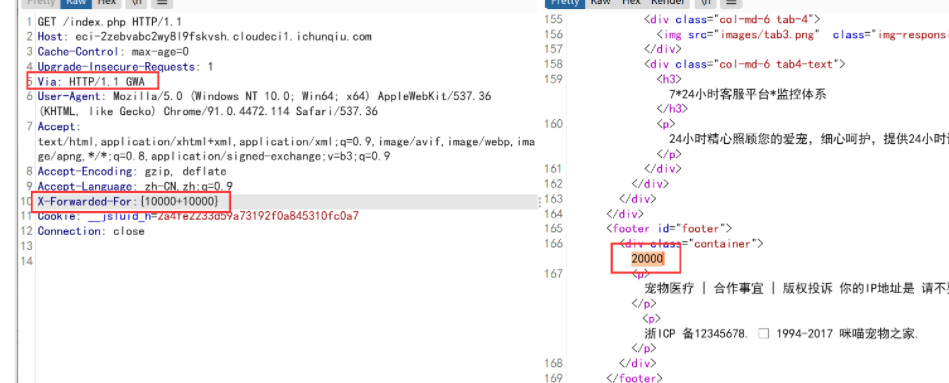
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前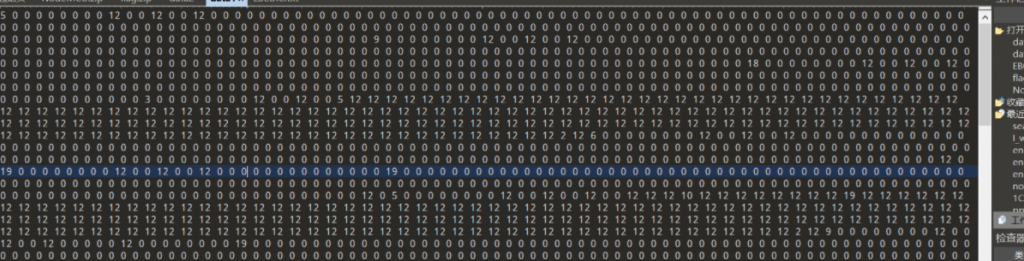
红帽杯2021 Write UP
签到: 根据附件文件名EBCDIC,可知是编码,转换即可 colorful code 根据题意,颜色编码,老Piet了, Piet_百度百科 (baidu.com) 根据这个原理再看给的两个文件就知道了 data1的数据对应data2的...
5年前
Debian搭建lamp
安装apache2 apt-get install apache2 安装mysql sudo apt-get install mysql-server 问题出现了 这个时候就需要去官网下载 https://dev.mysql.com/downloads/file/?id=491630 添加到apt-get su...
5年前
之江杯2020工控题目 Write Up
异常的工程文件 strings一把梭了, 病毒文件恢复 360很牛逼啊,很快啊,直接就解开了 安全卫士勒索病毒专题:文件恢复_安全卫士离线救灾版_文档卫士 (360.cn) 简单Modbus协议分析 文章参考Modbus...
5年前
Bytectf2020败北WP
好家伙,我直接爆0,复现了几个,记录一下8 JVAV CVE-2020-14644暴打就完事了,参考文章 https://www.cnblogs.com/potatsoSec/p/13451993.html PT Site 前段时间刚写了篇关于种子的文章,结果这...
5年前
密码保护:DASCTF X SU 三月挑战赛 MISC WP
又是一年的dasctf,摸了 WEB ezpop <?php class crow { public $v1; public $v2; public function __construct( $v1) { $this->v1 = $v1; } function eval() { echo new $this->v1($this->v2...
4年前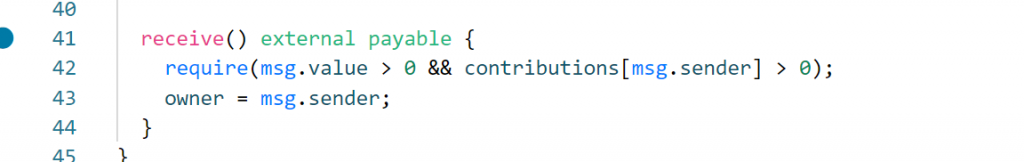
Ethernaut 超详细解题与分析(完结 全27道题目)
最近系统的学习了solidity的编程相关知识,挑战一下重新日这个靶场,这个靶场也迎来了更新,并且这次更加详细的写一下 Fallback 分析 先看合约 // SPDX-License-Identifier: MIT pragma solidit...
3年前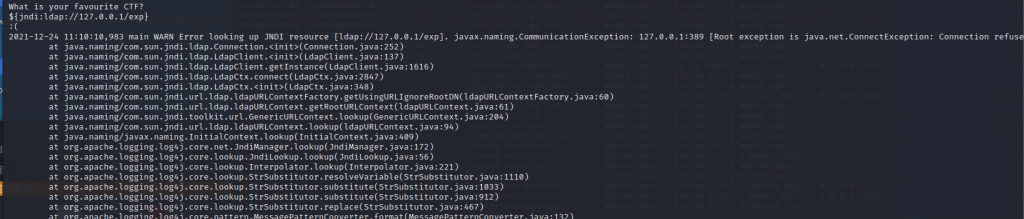
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前
*CTF2020部分Writeup
跟后援团的老哥们组了个野队,排名35,还行 MISC signin 签到,没啥好说的 MineGame 首先安装依赖,正常运行 扫雷游戏 踩雷会播放哈利路亚bgm,然后如果正常游玩大概10秒左右会强制结束 猜测游...
5年前
钓鱼网站简单复现
1.搭建个人靶场 选择自己的网站备份或者是其他的靶场都可以,别作死真拿网站打。 我选择使用 Metasploitable2 作为靶场 下载链接: http://downloads.metasploit.com/data/metasploitable/metas...
5年前
第六届上海市大学生网络安全大赛Write UP
前言:足足花费了一个小时看misc1,这题很弱智,提示不给,考点不明,甚至还玩谜语人,这就是nt题(确信,至少排名还不错顺便偷了个三血差不多得了 比赛提交的wp地址(无嘴臭纯净享受): 魔法...
5年前
OnlyPwner - Shapeshifter Writeup
题目信息 挑战名称: Shapeshifter 作者: bobface 目标: 获得 100 ETH 或更多 特殊说明: 运行在 Shanghai 硬分叉(2023) 题目背景 The gas optimizooooors have launched their latest psyop in...
7个月前
OnlyPwner - 13th Airdrop - Writeup
题目信息 题目: 13th Airdrop 作者: bobface 目标: 使 Airdrop 合约余额 <= 30 ETH 初始状态: Airdrop 有 60 ETH(6 个用户各 10 ETH) 漏洞分析 合约结构 contract Airdrop is IAirdrop { m...
7个月前
Tryhackme Volatility writeup
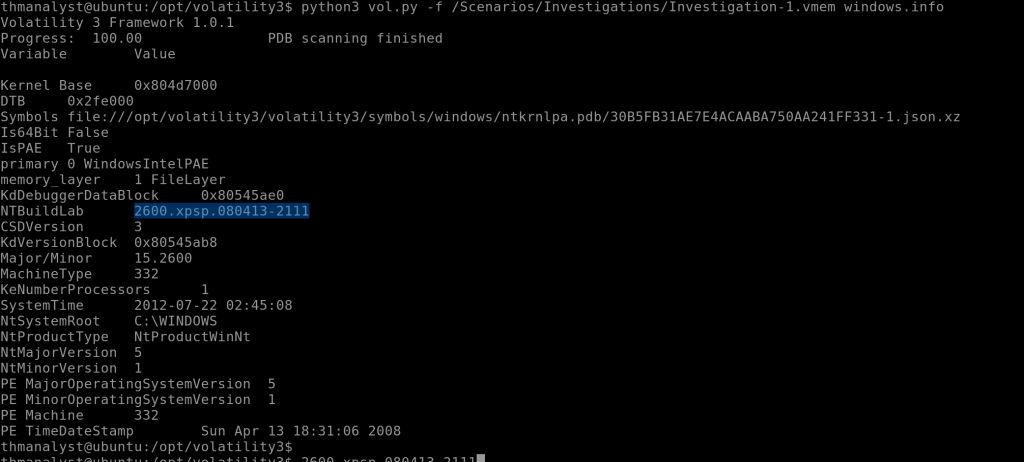
内置了vol3,直接用在线机器做取证就行了房间链接:TryHackMe | Volatility 一些无关紧要的内容我 就不写了,题目描述也不写了,直接写过程指令就行了, 题目信息: Case 001 - BOB! THIS ISN'T...
3年前
PHP序列化与反序列化整理&XCTF unserialize3 WP
1.序列号与反序列化的具体实例 序列化是将对象转化为可以传输的字符串; 反序列化就是把那串可以传输的字符串再变回对象。 举例说明: <?php class chybeta{ var $test = '123'; } $class1 =...
5年前个人信息

热门文章