最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第5页
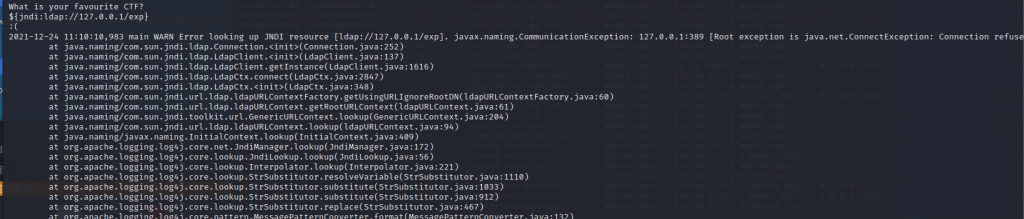
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
 5年前
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
Js自学笔记Day3
函数: 定义语法: function 函数名(形参1,形参2){ 函数体 } 调用语法: 函数名(实际参数1,实际参数2); 注意:代码写好后需要调用才可执行,执行完成后回到调用函数的位置 函数名: 不要...
7年前
固件分析文章收集
https://paper.seebug.org/613/#11 https://www.angelic47.com/archives/97/ https://www.jianshu.com/p/12d8f509169c https://i.blackhat.com/USA-19/Wednesday/us-19-Mulliner-Come-Join-The-...
5年前
首届网刃杯工控ctf WriteUp
除了分数机制有点怪,题目整体还挺好的。 WEB ez-sql 原题:InCTF 2021 Web 部分题解 · 语雀 (yuque.com) import requests url = 'http://116.62.239.41:4323/?sql1=%2561%2527%2561&sql2=...
5年前
四叶草牛年CTF-Write up
WEB GET smarty模板注入 ?name={if passthru ('nl fl*')}{/if} WEBSITE 8080反序列化+ssrf payload: <?php system('ls /');system('ls ../');system('cat ../flag_WebSite_SsRf.txt'); <...
5年前
PHP自学笔记day6
时隔114514天终于再次学习了,8说了直接开冲 1.匿名函数的use() 匿名函数的作用域和普通函数相同,函数内部不能访问函数外部的变量,匿名函数中的use()可以将匿名函数外的变量引入到匿名函数内...
5年前
GACTF2020 Minecraft Redstone Music WP
拿了个屑三血,单独记录一下吧,坑很多 解题过程过于坎坷,甚至从零学了如何用java编译启动器启动mc,然而小题大做.jpg 放一下修复好的整合包,有一说一这个整合包质量确实高,光影也很好看 链...
5年前
2021 SUSCTF MISC WRITEUP
无聊的题目,除了脑洞还是脑洞,希望下次出题人整点质量高的,简单写一下 签到 discord ra2 玩游戏就行了 Tanner Tanner图_百度百科 (baidu.com) 转成矩阵,图片010末尾文字,加起来sha256即可 ...
4年前
2021湖湘杯final 单兵作战小总结
我感觉作为awdp来讲的话只要这个人够强1v3是没问题的.jpg,但是就我而言我是1 喂 3 so sad 总而言之还是先说说情况,就开局上来直接修的go的题,然后他妈的修不上,寄!,反复与主办方对线查日...
5年前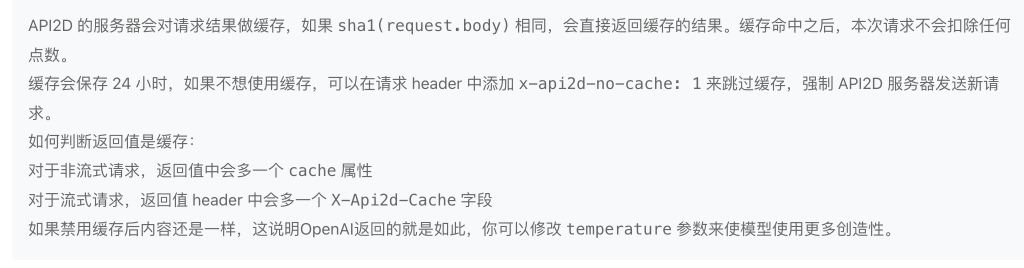
WMCTF 2024 AI方向官方wp
前言 介于去年steglab被非预期烂了,所以放弃这种高难度综合型的靶场了,折磨选手也折磨自己。所以为了降低难度和符合一下当下ai时代,弄了俩ai题+y老师一道文心agent题目来给大家玩。从反馈上...
1年前LLM-CHATGLM-AI学习资料自用(持续更新)
大语言模型项目 ChatGLM2 模型THUDM/ChatGLM2-6B: ChatGLM2-6B: An Open Bilingual Chat LLM | 开源双语对话语言模型 (github.com) Langchain+ChatGLM imClumsyPanda/langchain-ChatGLM: langch...
1年前
2021三月DASCTF 个人Write Up
时间太短了,misc没日成,web也没时间看,别的更别提了,分数低了不少,菜狗落泪,平台没了,题目忘了。 签到 大喊,社死人,交 MISC1 伪加密,获得两个图片, hint.png直接pngcheck可以发现缺...
5年前
个人开发者思路收集汇总内容
app竞品分析:https://tryastro.app/ 网站指数分析:https://trends.google.com/trends/ 已死亡公司借鉴灵感:https://www.loot-drop.io/
8个月前
TQLCTF MISC writeup
就跟风潇战斗到最后来着,拿了个20名也算是意料之内了,跟tsuppari师傅走一天迷宫属于是烦人,也就这样了。 Wizard oi题,开局直接让爆破sha256(TQLCTF+?),很简单 def get_t(code): for i in...
4年前
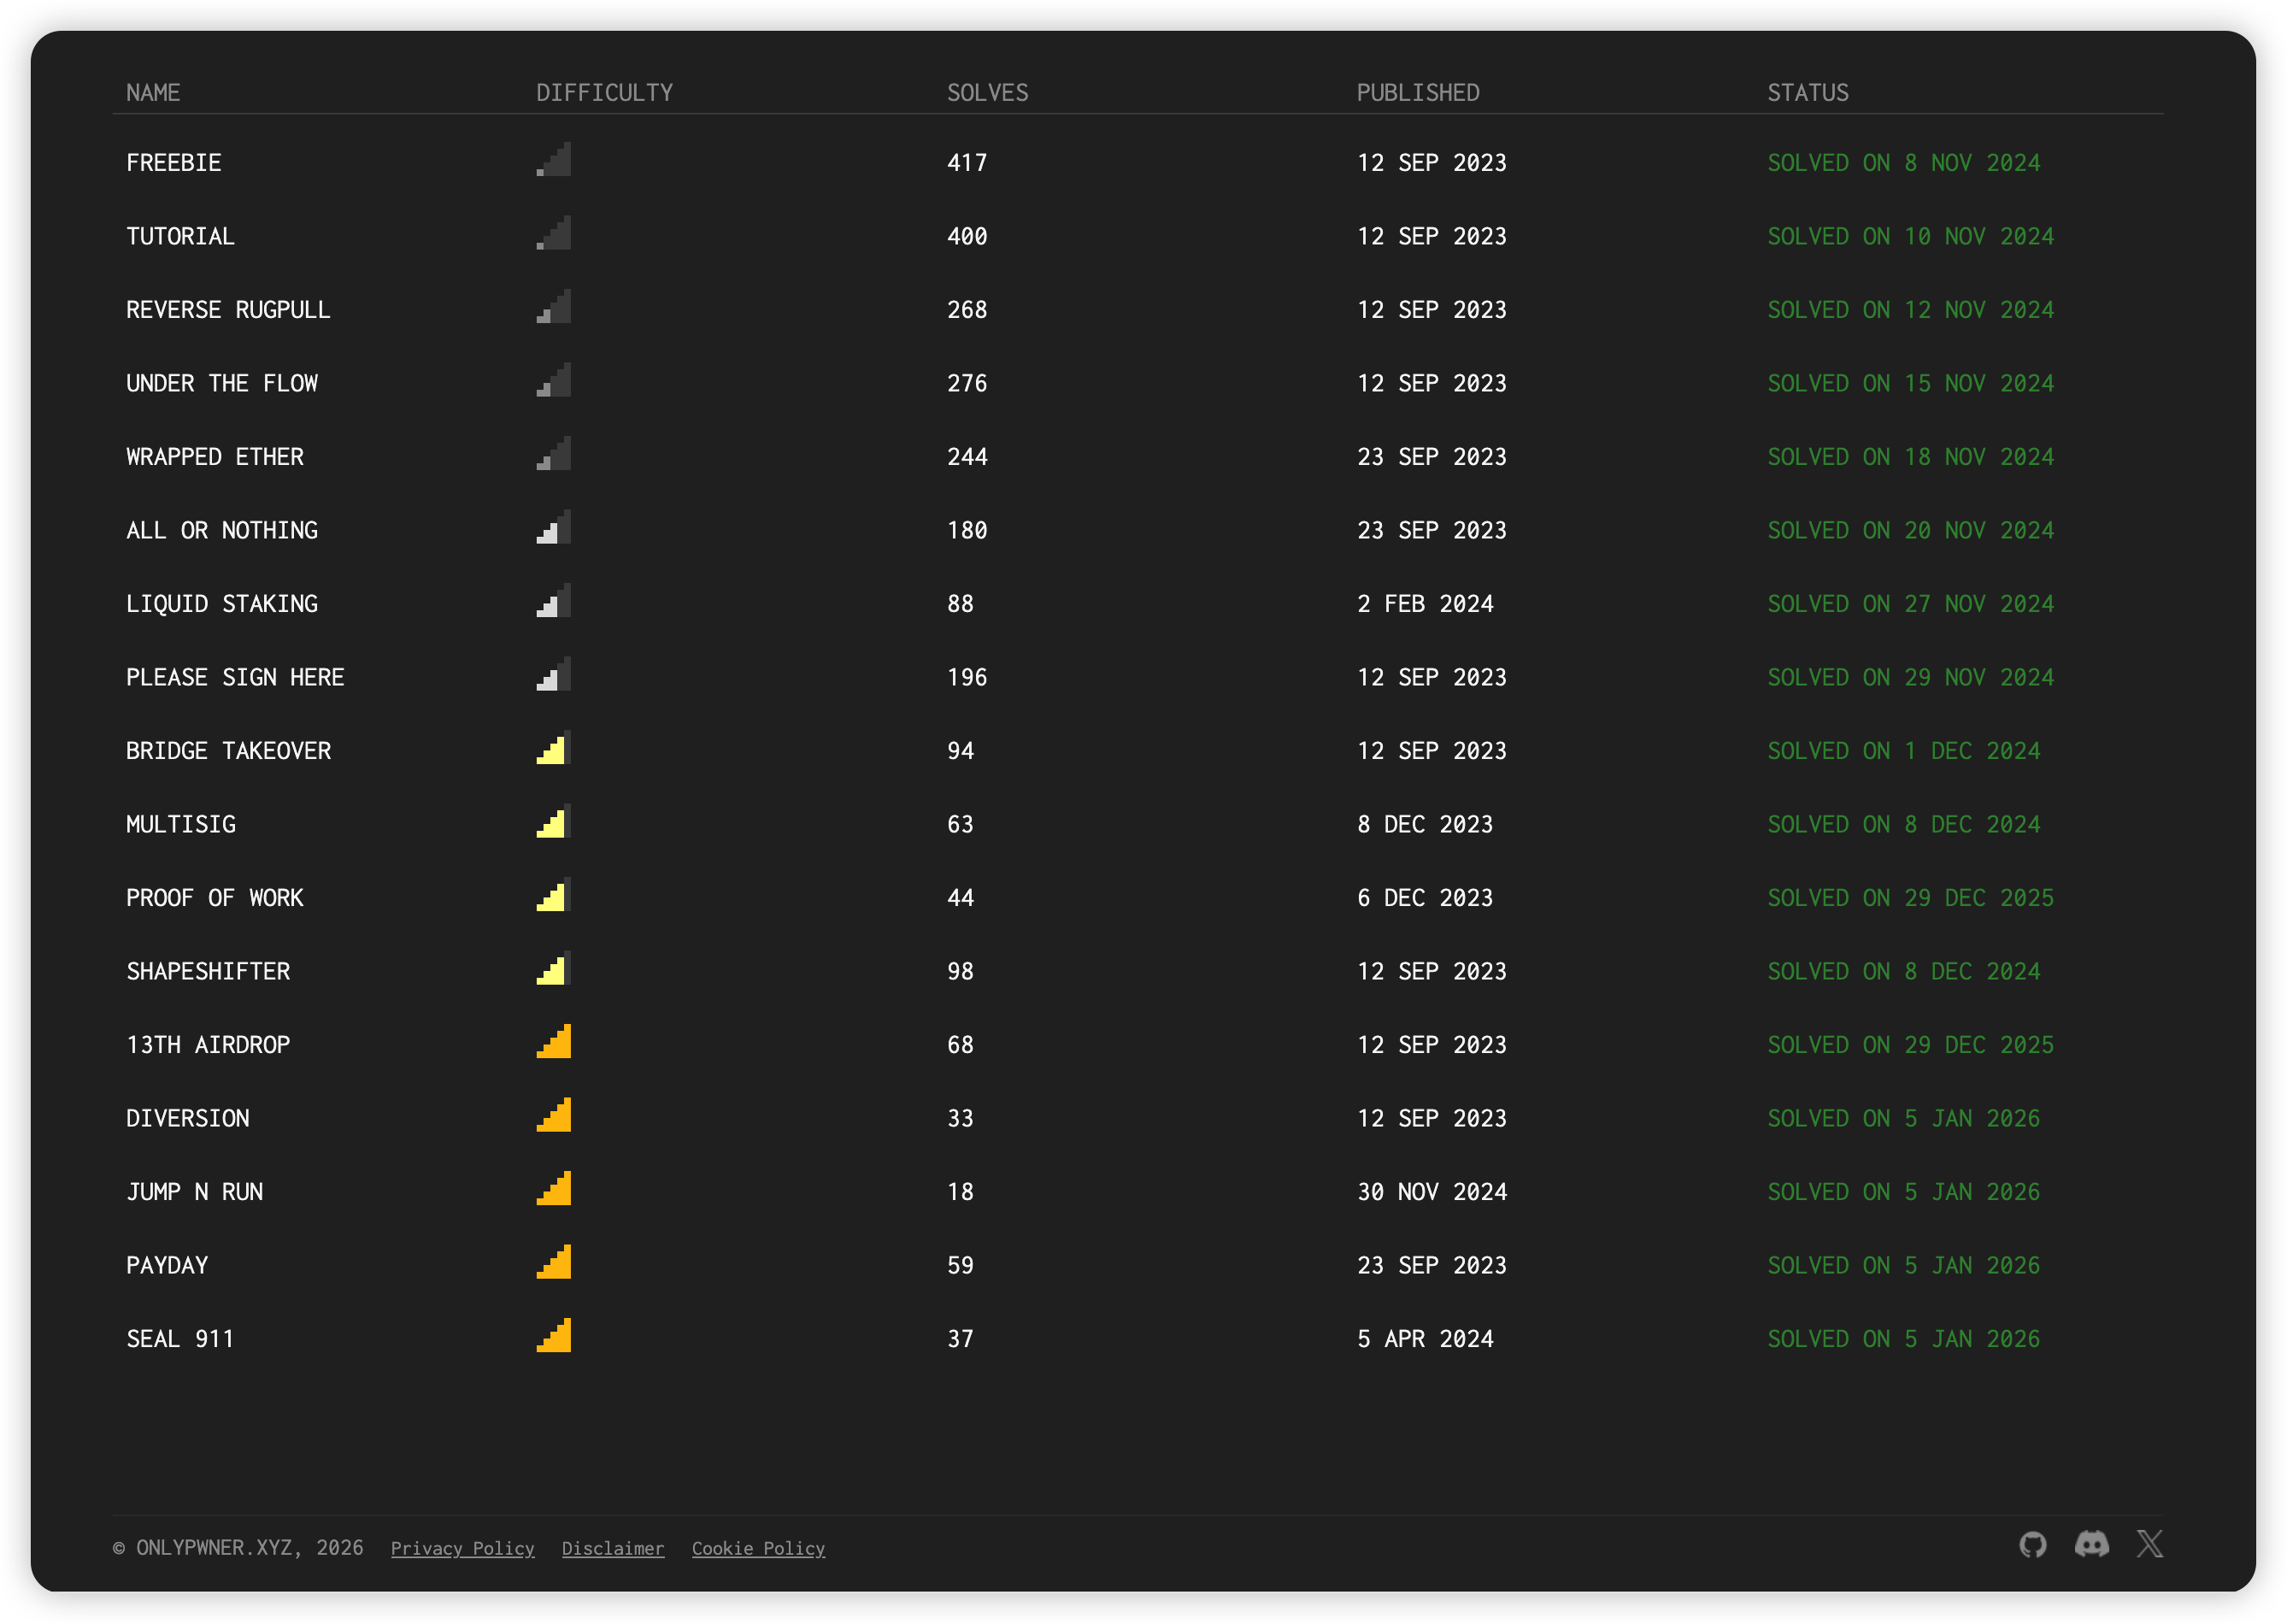
OnlyPwner - Jump N Run - Writeup
题目信息 题目名称: Jump N Run 作者: bobface 难度: 高级 类型: 智能合约安全 / EVM 字节码注入 题目描述 This is our new, shiny, permissionless multi-user oracle. It's only V1 and missi...
8个月前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
北邮数字信号处理上机实验二答案
实验二: 数字信号的FFT分析数字信号处理的一个重要分支就是信号分析,而信号分析的基本工具是离散傅立叶变换。利用傅立叶变换和级数所形成的频谱分析技术作为处理连续信号的重要工具已经应用得...
5年前
ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前个人信息
热门文章