最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第4页

2022祥云杯决赛 misc Twin Shadow题解
傻逼脑洞,不多bb 开局一个音频,直接一眼顶真提取封面 封面直接zsteg -a提取完整zip zip直接脑洞大大滴脑洞 一眼顶真,private_bit隐写 每个块偏移还不一样,烂活,可惜👴直接导出csv然后写脚...
 3年前
记录一次代码审计
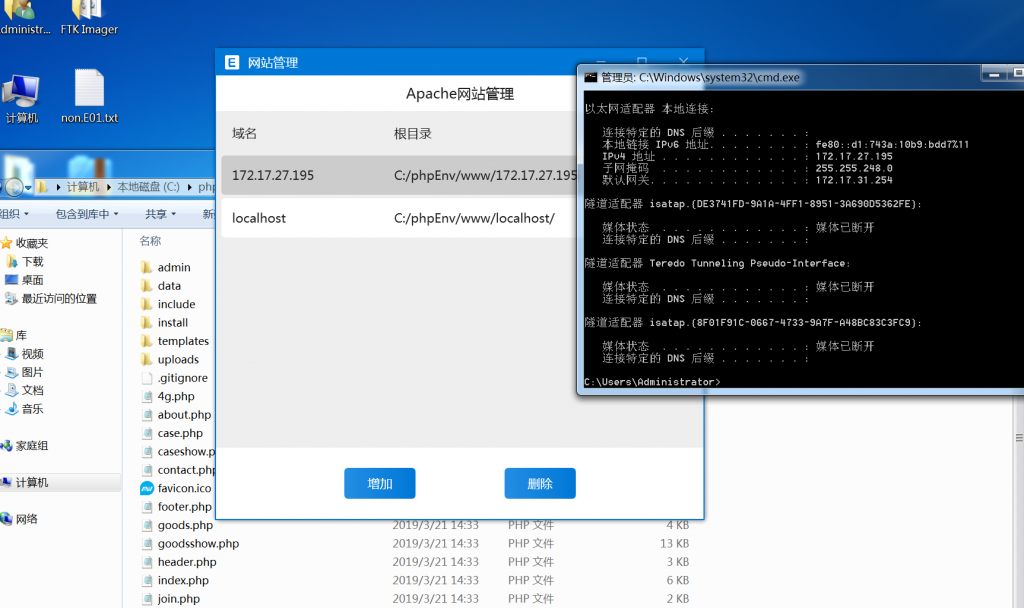
开源cms:phpmywind5.6,虽然是一个已经被挖烂的cms,但还是挖了一个新的后台利用方式,再此记录一下本废物的经历。 从来不会代码审计,所以问了老哥们让他们推荐点cms练练手。 这边开了一个win...
5年前
2019.10.11 网络安全笔记
1.搭建小型局域网 (1)网络需求:五台pc机,一台服务器,两个网段,互联互通 路由器 多接口:分类 Fastinternet(以太网)(rj45网线) &...
5年前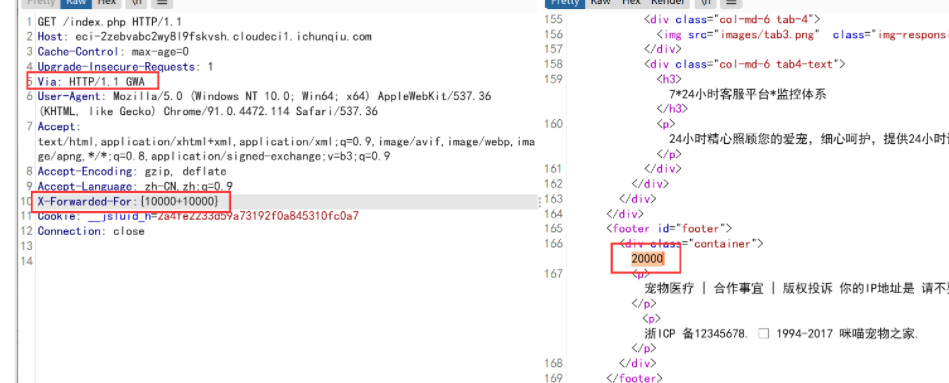
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
obsidian webdav 同步最佳实践
并不完美的obsidian 前端日子一直在寻找一个本地写笔记的软件,前后考虑了vscode-语雀插件和思源笔记等等新生代的开源本地方案,最后发现主要有几个问题,要么用私有的文件格式,要么就是复杂到...
1年前
rust重构之StegSolve
项目链接:https://github.com/jiayuqi7813/Stegsolve-rs 简介 Stegsolve-rs 是一个用 Rust 语言重写的现代化图像隐写分析工具,其灵感来源于经典的 Java 工具 Stegsolve。通过对图像应用各种颜...
1年前
钓鱼网站简单复现
1.搭建个人靶场 选择自己的网站备份或者是其他的靶场都可以,别作死真拿网站打。 我选择使用 Metasploitable2 作为靶场 下载链接: http://downloads.metasploit.com/data/metasploitable/metas...
5年前
PHP自学笔记DAY7
1.函数的预加载 在执行代码之前,函数已经加载到内存中了。 函数的预加载 1.2与函数有关的魔术常量 __FUNCTION__//获取当前函数名 练习:打印颜色面板 效果 代码: <style type='text/css'> ...
5年前
ACTF 2022 FFSK WRITEUP
这两天忙着深育和某比赛,没什么时间看actf,也就抽出一两个小时做了下韩文题和这个了,由于某些原因令我犯怵,,,,wp就不写了,写一下这个得了。 题目给了个wav,听声音可以明显听出是调制信...
4年前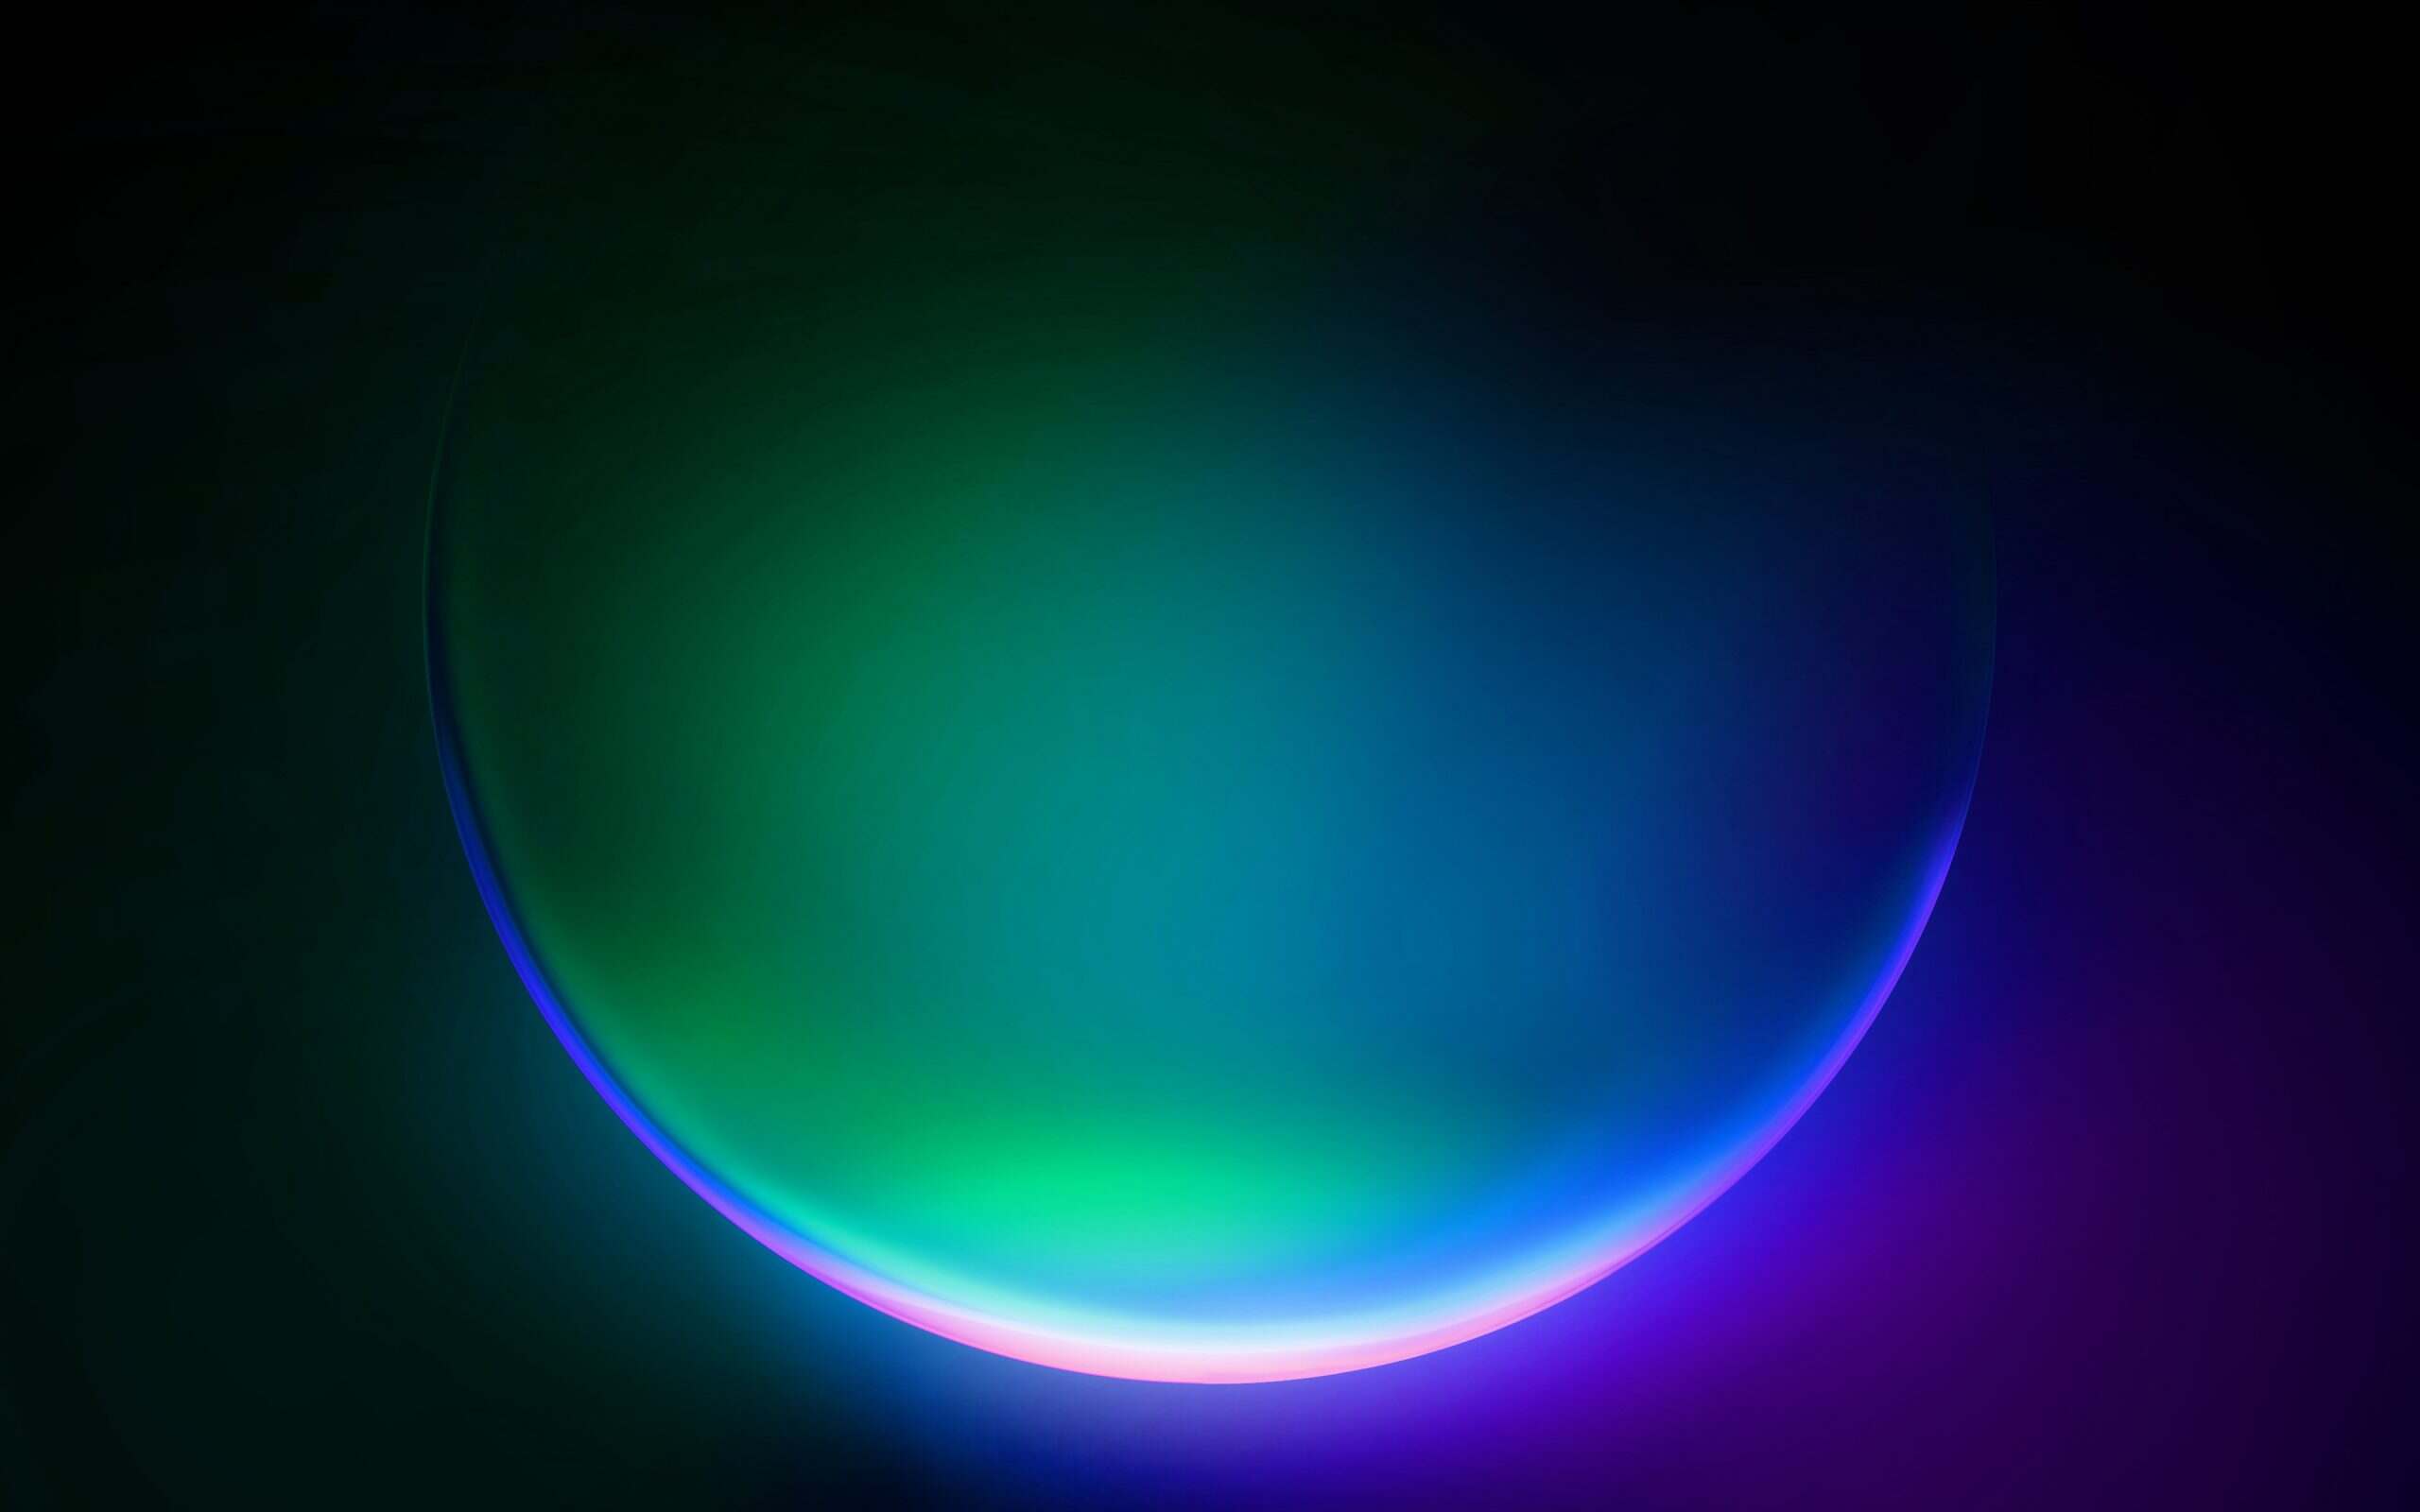
sqlmap参数详解
Options(选项) -h, --help 查看帮助,没什么好说的 -hh 查看全部的帮助 --version 查看版本 -v 显示信息的级别,一共有六级:0:只显示python 错误和一些严重信息;1:显示基本信息(默认);...
6年前黑客人
5年前
首届祥云杯WriteUP
webak,杂项偷了俩二血最后一个0解题ak,不过思路有了,算出来一个块,剩下的37个算的费劲,就懒狗了,就这样吧一个人的战斗,不 战 斗 就 无 法 生 存 老惯例纯净版无嘴臭专享pdf writeup下载 ...
5年前
蓝帽杯2021 Write UP
silent 去年决赛的原题。 反汇编打开程序发现在最后会将我们输入的内容当作函数进行调用, 但是因为开了沙盒保护的缘故, 无法直接进行调用system(“/bin/sh”), 所以就构造shellcode, 然后直接读...
5年前脚本随用随写
看到啥就复制粘贴的专门脚本小子帖子python哈夫曼解码编码#!/usr/bin/env python # -*- coding: utf-8 -*- # 统计字符出现频率,生成映射表 def count_frequency(text): chars = [] ret = [] fo...
4年前
广州比赛之旅
前言: 首先是非常荣幸能够代表吉林省参加第一届全国职业技能大赛网络安全赛项。从规模上以及牌面上这是我参加过最牛的一场比赛。广州的人文风气也非常好,在这个季节的温度以及湿度是非常舒服...
5年前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
onlypwner LIQUID STAKING WriteUp
LIQUID STAKING 卡了我三天,字母哥一句话就思路畅通了,无敌了。 还是先看部署合约 pragma solidity 0.8.21; import {PoolVault} from 'src/PoolVault.sol'; import {SyntheticTokenFactory} f...
7个月前
个人向固件分析练习
就是单纯来适应一下各种工具以及一个流程,并不涉及各种漏洞挖掘等内容。 本次练习的固件: https://static.tp-link.com/2018/201804/20180403/TL-WR841N%28EU%29_V14_180319.zip https://gitee...
5年前
GACTF2020 Minecraft Redstone Music WP
拿了个屑三血,单独记录一下吧,坑很多 解题过程过于坎坷,甚至从零学了如何用java编译启动器启动mc,然而小题大做.jpg 放一下修复好的整合包,有一说一这个整合包质量确实高,光影也很好看 链...
5年前
ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前个人信息

热门文章