最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第3页
2022祥云杯ALLMISC Writeup
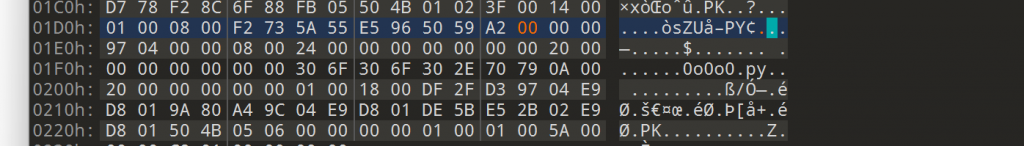
第三年祥云了,从全栈做题变成只会做misc的废物了,/remake 0o0o0 一血 文件尾是pk,然后伪加密可以解开 一个混淆脚本,要解混淆 from secret import o0o0o0_formula o0000o0000 = np.float32(c...
 3年前

AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前
认同感在社交中如何施行社会攻击
首先明确定义,什么是认同感? 认同感:在英语学术中名为Identity 意表身份,地位,民族认同,文化认同。而在中文中没有具体的定义,而在刘建军老师的《认同感》这本书中,给予了明确...
5年前
强网杯2022 谍影重重 writeup
前半段y老师撸的,我简单弄了下后半段,当然还有或或👴帮我补全了一下脚本,我直接猪脑过载太菜了,看了眼其他选手的wp,都没发解析部分,vmess这个协议确实不是很适合公开发表,这里就直接贴y...
4年前
蓝帽杯2021 Write UP
silent 去年决赛的原题。 反汇编打开程序发现在最后会将我们输入的内容当作函数进行调用, 但是因为开了沙盒保护的缘故, 无法直接进行调用system(“/bin/sh”), 所以就构造shellcode, 然后直接读...
5年前
docker快速搭建FBCTF记录
直接docker search fbctf 选中图中框选的那个,直接docker pull下来 执行命令 docker run --name fbctf -d --publish 80:80 --publish 443:443 rafaelfoster/fbctf:latest --restart=always doc...
5年前
个人向固件分析练习
就是单纯来适应一下各种工具以及一个流程,并不涉及各种漏洞挖掘等内容。 本次练习的固件: https://static.tp-link.com/2018/201804/20180403/TL-WR841N%28EU%29_V14_180319.zip https://gitee...
5年前
PHP自学笔记DAY8
第一阶段暂告一段落,下一阶段 数据库 1.操作数组的函数 1.1range(起始值,结束值): 生成一个指定范围的数组 1.2array_merge():数组合并 数组合并时候下标冲突,按如下规则解决: 1.如果是字符...
6年前
RCTF2021 MISC ALL WriteUp
misc?all stack! welcome_to_rctf just go ROIS CheckIn little wired,when you post issuse, then actions will work you can see,your issues, is on there.the flag always ***, This mea...
5年前
Js自学笔记Day3
函数: 定义语法: function 函数名(形参1,形参2){ 函数体 } 调用语法: 函数名(实际参数1,实际参数2); 注意:代码写好后需要调用才可执行,执行完成后回到调用函数的位置 函数名: 不要...
7年前
密码保护:2025年5月22日
不论是发朋友圈还是发小红书还是b站总归是人多眼杂,突然想起来自己还有个博客可以记录一下。 近期即将离职,这也是我在百度度过最爽的一个月了,终于能够做到一些想要去做的事情。计划离职后去...
1年前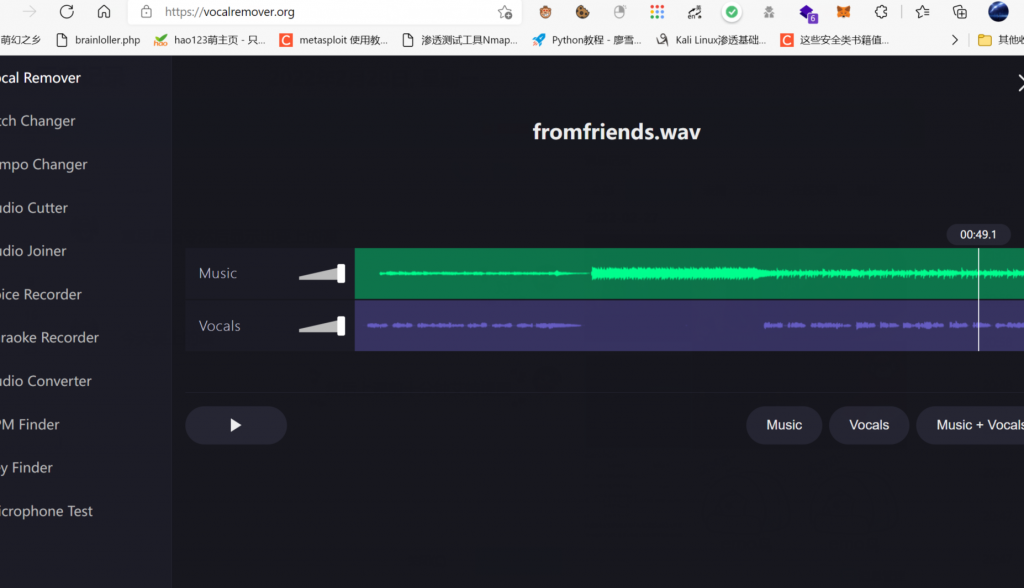
2021 SUSCTF MISC WRITEUP
无聊的题目,除了脑洞还是脑洞,希望下次出题人整点质量高的,简单写一下 签到 discord ra2 玩游戏就行了 Tanner Tanner图_百度百科 (baidu.com) 转成矩阵,图片010末尾文字,加起来sha256即可 ...
4年前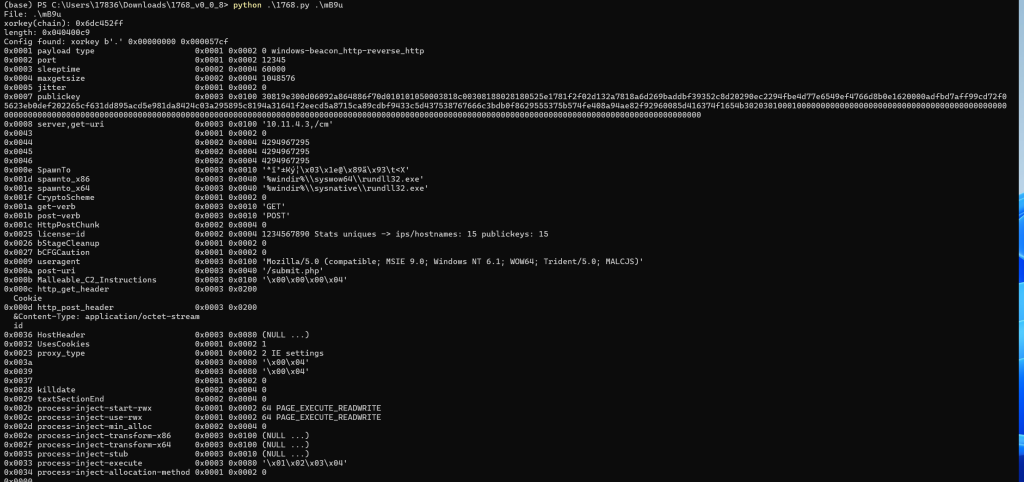
西湖论剑2025 cscs write up
给个流量包,是个cs流量 按照标准流程分析,提取beacon,用1786.py解密 https://www.freebuf.com/articles/system/327060.html 获得公钥,公钥form hex to b64,加个上下框,转成如下内容 -----...
1年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
致敬传奇闭源在线编码与熊论道 之 与雪论题
在那个闭源在线编程圈尚未远去的年代,我们曾在熊论道之中夜以继日。它神秘、怪异、极客、却也让人欲罢不能。一段代码、一道题,甚至一个输出格式都能成为“人与评测系统”的哲学辩论场。 而今...
1年前
PHP自学笔记DAY7
1.函数的预加载 在执行代码之前,函数已经加载到内存中了。 函数的预加载 1.2与函数有关的魔术常量 __FUNCTION__//获取当前函数名 练习:打印颜色面板 效果 代码: <style type='text/css'> ...
5年前
刷题人
[NCTF2019]Fake XML cookbook 考点:XXE 开局登录页面,不知道要干啥 遇事不决抓个包 这波啊,这波直接XXE暴打就完事了 秒秒秒 [ASIS 2019]Unicorn shop 考点:sb 傻逼题 [网鼎杯 2020 朱雀组]p...
5年前
给老登wordpress进行ai赋能之接入豆包文生图
反正你先别问我为什么马上6202年了我还在使用wordpress这个老祖宗项目做博客系统,别问,问就是历史债务,我还没什么好办法把历史文章内容迁移出来,毕竟已经稳定跑了7年了,能不换就不换了。甚...
11个月前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前
个人信息

热门文章