最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
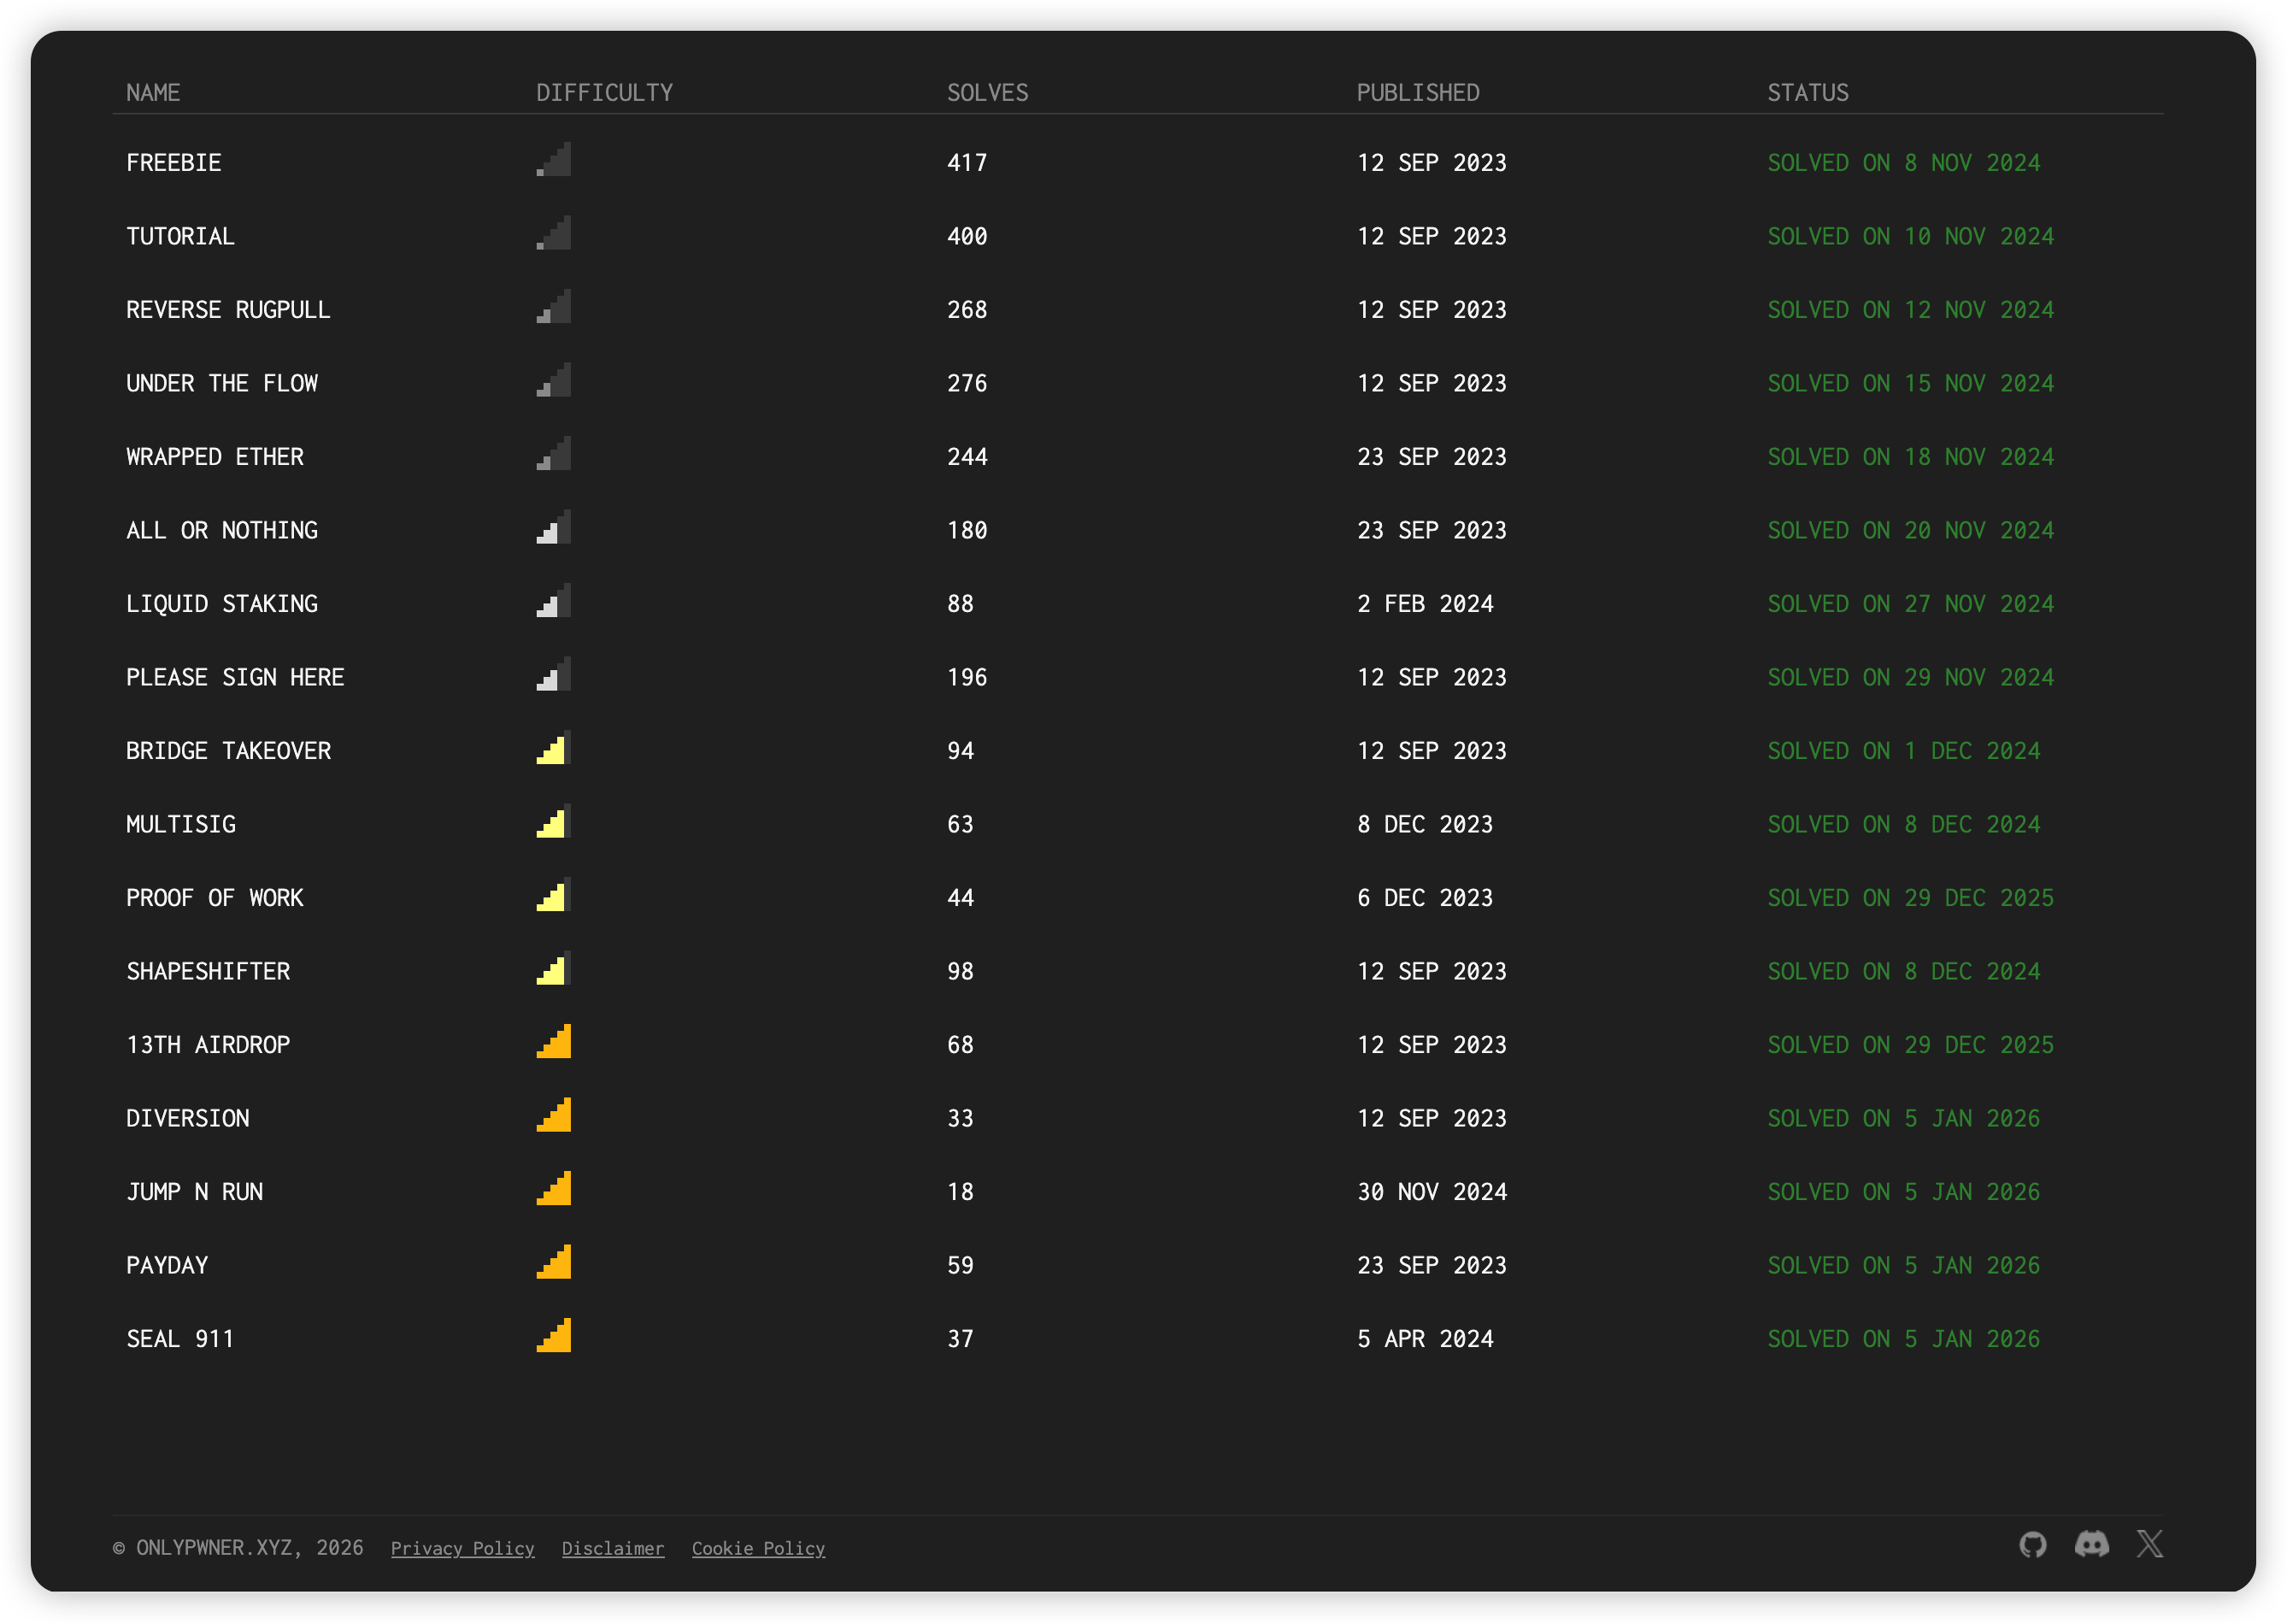
OnlyPwner - SEAL 911 - Writeup
题目信息 题目名称: SEAL 911 作者: 3doc 难度: 高级 类型: EVM 预编译合约利用 题目描述 You barely manage to get off bed as your phone rings. It's THAT ringtone: there's a call for you...
 7个月前
OnlyPwner - Payday - Writeup
题目信息 题目名称: Payday 作者: bobface 难度: 中级 类型: Merkle 树安全 题目描述 Your competitor has just set up a node operator fee claiming contract for their users. It would be a...
7个月前
今年做的一些小东西
今年开始总是闲不下来,一有空余时间就比较焦虑,一看到一些东西脑内有一些想法就快速的记录下来。当然我觉得跟换工作也有关系。 对安全研究本身的兴趣也大打折扣,至少对我而言上班天天搞安全...
10个月前
OnlyPwner 入门篇 TUTORIAL / FREEBIE / REVERSE RUGPULL WriteUp
由于onlypwner官网明确不要分享wp,但是我又要记录又要学习,所以设置付费,嘻嘻部分原因,开始继续沉淀区块链个人建议做这套题之前看这篇文章 TUTORIAL 这题作为入门题,顺便把官网翻译给翻译...
7个月前
蓝帽杯2021 Write UP
silent 去年决赛的原题。 反汇编打开程序发现在最后会将我们输入的内容当作函数进行调用, 但是因为开了沙盒保护的缘故, 无法直接进行调用system(“/bin/sh”), 所以就构造shellcode, 然后直接读...
5年前
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
ACTF 2022 FFSK WRITEUP
这两天忙着深育和某比赛,没什么时间看actf,也就抽出一两个小时做了下韩文题和这个了,由于某些原因令我犯怵,,,,wp就不写了,写一下这个得了。 题目给了个wav,听声音可以明显听出是调制信...
4年前
rust重构之StegSolve
项目链接:https://github.com/jiayuqi7813/Stegsolve-rs 简介 Stegsolve-rs 是一个用 Rust 语言重写的现代化图像隐写分析工具,其灵感来源于经典的 Java 工具 Stegsolve。通过对图像应用各种颜...
1年前
固件分析文章收集
https://paper.seebug.org/613/#11 https://www.angelic47.com/archives/97/ https://www.jianshu.com/p/12d8f509169c https://i.blackhat.com/USA-19/Wednesday/us-19-Mulliner-Come-Join-The-...
5年前
CISCN2021 初赛 Write UP
总榜62,东北赛区第三,打不过 easy_sql 登陆页面,sql注入 passwd处报错注入: uname=admin&passwd=1') and updatexml(1,concat(0x7e,(select*from (select * from flag as a join flag as...
5年前
第六届上海市大学生网络安全大赛Write UP
前言:足足花费了一个小时看misc1,这题很弱智,提示不给,考点不明,甚至还玩谜语人,这就是nt题(确信,至少排名还不错顺便偷了个三血差不多得了 比赛提交的wp地址(无嘴臭纯净享受): 魔法...
5年前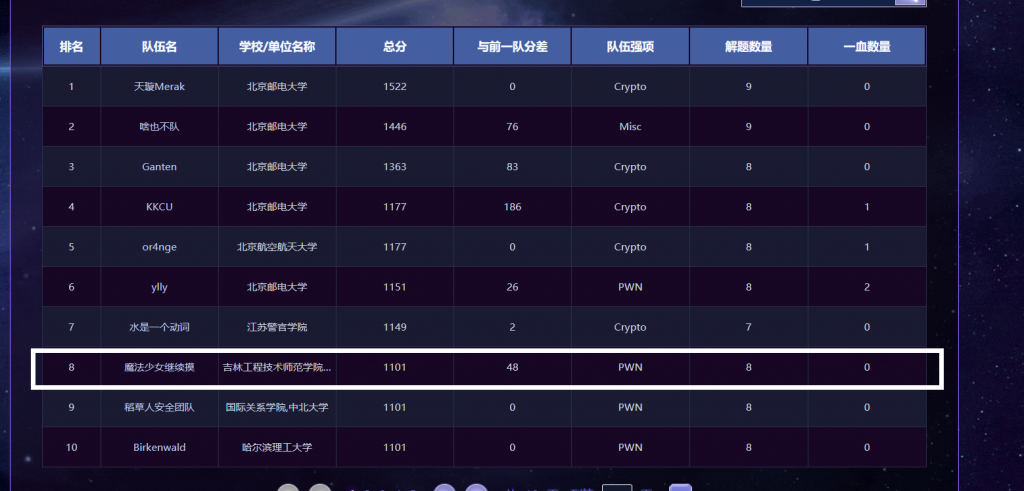
蓝帽杯半决赛魔法少女继续摸WriteUP
半决赛去了哈尔滨,跟好多师傅成功面基,很不错的一场旅行,北邮太卷了,差一名进决赛,呜呜呜,最后总排名第八,北部赛区第7,这太。。。呜呜哭了 cover 反编译,逻辑很简单,首先值得注意的是...
5年前
2020网鼎杯部分wp
前言: 这次拿了805.。。行吧难度比上次de1还要难一点,总体而言6000个队伍能拿800就挺好了(bushi 还是有点不甘心,继续努力吧,争取下次网鼎能入围。 misc 签到 这个题也没截图。。。就是玩个...
5年前
记录一次失败的小米路由器3a刷openwrt经历(树莓派牛逼)
原计划寻思买个整个软路由然后挂全局梯子,这样以后玩switch和vr的话就不会出现网络的问题,这里就稍微记录一下罢。。。。 参考文章 【小渔】无需拆机或u盘!ssh小米路由3G 3a 3c 4c 4a百兆和千...
4年前
脚本随用随写
看到啥就复制粘贴的专门脚本小子帖子python哈夫曼解码编码#!/usr/bin/env python # -*- coding: utf-8 -*- # 统计字符出现频率,生成映射表 def count_frequency(text): chars = [] ret = [] fo...
4年前
随感 1
前言 其实我本来也不是很想写这个文章的, 但是最近也一直在公众号上去发一些技术文章,博客上也疏忽了,后面博客更多的是用来发自己的感想,思考。 公众号二维码,可以扫码关注 正文 自从19年...
4个月前

VNCTF2021 WriteUp
拿了个第一,好 [VNCTF 2021]Ez_game F12进控制台,找js 可疑字段,怀疑是flag明文 复制出来在控制台打出,即可 [VNCTF 2021]Check_In 签到 [VNCTF 2021]冰冰好像藏着秘密 rar下载后解压报错,b...
5年前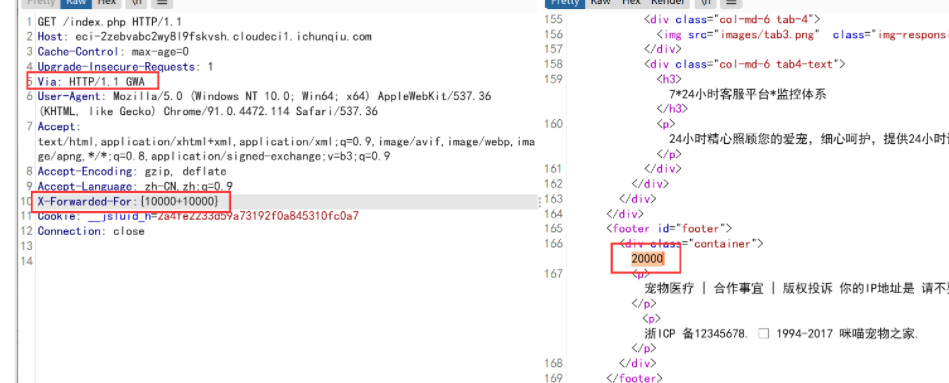
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
OnlyPwner-UNDER THE FLOW-WriteUP
UNDER THE FLOW 先看一下达成条件 pragma solidity ^0.7.0; import {ImprovedERC20} from '../src/ImprovedERC20.sol'; import {console} from 'forge-std/console.sol'; import {Script} from ...
7个月前
如何优雅的写Dockerfile
前几天疯狂爆写dockerfile,被折磨成🐕了,写个文章来分享记录下一些坑,以及Docker17.05的新的写法,能够最大程度的节约空间。 Docker镜像层 还是从刚开始说起,经常出题的老哥都知道安恒,i春...
4年前
[RoarCTF 2019]Easy Calc 1 Write up
开局一个计算器,出flag全靠蒙(x 查看源码,发现有这么一行东西 calc.php?num='+encodeURIComponent($('#content').val() 查了一下encodeURIComponent($('#content').val()这个东西,大概就是 ...
6年前
个人向固件分析练习
就是单纯来适应一下各种工具以及一个流程,并不涉及各种漏洞挖掘等内容。 本次练习的固件: https://static.tp-link.com/2018/201804/20180403/TL-WR841N%28EU%29_V14_180319.zip https://gitee...
5年前
个人信息

热门文章