最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
OnlyPwner - SEAL 911 - Writeup
题目信息 题目名称: SEAL 911 作者: 3doc 难度: 高级 类型: EVM 预编译合约利用 题目描述 You barely manage to get off bed as your phone rings. It's THAT ringtone: there's a call for you...
 8个月前
OnlyPwner - Payday - Writeup
题目信息 题目名称: Payday 作者: bobface 难度: 中级 类型: Merkle 树安全 题目描述 Your competitor has just set up a node operator fee claiming contract for their users. It would be a...
8个月前
今年做的一些小东西
今年开始总是闲不下来,一有空余时间就比较焦虑,一看到一些东西脑内有一些想法就快速的记录下来。当然我觉得跟换工作也有关系。 对安全研究本身的兴趣也大打折扣,至少对我而言上班天天搞安全...
11个月前
OnlyPwner 入门篇 TUTORIAL / FREEBIE / REVERSE RUGPULL WriteUp
由于onlypwner官网明确不要分享wp,但是我又要记录又要学习,所以设置付费,嘻嘻部分原因,开始继续沉淀区块链个人建议做这套题之前看这篇文章 TUTORIAL 这题作为入门题,顺便把官网翻译给翻译...
8个月前
致敬传奇闭源在线编码与熊论道 之 与雪论题
在那个闭源在线编程圈尚未远去的年代,我们曾在熊论道之中夜以继日。它神秘、怪异、极客、却也让人欲罢不能。一段代码、一道题,甚至一个输出格式都能成为“人与评测系统”的哲学辩论场。 而今...
1年前
CISCN2022初赛个人writeup
又一年ciscn,,,啊,开摆,连续三次都是做到最后一步了,一二三血就都出了,哎呀急死我了呜呜呜,区块链一直没时间看,后续复现一下。该说不说,做题体验还行,跟往届比的话。至少不像去年那...
4年前
*CTF2020部分Writeup
跟后援团的老哥们组了个野队,排名35,还行 MISC signin 签到,没啥好说的 MineGame 首先安装依赖,正常运行 扫雷游戏 踩雷会播放哈利路亚bgm,然后如果正常游玩大概10秒左右会强制结束 猜测游...
5年前
2022祥云杯决赛 misc Twin Shadow题解
傻逼脑洞,不多bb 开局一个音频,直接一眼顶真提取封面 封面直接zsteg -a提取完整zip zip直接脑洞大大滴脑洞 一眼顶真,private_bit隐写 每个块偏移还不一样,烂活,可惜👴直接导出csv然后写脚...
3年前
2021三月DASCTF 个人Write Up
时间太短了,misc没日成,web也没时间看,别的更别提了,分数低了不少,菜狗落泪,平台没了,题目忘了。 签到 大喊,社死人,交 MISC1 伪加密,获得两个图片, hint.png直接pngcheck可以发现缺...
5年前
PHP自学笔记day6
时隔114514天终于再次学习了,8说了直接开冲 1.匿名函数的use() 匿名函数的作用域和普通函数相同,函数内部不能访问函数外部的变量,匿名函数中的use()可以将匿名函数外的变量引入到匿名函数内...
5年前
DAS八月安恒赛七夕单身狗wp
别人七夕陪对象过节我七夕被比赛暴打连妈都不认识不会吧不会吧,不会真有人七夕打比赛吧 WEB EASYFLASK 遇见flask就不做的雪殇是屑,结束后看了眼y1ng师傅的wp,再推了一把,啊就这就这?flask...
5年前
CF1.0 商城改gp
1. 解码客户端 crossfire/rez/RB001/bf011.ltc,将所有“CashItem 1”更改为“CashItem 0”。2. 转到数据库ITEM_INFO并将列SALE_TYPE从 C 更改为 G。3. 重新启动服务器。
2年前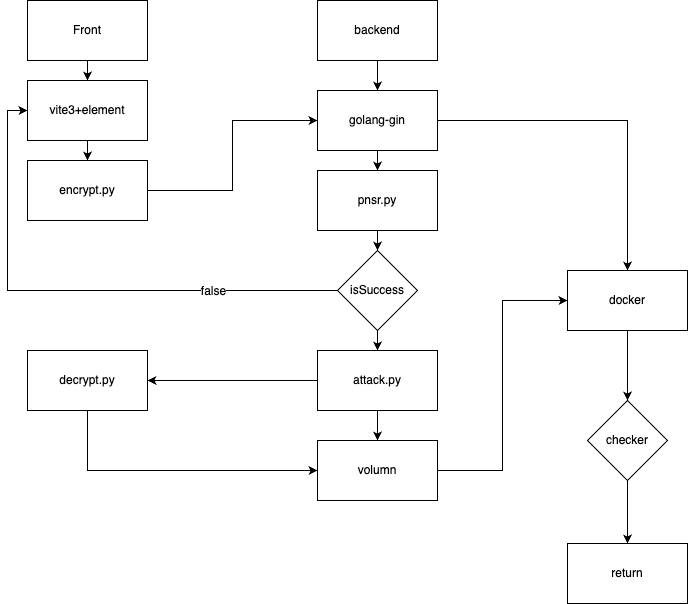
StegLab解答与心得记录以及问题反思
前言 本题最初的想法是希望在当今隐写藏b横行的ctf隐写环境来一场真真正正的隐写算法的挑战,选手通过使用python脚本自行编写隐写和提取脚本,通过算法来加强自己隐写算法的鲁棒性,在图像攻击...
2年前
安恒六月赛&DASCTF 弱鸡划水记
先上截图: 咳咳,队名怪怪的,这次我跟mz师傅和宇师傅一起组队来着,基本上全程mz师傅带飞,我思路提供+misc输出,宇师傅跟我一起划水.jpg 直接上内容吧。 web1&web2 本质上这俩题目没啥区...
5年前
OnlyPwner - Jump N Run - Writeup
题目信息 题目名称: Jump N Run 作者: bobface 难度: 高级 类型: 智能合约安全 / EVM 字节码注入 题目描述 This is our new, shiny, permissionless multi-user oracle. It's only V1 and missi...
8个月前
WMCTF2020 个人WP整理
神仙大战菜鸡流泪, “终究是我扛下了所有”老网抑云了 WEB web_checkin 开局就是代码 <?php //PHP 7.0.33 Apache/2.4.25 error_reporting(0); $sandbox = '/var/www/html/' . md5($_SERVER&...
5年前
php自学笔记day5
函数 函数定义: Function 函数名(参数,参数,……){ } 函数的命名规则:函数以字母下划线为开头,后面跟字母、数字、下划线,不区分大小写。函数可以多次调用。 可变函数: 匿名函数: 没有...
7年前
js自学笔记DAY4
数组: 属性:length(求得数组的长度) eg.var arr[23,24,26]; var len = arr.length; 数组是从0开始记录,数组下标的最大值,从0开始。到数组的个数减1 如果数组有20个元素,则最大下标为19 ...
7年前
VNCTF2021 WriteUp
拿了个第一,好 [VNCTF 2021]Ez_game F12进控制台,找js 可疑字段,怀疑是flag明文 复制出来在控制台打出,即可 [VNCTF 2021]Check_In 签到 [VNCTF 2021]冰冰好像藏着秘密 rar下载后解压报错,b...
5年前
DCP影院放映格式研究与分析(持续更新中)
属于是没啥干的,正好前段时间刷到了编剧雷神的一条视频,关于电影放映格式的科普,引起了我的兴趣,这里记录一下研究以及分析,观测一下这个格式的细节以及利用点,进行一个题目的出,欢迎其他...
4年前
OnlyPwner MULTISIG Writeup
这下纯纯密码学了 contract Deploy is Script { function run() external { vm.startBroadcast(); address[] memory owners = new address[](5); owners[0] = vm.envAddress('USER'); owners[1]...
8个月前
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
JS自学笔记DAY7
location对象: location.href:返回url信息:可以获取url信息,也可以给其赋值,实现跳转页面 location.assign() 加载新的文档【跳转页面】 location.reload() 重新加载当前的文档【刷新】 loca...
7年前
钓鱼网站简单复现
1.搭建个人靶场 选择自己的网站备份或者是其他的靶场都可以,别作死真拿网站打。 我选择使用 Metasploitable2 作为靶场 下载链接: http://downloads.metasploit.com/data/metasploitable/metas...
5年前个人信息
热门文章