最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第8页
快速解决debian安装vmwaretools然后他妈的复制不了问题
傻逼debian,真的折磨人systemctl enable run-vmblock\\x2dfuse.mount 然后systemctl restart vmware-tool最后重启debian即刻,乌鱼子
 4年前

ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前
攻防世界WEB新手区Write up
1.View_source: 这题目太简单了吧。。就不说了 2.robots robots文件是作为网站来告知搜索引擎什么想被搜到,什么不想被搜到,或者指定搜索引擎只收录指定的内容。 文件格式: User-agent: 用来...
5年前脚本随用随写
看到啥就复制粘贴的专门脚本小子帖子python哈夫曼解码编码#!/usr/bin/env python # -*- coding: utf-8 -*- # 统计字符出现频率,生成映射表 def count_frequency(text): chars = [] ret = [] fo...
4年前
golang文件读写方式总结
咱就是说啥呢,不是夸你们python呢,你们python文件操作确实比golang有点素质 三个方法直接写一起了,咱就是说啥呢,就是说啥呢,还得ioutil.read,其他的都是地中之地 package main import ( '...
4年前
强网杯2022 谍影重重 writeup
前半段y老师撸的,我简单弄了下后半段,当然还有或或👴帮我补全了一下脚本,我直接猪脑过载太菜了,看了眼其他选手的wp,都没发解析部分,vmess这个协议确实不是很适合公开发表,这里就直接贴y...
4年前
DASCTFXCBCTF 个人WriteUp
被last师傅跟atao师傅带飞了,web手yyds全部题目wp可以在这里下载 魔法少女天团WriteUP下载 WEB jspxcms 开局登录,直接admin+空密码进去,这里一堆人搅屎,要不然早就进去了 然后参考文章: ...
5年前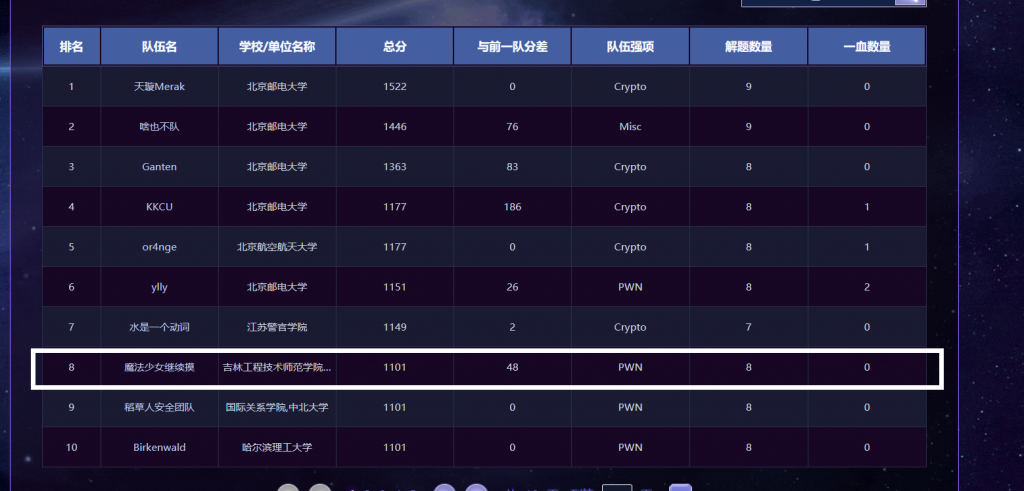
蓝帽杯半决赛魔法少女继续摸WriteUP
半决赛去了哈尔滨,跟好多师傅成功面基,很不错的一场旅行,北邮太卷了,差一名进决赛,呜呜呜,最后总排名第八,北部赛区第7,这太。。。呜呜哭了 cover 反编译,逻辑很简单,首先值得注意的是...
5年前
blockchain靶场练习记录
题目地址 https://blockchain-ctf.securityinnovation.com 玩玩区块链练练手 前期准备: 关于remix ide的搭建方式,我只能说docker yyds docker pull remixproject/remix-ide docker run -p 80:...
4年前
美团ctf2022 misc writeup
没报名,利益无关,a个k,图一乐 I GOT 油 我想抽 I GOT 油 ALL MY MIND 抽不了兜着走 走~走走~走走走走 Cyberspace 体力活,嗯玩游戏就行了,偷一手或或👴的图 ezdct_svd 谢罪,过于相信轮...
3年前
我是如何用ai帮我快速复现clash-verge-rev 0day的
Clash Verge rev存在一个提权漏洞,在Mac、Linux和Windows都能进行提权,Mac和Linux下能提权到root,Windows下可以提权到SYSTEM。此漏洞包括最新发行的版本2.2.4-alpha以及之前的版本https://gi...
11个月前
TQLCTF MISC writeup
就跟风潇战斗到最后来着,拿了个20名也算是意料之内了,跟tsuppari师傅走一天迷宫属于是烦人,也就这样了。 Wizard oi题,开局直接让爆破sha256(TQLCTF+?),很简单 def get_t(code): for i in...
4年前
CTFHUB文件上传WP
.htaccess文件 (或者'分布式配置文件'),全称是Hypertext Access(超文本入口)。 它提供了针对目录改变配置的方法, 即,在一个特定的文档目录中放置一个包含一个或多个指令的文件, ...
6年前
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前CF1.0 商城改gp
1. 解码客户端 crossfire/rez/RB001/bf011.ltc,将所有“CashItem 1”更改为“CashItem 0”。2. 转到数据库ITEM_INFO并将列SALE_TYPE从 C 更改为 G。3. 重新启动服务器。
2年前SQL注入 报错注入笔记
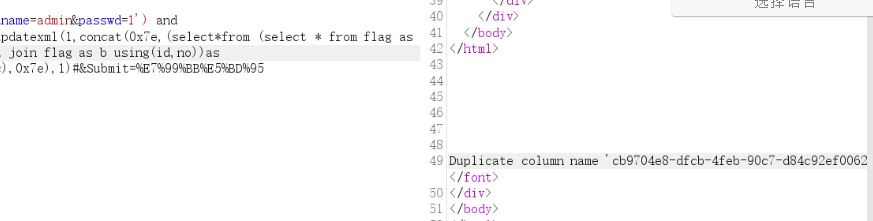
网站借鉴:https://www.cnblogs.com/Triomphe/p/9489639.html 大半夜属实困,留着头脑清醒再分析。 常用payload: Union select count(*),concat((查询语句),0x26,floor(rand(0)*2))x from info...
6年前
*CTF2020部分Writeup
跟后援团的老哥们组了个野队,排名35,还行 MISC signin 签到,没啥好说的 MineGame 首先安装依赖,正常运行 扫雷游戏 踩雷会播放哈利路亚bgm,然后如果正常游玩大概10秒左右会强制结束 猜测游...
5年前
个人向固件分析练习
就是单纯来适应一下各种工具以及一个流程,并不涉及各种漏洞挖掘等内容。 本次练习的固件: https://static.tp-link.com/2018/201804/20180403/TL-WR841N%28EU%29_V14_180319.zip https://gitee...
5年前
2022祥云杯ALLMISC Writeup
第三年祥云了,从全栈做题变成只会做misc的废物了,/remake 0o0o0 一血 文件尾是pk,然后伪加密可以解开 一个混淆脚本,要解混淆 from secret import o0o0o0_formula o0000o0000 = np.float32(c...
3年前个人信息

热门文章