最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第7页
RCTF2021 MISC ALL WriteUp
misc?all stack! welcome_to_rctf just go ROIS CheckIn little wired,when you post issuse, then actions will work you can see,your issues, is on there.the flag always ***, This mea...
 5年前

安恒六月赛&DASCTF 弱鸡划水记
先上截图: 咳咳,队名怪怪的,这次我跟mz师傅和宇师傅一起组队来着,基本上全程mz师傅带飞,我思路提供+misc输出,宇师傅跟我一起划水.jpg 直接上内容吧。 web1&web2 本质上这俩题目没啥区...
5年前

php自学笔记day5
函数 函数定义: Function 函数名(参数,参数,……){ } 函数的命名规则:函数以字母下划线为开头,后面跟字母、数字、下划线,不区分大小写。函数可以多次调用。 可变函数: 匿名函数: 没有...
7年前
2021 东华杯 个人 WriteUp
题目比较脑洞的一个比赛,简单写写wp,队友做出来的就不写了 MISC checkin utf7转码即可 project (我怀疑这题出题人套工控就是为了挣i春秋的工控加钱buff)一个工程文件,看文件应该是kingdom...
5年前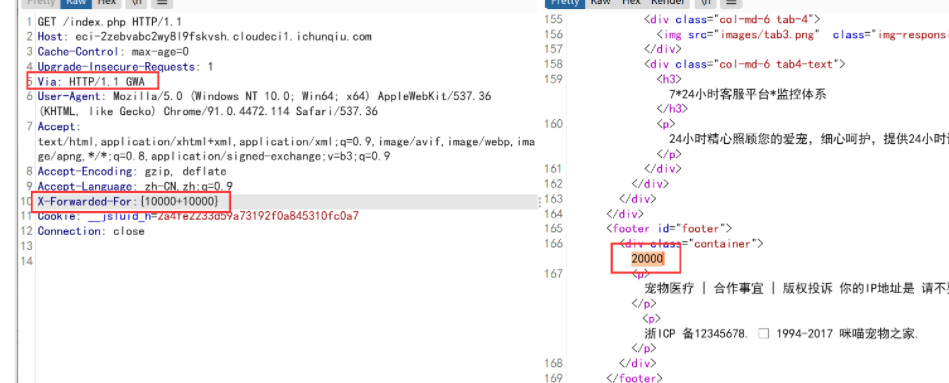
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
php学习笔记day4
判断语句 多分支语句(elseif): 语法: If(条件){ } Elseif(条件2){ } Else{ } 代替语法: If(条件1): //代码1 Elseif(条件2) //代码2 Else: //代码3 Endif; 多分支练习: 代码: 效果: E...
7年前
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
首届网刃杯工控ctf WriteUp
除了分数机制有点怪,题目整体还挺好的。 WEB ez-sql 原题:InCTF 2021 Web 部分题解 · 语雀 (yuque.com) import requests url = 'http://116.62.239.41:4323/?sql1=%2561%2527%2561&sql2=...
5年前
密码保护:2025年5月22日
不论是发朋友圈还是发小红书还是b站总归是人多眼杂,突然想起来自己还有个博客可以记录一下。 近期即将离职,这也是我在百度度过最爽的一个月了,终于能够做到一些想要去做的事情。计划离职后去...
1年前
Tryhackme Volatility writeup
内置了vol3,直接用在线机器做取证就行了房间链接:TryHackMe | Volatility 一些无关紧要的内容我 就不写了,题目描述也不写了,直接写过程指令就行了, 题目信息: Case 001 - BOB! THIS ISN'T...
3年前
刷题人
[NCTF2019]Fake XML cookbook 考点:XXE 开局登录页面,不知道要干啥 遇事不决抓个包 这波啊,这波直接XXE暴打就完事了 秒秒秒 [ASIS 2019]Unicorn shop 考点:sb 傻逼题 [网鼎杯 2020 朱雀组]p...
5年前
NI Multisim11.0安装/破解/汉化教程
安装: 两个软件,如图所示,左边为安装,右边为破解 打开左边安装工具后提示,按确定即可。 该页面内,browse选择解压位置(任意)选择好后按unzip即可自动解压 之后会自动弹出安装界面 选择第...
6年前
GACTF2020 wp整理
本次跟师傅们一起冲到了32,相比月初打到50,或许是个大进步,今后也还要继续努力才行。 WEB simpleflask 不会flask的屑,只会看别人wp然后发现竟然如此简单的five.jpg 直接读flag一把梭 name={...
5年前
记录一次路由器漏洞挖掘
这个漏洞挖出来已经有一个月了,一直等CNVD过审才发,然后期间猜的坑啥的都了(草直接丢这个漏洞的详情罢。 腾达路由器N4未授权漏洞 该漏洞以提交至cnvd,厂商可能修复了或许没修复。 此固件均...
5年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
OnlyPwner BRIDGE TAKEOVER writeup
评价为,一个真正的pwn题。 从头开始,先看部署合约 contract Deploy is Script { function run() external { vm.startBroadcast(); address user = vm.envAddress('USER'); Bridge bridge = ne...
8个月前sqlmap参数详解
Options(选项) -h, --help 查看帮助,没什么好说的 -hh 查看全部的帮助 --version 查看版本 -v 显示信息的级别,一共有六级:0:只显示python 错误和一些严重信息;1:显示基本信息(默认);...
6年前
AWD靶场TPshop后台获取shell
开局一个商城页面,具体内容全靠蒙 常规套路直接访问后台页面 经过爆破,存在弱口令,账户admin 密码123456 找了半天也没找到上传点,然后进行本地的代码审计 发现在物流信息的config.php暗藏玄...
5年前个人信息
热门文章