最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第5页
开源CTF平台踩坑与评价(更新了两个平台)
最近有办新生赛的需求,故去体验一番各种开源的ctf平台,他们的美观性,功能性,以及搭建难易程度和实用性进行一个评价,应该全网没有比我这个更全的文章了。我按照梯度进行一个排序,本文章只...
 4年前
首届JlenuCTF吉林工师网络安全挑战赛官方Write Up
本次比赛于2021.5.19到2021.5.23正式圆满结束,本次比赛本人作为出题人也是尝试了各种方向的出题,再此也鸣谢一下strving师傅贡献的密码题以及last师傅贡献的web题,期间确实有点小插曲,比如部...
2年前
CISCN2021 初赛 Write UP
总榜62,东北赛区第三,打不过 easy_sql 登陆页面,sql注入 passwd处报错注入: uname=admin&passwd=1') and updatexml(1,concat(0x7e,(select*from (select * from flag as a join flag as...
5年前
致敬传奇闭源在线编码与熊论道 之 与雪论题
在那个闭源在线编程圈尚未远去的年代,我们曾在熊论道之中夜以继日。它神秘、怪异、极客、却也让人欲罢不能。一段代码、一道题,甚至一个输出格式都能成为“人与评测系统”的哲学辩论场。 而今...
1年前
2019.10.11 网络安全笔记
1.搭建小型局域网 (1)网络需求:五台pc机,一台服务器,两个网段,互联互通 路由器 多接口:分类 Fastinternet(以太网)(rj45网线) &...
5年前
Leetcode golang刷题记录 数与位篇
数字的位操作 7 先转成字符串,然后判断首位是否是负数,然后翻转转回数字 func reverse(x int) int { sx := strconv.Itoa(x) var res string if sx[0] == '-' { res = '-' sx = sx[1:] } for i...
4年前
OnlyPwner - Jump N Run - Writeup
题目信息 题目名称: Jump N Run 作者: bobface 难度: 高级 类型: 智能合约安全 / EVM 字节码注入 题目描述 This is our new, shiny, permissionless multi-user oracle. It's only V1 and missi...
7个月前
首届祥云杯WriteUP
webak,杂项偷了俩二血最后一个0解题ak,不过思路有了,算出来一个块,剩下的37个算的费劲,就懒狗了,就这样吧一个人的战斗,不 战 斗 就 无 法 生 存 老惯例纯净版无嘴臭专享pdf writeup下载 ...
5年前
认同感在社交中如何施行社会攻击
首先明确定义,什么是认同感? 认同感:在英语学术中名为Identity 意表身份,地位,民族认同,文化认同。而在中文中没有具体的定义,而在刘建军老师的《认同感》这本书中,给予了明确...
5年前
如何正确的进行蓝牙流量分析
本文首发于i春秋公众号 蓝牙属于是典中典的一个技术了,不论是如今的智能家居,穿戴设备甚至是车联网都离不开蓝牙,当然扯一堆是没用的,实战来说局限性较大,毕竟蓝牙广播的范围就那么大,,,...
4年前
OnlyPwner - Shapeshifter Writeup
题目信息 挑战名称: Shapeshifter 作者: bobface 目标: 获得 100 ETH 或更多 特殊说明: 运行在 Shanghai 硬分叉(2023) 题目背景 The gas optimizooooors have launched their latest psyop in...
7个月前
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
PHP自学笔记DAY7
1.函数的预加载 在执行代码之前,函数已经加载到内存中了。 函数的预加载 1.2与函数有关的魔术常量 __FUNCTION__//获取当前函数名 练习:打印颜色面板 效果 代码: <style type='text/css'> ...
5年前
CISPY2020 wp整理
web: babyunserialize 与WM的webweb一个玩意,甚至简单了不少,直接改就行了 flag=a%3A2%3A%7Bi%3A0%3BO%3A6%3A%22CLI%5CWS%22%3A0%3A%7B%7Di%3A1%3BO%3A9%3A%22CLI%5CAgent%22%3A2%3A%7Bs%3A9...
5年前
DCP影院放映格式研究与分析(持续更新中)
属于是没啥干的,正好前段时间刷到了编剧雷神的一条视频,关于电影放映格式的科普,引起了我的兴趣,这里记录一下研究以及分析,观测一下这个格式的细节以及利用点,进行一个题目的出,欢迎其他...
4年前
ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前
VNCTF2021 WriteUp
拿了个第一,好 [VNCTF 2021]Ez_game F12进控制台,找js 可疑字段,怀疑是flag明文 复制出来在控制台打出,即可 [VNCTF 2021]Check_In 签到 [VNCTF 2021]冰冰好像藏着秘密 rar下载后解压报错,b...
5年前
Dest0g3招新赛 ETH方向writeup
d0g3战队给学弟学妹引荐了一下,我这就捎带看了看eth题目,顺手a了下misc,写下eth的wp吧,misc太多了懒得写(( Where the flag? 先看合约代码 contract find{ uint96 private a=7855; addres...
4年前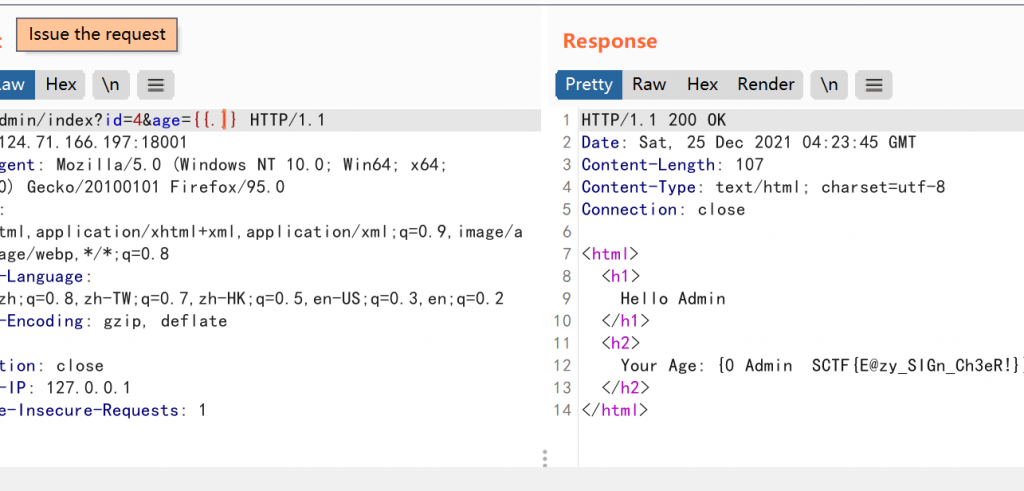
SCTF2021 个人Write Up
就第一天做了几个题,第二天没人做我也直接开摆! WEB Loginme 代码审计,伪造X-Real-IP就行了,太简单的代码了没啥必要 MISC fumo_xor_cli nc进去按住回车有链接,访问进去是微信的专访,底部...
4年前个人信息

热门文章