最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第4页

ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
 5年前
记录一次失败的小米路由器3a刷openwrt经历(树莓派牛逼)
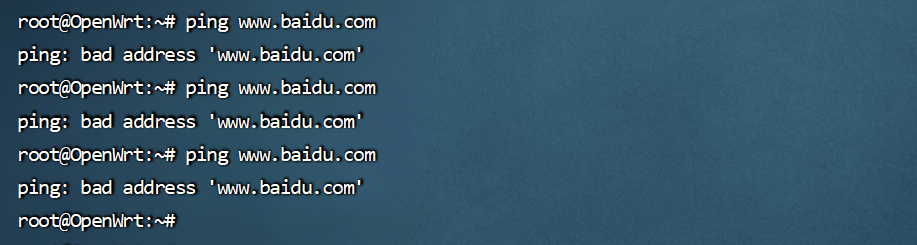
原计划寻思买个整个软路由然后挂全局梯子,这样以后玩switch和vr的话就不会出现网络的问题,这里就稍微记录一下罢。。。。 参考文章 【小渔】无需拆机或u盘!ssh小米路由3G 3a 3c 4c 4a百兆和千...
4年前
几道屑misc
这两天的屑比赛屑题目,记录一下,进行一个公示,以后不要再接触这种题目了 深育杯_disk 文件名我是不明白这还能直接画键盘的属于是脑洞神,画出来还是pvd我更不理解了,后面那个怎么看怎么像o...
5年前
个人开发者思路收集汇总内容
app竞品分析:https://tryastro.app/ 网站指数分析:https://trends.google.com/trends/ 已死亡公司借鉴灵感:https://www.loot-drop.io/
9个月前
vlunstack5
随便练练! 基本配置 Win7192.168.31.0/24, 192.168.138.0/24sun\leo 123.comsun\Administrator dc123.com打开 C 盘下的 phpStudyDC192.168.138.0/24sun\admin 2020.com nmap扫一手 web开的是个...
3年前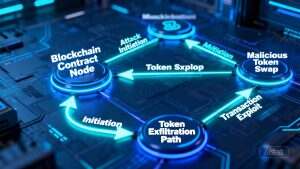
OnlyPwner - Diversion Challenge Writeup
挑战概述 目标 用户初始拥有 10 WETH,需要通过攻击使余额超过 20 WETH。 解题条件 (IsSolved.sol) if (WETH.balanceOf(user) > 20 ether) { console.log('is-solved:true'); } 初始...
9个月前
js自学笔记Day6
document.createElement(“标签名”) 创建一个元素 document.body.appendChild(标签对象); document.body:时标签对象 document.doucumentElementhtml:标签对象 注意:margin不会触发事件 案例:...
7年前
如何优雅的写Dockerfile
前几天疯狂爆写dockerfile,被折磨成🐕了,写个文章来分享记录下一些坑,以及Docker17.05的新的写法,能够最大程度的节约空间。 Docker镜像层 还是从刚开始说起,经常出题的老哥都知道安恒,i春...
4年前
陇剑杯 个人 ’WriteUp‘
特别特别特别奇怪的比赛,没有之一 倒是登顶过几分钟,哈哈 签到 1.1 下载,题目描述,http就完事了 JWT 2.1 题目本身就是jwt描述,那就直接填jwt 2.2 找到执行命令的token,就发现是这个了 100...
5年前
StegLab QA and EXP
Preface The initial idea of this topic was to introduce a genuine challenge of steganography algorithm in the current CTF steganography environment where creative ideas are rampant...
2年前
个人向固件分析练习
就是单纯来适应一下各种工具以及一个流程,并不涉及各种漏洞挖掘等内容。 本次练习的固件: https://static.tp-link.com/2018/201804/20180403/TL-WR841N%28EU%29_V14_180319.zip https://gitee...
5年前
Goerli与Sepolia,mumbai测试币领取
前天做题的时候发现靶场死活连不上钱包,结果一看是以太坊把测试网也合并了,也就是说Ropsten和Rinkeby都不能用了 现在能用的网络是Goerli和Sepolia,前者在metamask可以直接使用,后者得需要手...
3年前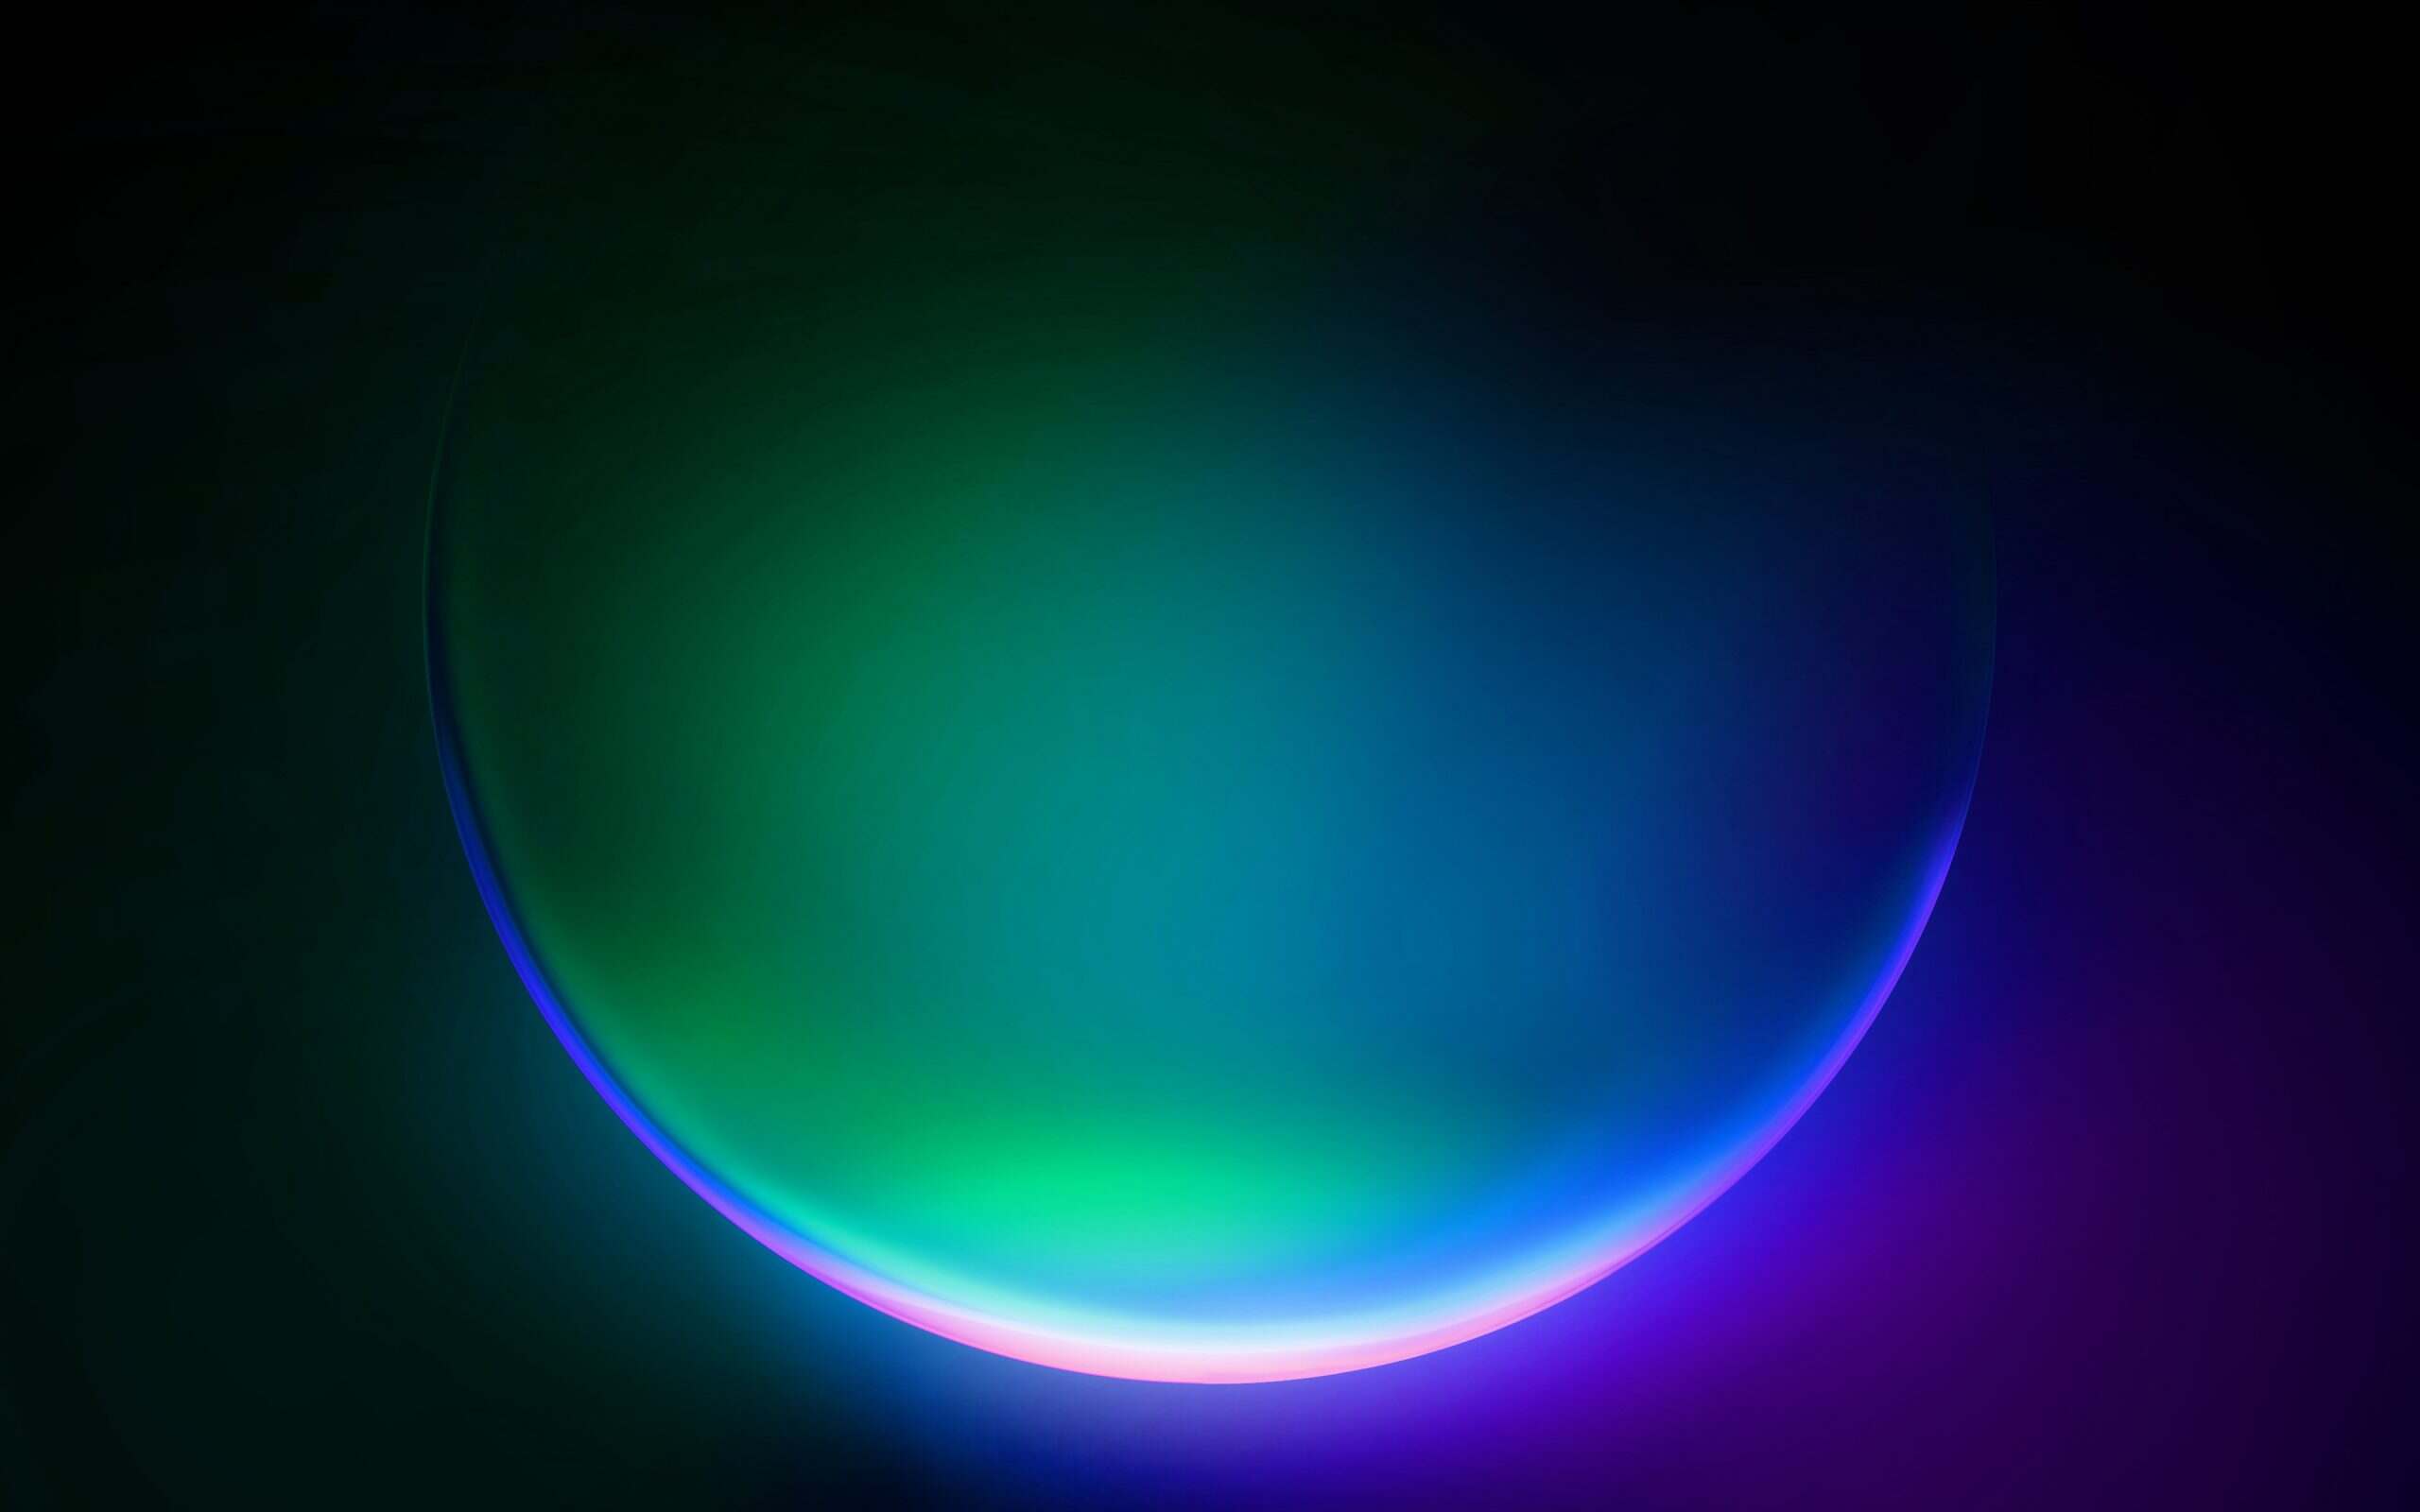
Dest0g3招新赛 ETH方向writeup
d0g3战队给学弟学妹引荐了一下,我这就捎带看了看eth题目,顺手a了下misc,写下eth的wp吧,misc太多了懒得写(( Where the flag? 先看合约代码 contract find{ uint96 private a=7855; addres...
4年前
第六届上海市大学生网络安全大赛Write UP
前言:足足花费了一个小时看misc1,这题很弱智,提示不给,考点不明,甚至还玩谜语人,这就是nt题(确信,至少排名还不错顺便偷了个三血差不多得了 比赛提交的wp地址(无嘴臭纯净享受): 魔法...
5年前sqlmap参数详解
Options(选项) -h, --help 查看帮助,没什么好说的 -hh 查看全部的帮助 --version 查看版本 -v 显示信息的级别,一共有六级:0:只显示python 错误和一些严重信息;1:显示基本信息(默认);...
6年前
HWS2022 misc wp
被yusa强制报名,上去秒了两个misc直接睡觉,安卓是什么玩意( BADPDF 题目被我删了,也没截图直接口述了 直接010看16进制,结合文件名badpdf猜测是钓鱼的,那么也就存在js脚本 找到base64数据...
4年前
PHP自学笔记DAY7
1.函数的预加载 在执行代码之前,函数已经加载到内存中了。 函数的预加载 1.2与函数有关的魔术常量 __FUNCTION__//获取当前函数名 练习:打印颜色面板 效果 代码: <style type='text/css'> ...
5年前
我是如何用ai帮我快速复现clash-verge-rev 0day的
Clash Verge rev存在一个提权漏洞,在Mac、Linux和Windows都能进行提权,Mac和Linux下能提权到root,Windows下可以提权到SYSTEM。此漏洞包括最新发行的版本2.2.4-alpha以及之前的版本https://gi...
1年前个人信息

热门文章