最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第3页

强网杯2022 谍影重重 writeup
前半段y老师撸的,我简单弄了下后半段,当然还有或或👴帮我补全了一下脚本,我直接猪脑过载太菜了,看了眼其他选手的wp,都没发解析部分,vmess这个协议确实不是很适合公开发表,这里就直接贴y...
 4年前
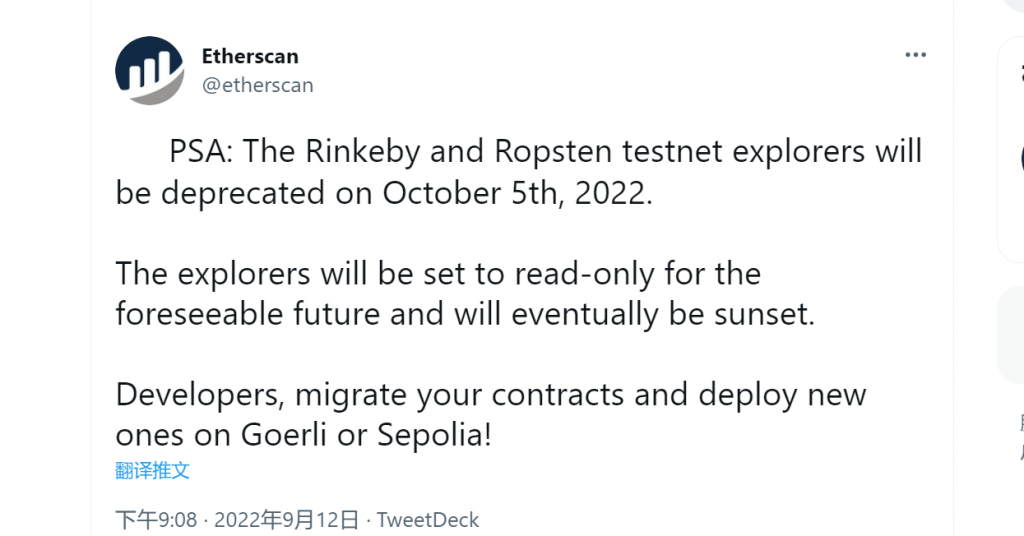
Goerli与Sepolia,mumbai测试币领取
前天做题的时候发现靶场死活连不上钱包,结果一看是以太坊把测试网也合并了,也就是说Ropsten和Rinkeby都不能用了 现在能用的网络是Goerli和Sepolia,前者在metamask可以直接使用,后者得需要手...
3年前
TQLCTF MISC writeup
就跟风潇战斗到最后来着,拿了个20名也算是意料之内了,跟tsuppari师傅走一天迷宫属于是烦人,也就这样了。 Wizard oi题,开局直接让爆破sha256(TQLCTF+?),很简单 def get_t(code): for i in...
4年前
认同感在社交中如何施行社会攻击
首先明确定义,什么是认同感? 认同感:在英语学术中名为Identity 意表身份,地位,民族认同,文化认同。而在中文中没有具体的定义,而在刘建军老师的《认同感》这本书中,给予了明确...
5年前Js自学笔记-Day2
传值:把一个变量值传给另一个变量 1.赋值传值: 2.引用传值:一份数据,任意一个改动都会对结果进行影响 在简单数据的传值中,都是赋值传值,而复杂数据都是引用传值。 流程控制语句:IF语句 ...
7年前sqlmap参数详解
Options(选项) -h, --help 查看帮助,没什么好说的 -hh 查看全部的帮助 --version 查看版本 -v 显示信息的级别,一共有六级:0:只显示python 错误和一些严重信息;1:显示基本信息(默认);...
6年前
记录一次代码审计
开源cms:phpmywind5.6,虽然是一个已经被挖烂的cms,但还是挖了一个新的后台利用方式,再此记录一下本废物的经历。 从来不会代码审计,所以问了老哥们让他们推荐点cms练练手。 这边开了一个win...
5年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
首届网刃杯工控ctf WriteUp
除了分数机制有点怪,题目整体还挺好的。 WEB ez-sql 原题:InCTF 2021 Web 部分题解 · 语雀 (yuque.com) import requests url = 'http://116.62.239.41:4323/?sql1=%2561%2527%2561&sql2=...
5年前
2022祥云杯决赛 misc Twin Shadow题解
傻逼脑洞,不多bb 开局一个音频,直接一眼顶真提取封面 封面直接zsteg -a提取完整zip zip直接脑洞大大滴脑洞 一眼顶真,private_bit隐写 每个块偏移还不一样,烂活,可惜👴直接导出csv然后写脚...
3年前
开源CTF平台踩坑与评价(更新了两个平台)
最近有办新生赛的需求,故去体验一番各种开源的ctf平台,他们的美观性,功能性,以及搭建难易程度和实用性进行一个评价,应该全网没有比我这个更全的文章了。我按照梯度进行一个排序,本文章只...
4年前
AntCTF x D^3CTF 个人Write Up
日常前言: 太难了,题目太难了,题目太脑洞了,非预期太搞笑了。麻了,对着量子流量哭了一天 8-bit pub 坏题目,不喜欢 一个是登陆绕过,组一下就可以{'username':'admin','password':{'passwo...
2年前
红帽杯2021 Write UP
签到: 根据附件文件名EBCDIC,可知是编码,转换即可 colorful code 根据题意,颜色编码,老Piet了, Piet_百度百科 (baidu.com) 根据这个原理再看给的两个文件就知道了 data1的数据对应data2的...
5年前
Debian搭建lamp
安装apache2 apt-get install apache2 安装mysql sudo apt-get install mysql-server 问题出现了 这个时候就需要去官网下载 https://dev.mysql.com/downloads/file/?id=491630 添加到apt-get su...
5年前
Golang设计模式
面开发被问麻了,记录一下 按照三种类型分类 创建型模式(Creational Pattern)、结构型模式(Structural Pattern)和行为型模式(Behavioral Pattern) 然后主要问基本都是问创建型模式,实际...
4年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前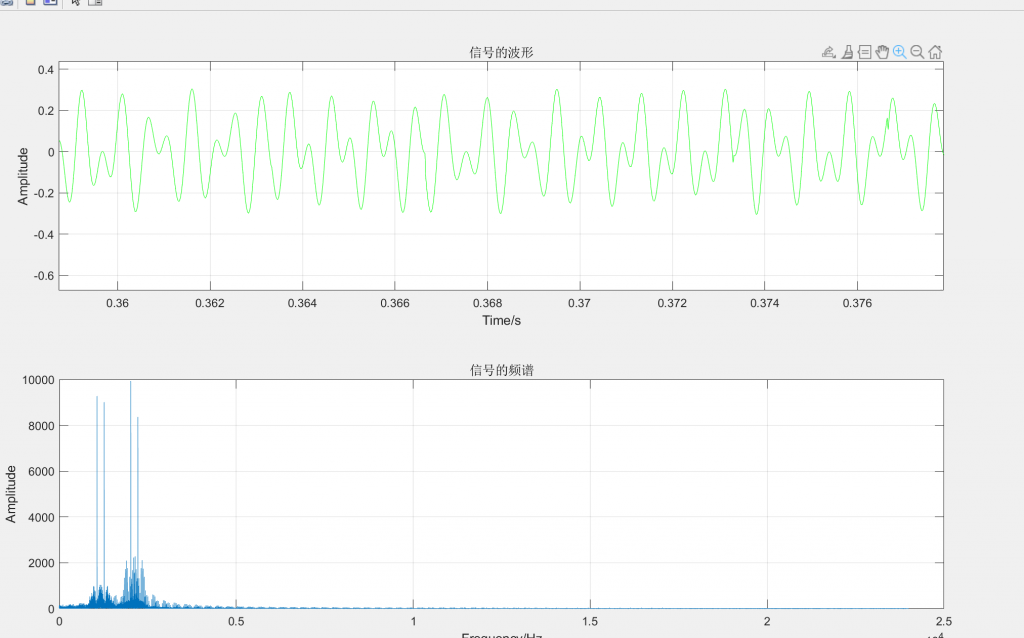
ACTF 2022 FFSK WRITEUP
这两天忙着深育和某比赛,没什么时间看actf,也就抽出一两个小时做了下韩文题和这个了,由于某些原因令我犯怵,,,,wp就不写了,写一下这个得了。 题目给了个wav,听声音可以明显听出是调制信...
4年前
BCACTF 3.0 MISC&foren wp
funny game misc Google maze f12 can slove Sequences show us the python script sequence = [0, 1, 3, 6, 2] numbers = [774, 5842, 4294, 9433, 5232, 1871, 3292, 4213, 2752, 5521, 4581,...
4年前个人信息
热门文章