最新最热
【全部题解】OnlyPwner
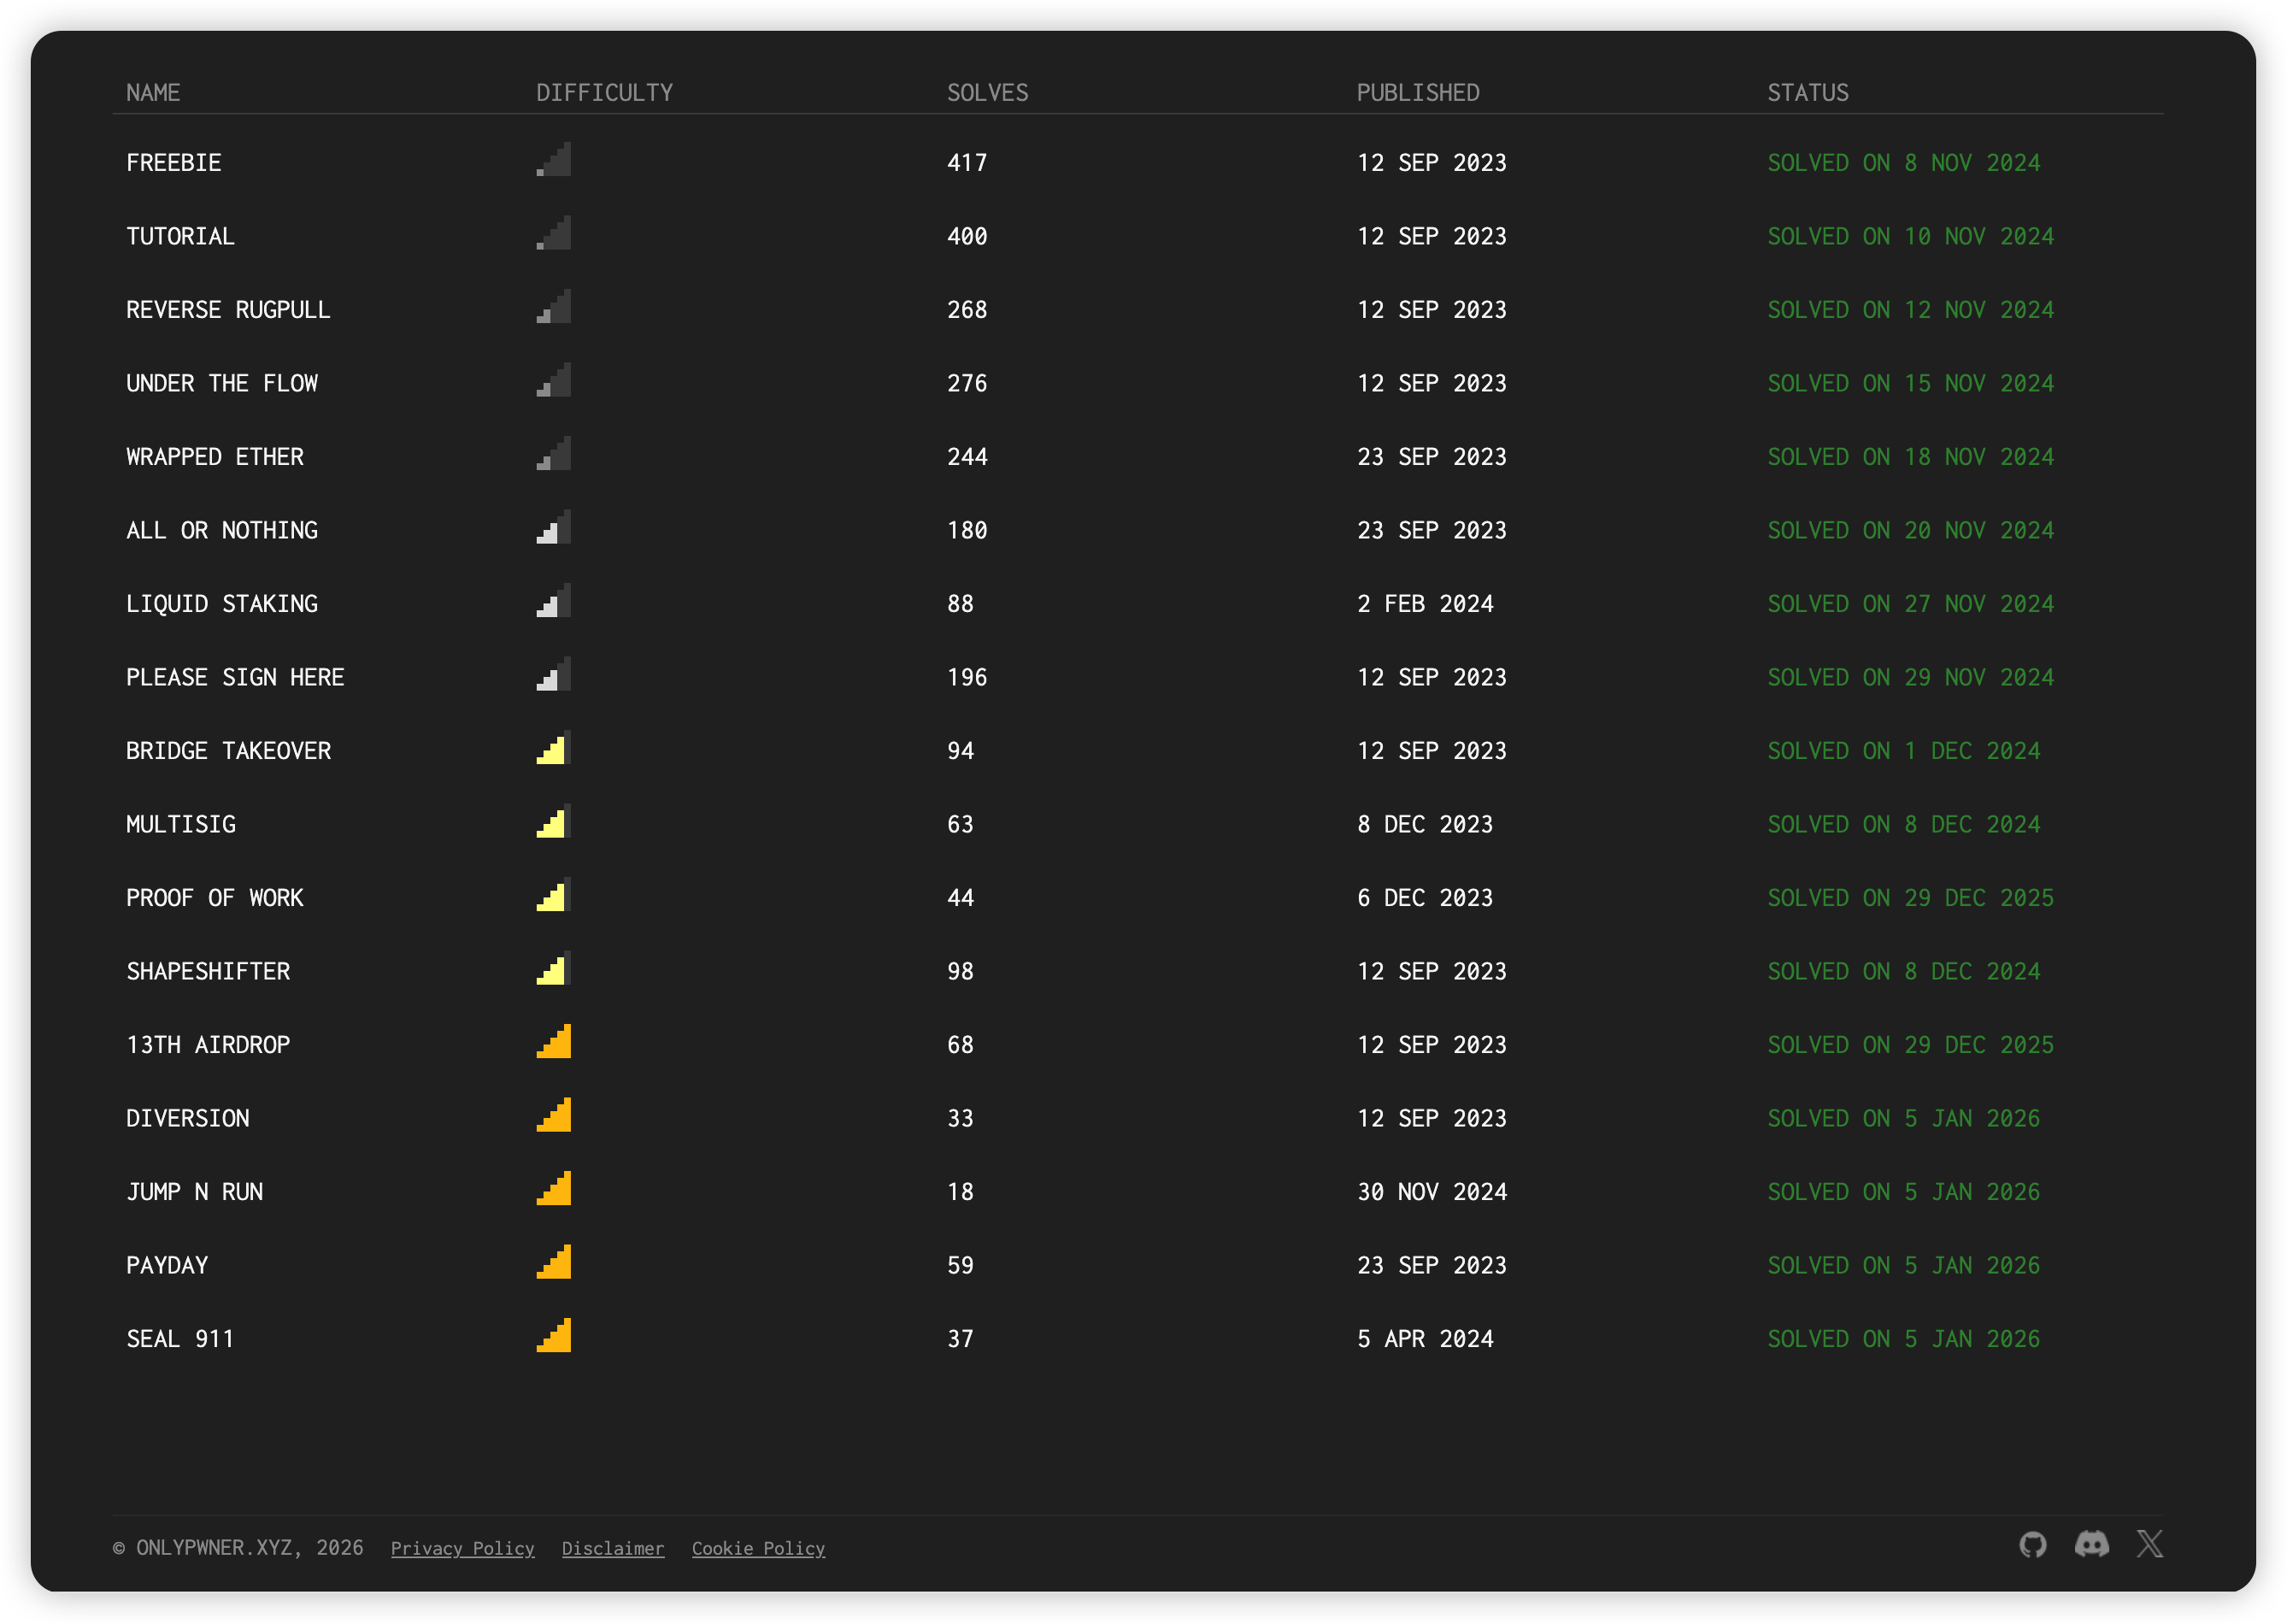
关于onlypwner题目的解题,付费喵,已完结
最新发布第6页
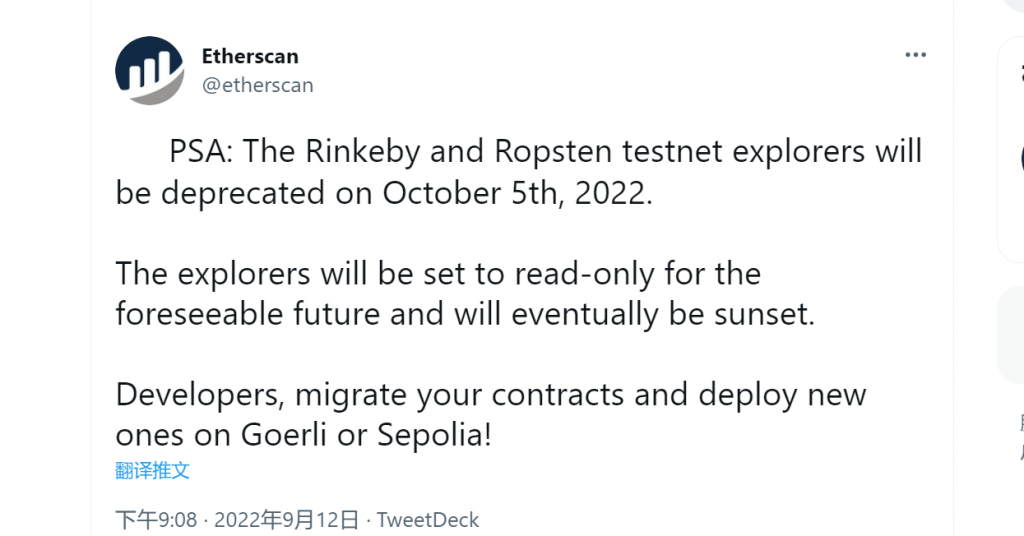
Goerli与Sepolia,mumbai测试币领取
前天做题的时候发现靶场死活连不上钱包,结果一看是以太坊把测试网也合并了,也就是说Ropsten和Rinkeby都不能用了 现在能用的网络是Goerli和Sepolia,前者在metamask可以直接使用,后者得需要手...
 3年前
黑客人
5年前
固件分析文章收集
https://paper.seebug.org/613/#11 https://www.angelic47.com/archives/97/ https://www.jianshu.com/p/12d8f509169c https://i.blackhat.com/USA-19/Wednesday/us-19-Mulliner-Come-Join-The-...
5年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
OnlyPwner MULTISIG Writeup
这下纯纯密码学了 contract Deploy is Script { function run() external { vm.startBroadcast(); address[] memory owners = new address[](5); owners[0] = vm.envAddress('USER'); owners[1]...
7个月前
OnlyPwner-UNDER THE FLOW-WriteUP
UNDER THE FLOW 先看一下达成条件 pragma solidity ^0.7.0; import {ImprovedERC20} from '../src/ImprovedERC20.sol'; import {console} from 'forge-std/console.sol'; import {Script} from ...
7个月前
蓝帽杯2021 Write UP
silent 去年决赛的原题。 反汇编打开程序发现在最后会将我们输入的内容当作函数进行调用, 但是因为开了沙盒保护的缘故, 无法直接进行调用system(“/bin/sh”), 所以就构造shellcode, 然后直接读...
5年前
Tryhackme Volatility writeup
内置了vol3,直接用在线机器做取证就行了房间链接:TryHackMe | Volatility 一些无关紧要的内容我 就不写了,题目描述也不写了,直接写过程指令就行了, 题目信息: Case 001 - BOB! THIS ISN'T...
3年前
DASCTFXCBCTF 个人WriteUp
被last师傅跟atao师傅带飞了,web手yyds全部题目wp可以在这里下载 魔法少女天团WriteUP下载 WEB jspxcms 开局登录,直接admin+空密码进去,这里一堆人搅屎,要不然早就进去了 然后参考文章: ...
5年前
CISPY2020 wp整理
web: babyunserialize 与WM的webweb一个玩意,甚至简单了不少,直接改就行了 flag=a%3A2%3A%7Bi%3A0%3BO%3A6%3A%22CLI%5CWS%22%3A0%3A%7B%7Di%3A1%3BO%3A9%3A%22CLI%5CAgent%22%3A2%3A%7Bs%3A9...
5年前
BJD4th联合魔法少女野队Writeup
摸了个17,依旧是很菜,但是有证书有贴纸,我好了 fakePixel 这题挺套娃的,,,期间一直问出题人hhhh,后面还是没出来呜呜,算了做多少记录多少吧 开局一个算法代码(我已经做了注释,很容易看...
5年前sqlmap参数详解
Options(选项) -h, --help 查看帮助,没什么好说的 -hh 查看全部的帮助 --version 查看版本 -v 显示信息的级别,一共有六级:0:只显示python 错误和一些严重信息;1:显示基本信息(默认);...
6年前
ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前
Js自学笔记Day3
函数: 定义语法: function 函数名(形参1,形参2){ 函数体 } 调用语法: 函数名(实际参数1,实际参数2); 注意:代码写好后需要调用才可执行,执行完成后回到调用函数的位置 函数名: 不要...
7年前
blockchain靶场练习记录
题目地址 https://blockchain-ctf.securityinnovation.com 玩玩区块链练练手 前期准备: 关于remix ide的搭建方式,我只能说docker yyds docker pull remixproject/remix-ide docker run -p 80:...
4年前
几道屑misc
这两天的屑比赛屑题目,记录一下,进行一个公示,以后不要再接触这种题目了 深育杯_disk 文件名我是不明白这还能直接画键盘的属于是脑洞神,画出来还是pvd我更不理解了,后面那个怎么看怎么像o...
5年前
记录一次路由器漏洞挖掘
这个漏洞挖出来已经有一个月了,一直等CNVD过审才发,然后期间猜的坑啥的都了(草直接丢这个漏洞的详情罢。 腾达路由器N4未授权漏洞 该漏洞以提交至cnvd,厂商可能修复了或许没修复。 此固件均...
5年前
OnlyPwner - Diversion Challenge Writeup
挑战概述 目标 用户初始拥有 10 WETH,需要通过攻击使余额超过 20 WETH。 解题条件 (IsSolved.sol) if (WETH.balanceOf(user) > 20 ether) { console.log('is-solved:true'); } 初始...
7个月前
如何运行快速用docker teamspeak
docker-compose.yml version: '3.1' services: teamspeak: image: teamspeak restart: always ports: - 9987:9987/udp - 10011:10011 - 30033:30033 environment: TS3SERVER_DB_PLUGIN: ts3db_m...
2年前
Android 开放配件协议 (AOAv2) HID 开发指北
本文的所有代码示例都是基于 Go 语言的 引言 由于近期有对手机自动化的业务需求,也为了增强自己的 USB 开发能力,我学习了 Scrcpy (v1.25) 的源码,借用了 Scrcpy 服务器以实现手机屏幕的网络...
 1年前
个人信息

热门文章