最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第2页
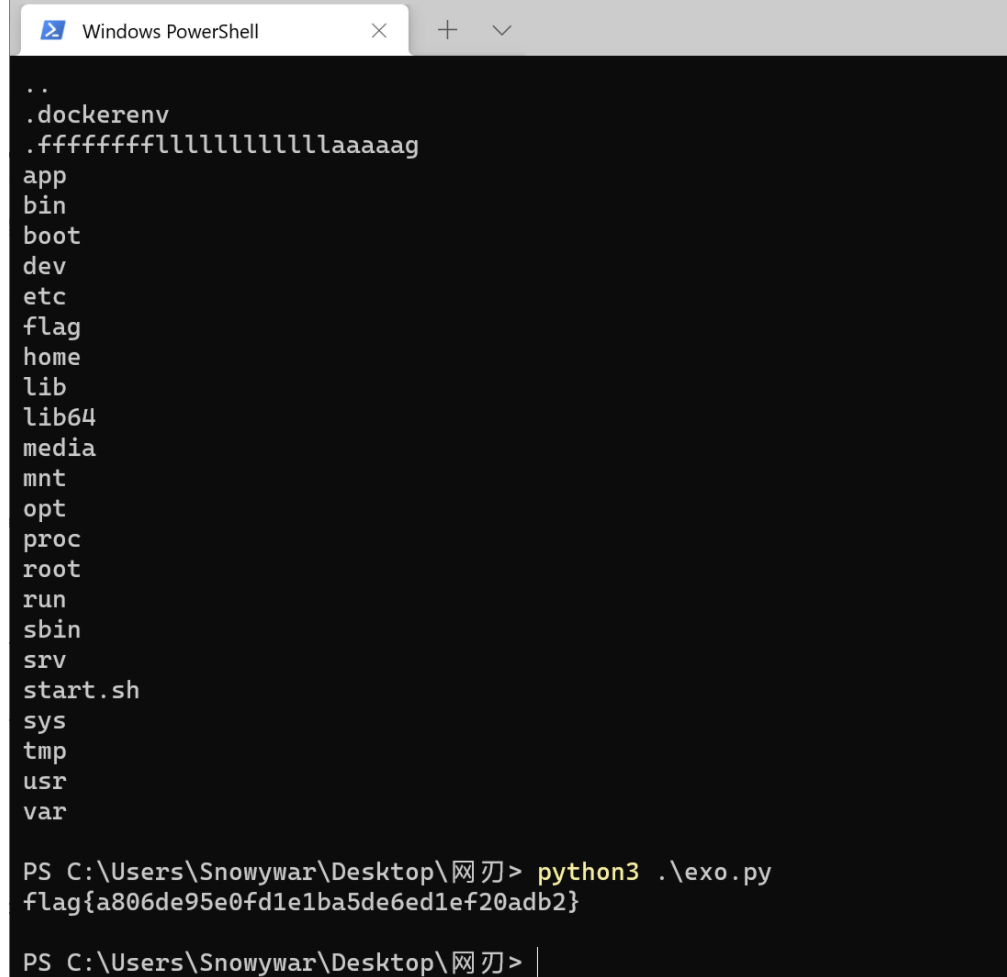
首届网刃杯工控ctf WriteUp
除了分数机制有点怪,题目整体还挺好的。 WEB ez-sql 原题:InCTF 2021 Web 部分题解 · 语雀 (yuque.com) import requests url = 'http://116.62.239.41:4323/?sql1=%2561%2527%2561&sql2=...
 5年前
OnlyPwner BRIDGE TAKEOVER writeup
评价为,一个真正的pwn题。 从头开始,先看部署合约 contract Deploy is Script { function run() external { vm.startBroadcast(); address user = vm.envAddress('USER'); Bridge bridge = ne...
8个月前
VNCTF2021 WriteUp
拿了个第一,好 [VNCTF 2021]Ez_game F12进控制台,找js 可疑字段,怀疑是flag明文 复制出来在控制台打出,即可 [VNCTF 2021]Check_In 签到 [VNCTF 2021]冰冰好像藏着秘密 rar下载后解压报错,b...
5年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前
ACTF 2022 FFSK WRITEUP
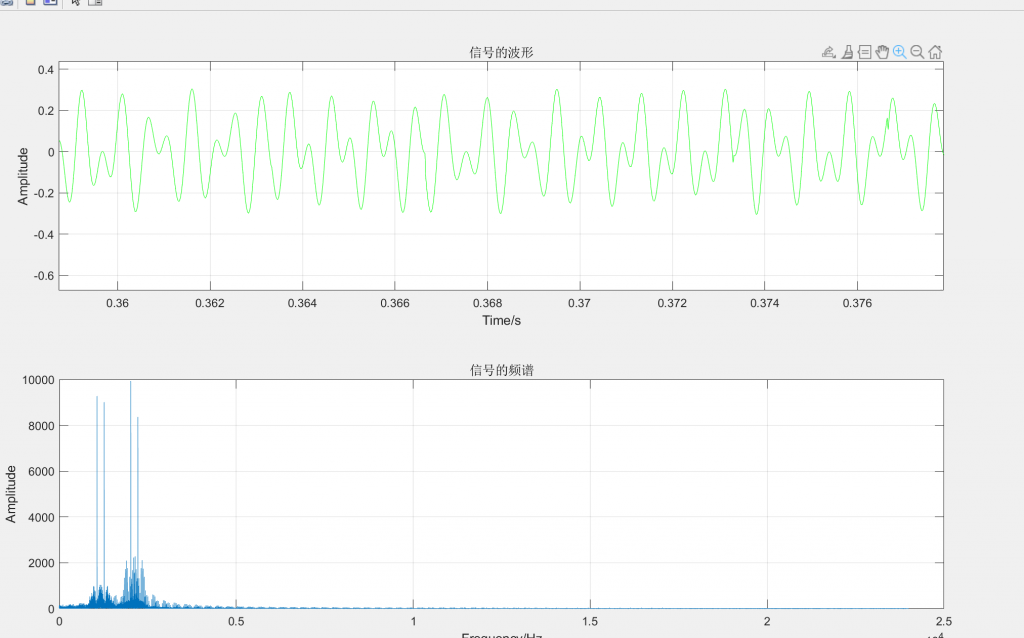
这两天忙着深育和某比赛,没什么时间看actf,也就抽出一两个小时做了下韩文题和这个了,由于某些原因令我犯怵,,,,wp就不写了,写一下这个得了。 题目给了个wav,听声音可以明显听出是调制信...
4年前
PHP自学笔记day6
时隔114514天终于再次学习了,8说了直接开冲 1.匿名函数的use() 匿名函数的作用域和普通函数相同,函数内部不能访问函数外部的变量,匿名函数中的use()可以将匿名函数外的变量引入到匿名函数内...
5年前
NI Multisim11.0安装/破解/汉化教程
安装: 两个软件,如图所示,左边为安装,右边为破解 打开左边安装工具后提示,按确定即可。 该页面内,browse选择解压位置(任意)选择好后按unzip即可自动解压 之后会自动弹出安装界面 选择第...
6年前
blockchain靶场练习记录
题目地址 https://blockchain-ctf.securityinnovation.com 玩玩区块链练练手 前期准备: 关于remix ide的搭建方式,我只能说docker yyds docker pull remixproject/remix-ide docker run -p 80:...
4年前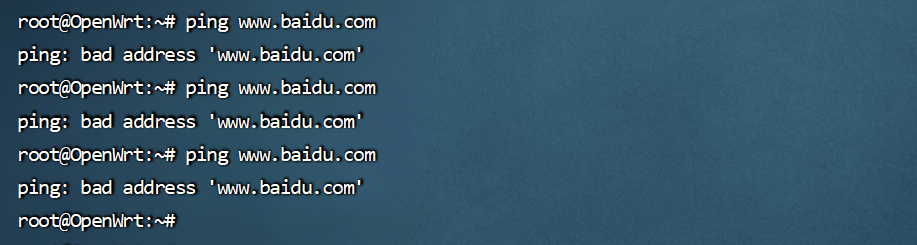
记录一次失败的小米路由器3a刷openwrt经历(树莓派牛逼)
原计划寻思买个整个软路由然后挂全局梯子,这样以后玩switch和vr的话就不会出现网络的问题,这里就稍微记录一下罢。。。。 参考文章 【小渔】无需拆机或u盘!ssh小米路由3G 3a 3c 4c 4a百兆和千...
4年前
2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前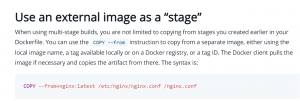
如何优雅的写Dockerfile
前几天疯狂爆写dockerfile,被折磨成🐕了,写个文章来分享记录下一些坑,以及Docker17.05的新的写法,能够最大程度的节约空间。 Docker镜像层 还是从刚开始说起,经常出题的老哥都知道安恒,i春...
4年前
密码保护:DASCTF X SU 三月挑战赛 MISC WP
又是一年的dasctf,摸了 WEB ezpop <?php class crow { public $v1; public $v2; public function __construct( $v1) { $this->v1 = $v1; } function eval() { echo new $this->v1($this->v2...
4年前
RCTF2021 MISC ALL WriteUp
misc?all stack! welcome_to_rctf just go ROIS CheckIn little wired,when you post issuse, then actions will work you can see,your issues, is on there.the flag always ***, This mea...
5年前
Bytectf2020败北WP
好家伙,我直接爆0,复现了几个,记录一下8 JVAV CVE-2020-14644暴打就完事了,参考文章 https://www.cnblogs.com/potatsoSec/p/13451993.html PT Site 前段时间刚写了篇关于种子的文章,结果这...
5年前
MRCTF2021 plane WP
某种生草原因所以没打MRctf,神大人跟我说这题挺有意思,然后就做了一下。 题目名称: plane 题目描述: this plane cannot fly Hint: plane:721x-402y+9110z-1197483=0 解题步骤: 开局下载...
5年前
广州比赛之旅
前言: 首先是非常荣幸能够代表吉林省参加第一届全国职业技能大赛网络安全赛项。从规模上以及牌面上这是我参加过最牛的一场比赛。广州的人文风气也非常好,在这个季节的温度以及湿度是非常舒服...
5年前
记录一次路由器漏洞挖掘
这个漏洞挖出来已经有一个月了,一直等CNVD过审才发,然后期间猜的坑啥的都了(草直接丢这个漏洞的详情罢。 腾达路由器N4未授权漏洞 该漏洞以提交至cnvd,厂商可能修复了或许没修复。 此固件均...
5年前
StegLab解答与心得记录以及问题反思
前言 本题最初的想法是希望在当今隐写藏b横行的ctf隐写环境来一场真真正正的隐写算法的挑战,选手通过使用python脚本自行编写隐写和提取脚本,通过算法来加强自己隐写算法的鲁棒性,在图像攻击...
2年前
GACTF2020 Minecraft Redstone Music WP
拿了个屑三血,单独记录一下吧,坑很多 解题过程过于坎坷,甚至从零学了如何用java编译启动器启动mc,然而小题大做.jpg 放一下修复好的整合包,有一说一这个整合包质量确实高,光影也很好看 链...
5年前个人信息
热门文章