最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第2页

golang文件读写方式总结
咱就是说啥呢,不是夸你们python呢,你们python文件操作确实比golang有点素质 三个方法直接写一起了,咱就是说啥呢,就是说啥呢,还得ioutil.read,其他的都是地中之地 package main import ( '...
 4年前
SCTF2021 个人Write Up
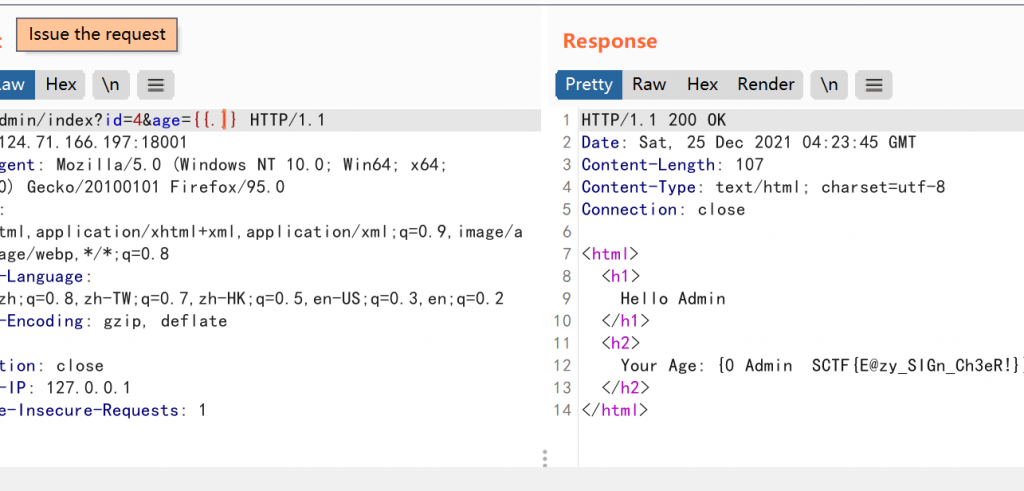
就第一天做了几个题,第二天没人做我也直接开摆! WEB Loginme 代码审计,伪造X-Real-IP就行了,太简单的代码了没啥必要 MISC fumo_xor_cli nc进去按住回车有链接,访问进去是微信的专访,底部...
4年前LLM-CHATGLM-AI学习资料自用(持续更新)
大语言模型项目 ChatGLM2 模型THUDM/ChatGLM2-6B: ChatGLM2-6B: An Open Bilingual Chat LLM | 开源双语对话语言模型 (github.com) Langchain+ChatGLM imClumsyPanda/langchain-ChatGLM: langch...
1年前
正确抓包安卓模拟器姿势
有一说一,反复测了好多安卓模拟器,踩坑一晚上我个人最为推荐夜神9.0的模拟器,稳定还能抓包,版本还高,要不然疯狂 心 肺 停 止 夜神安卓模拟器-安卓模拟器电脑版下载_安卓手游模拟器_手机模...
5年前
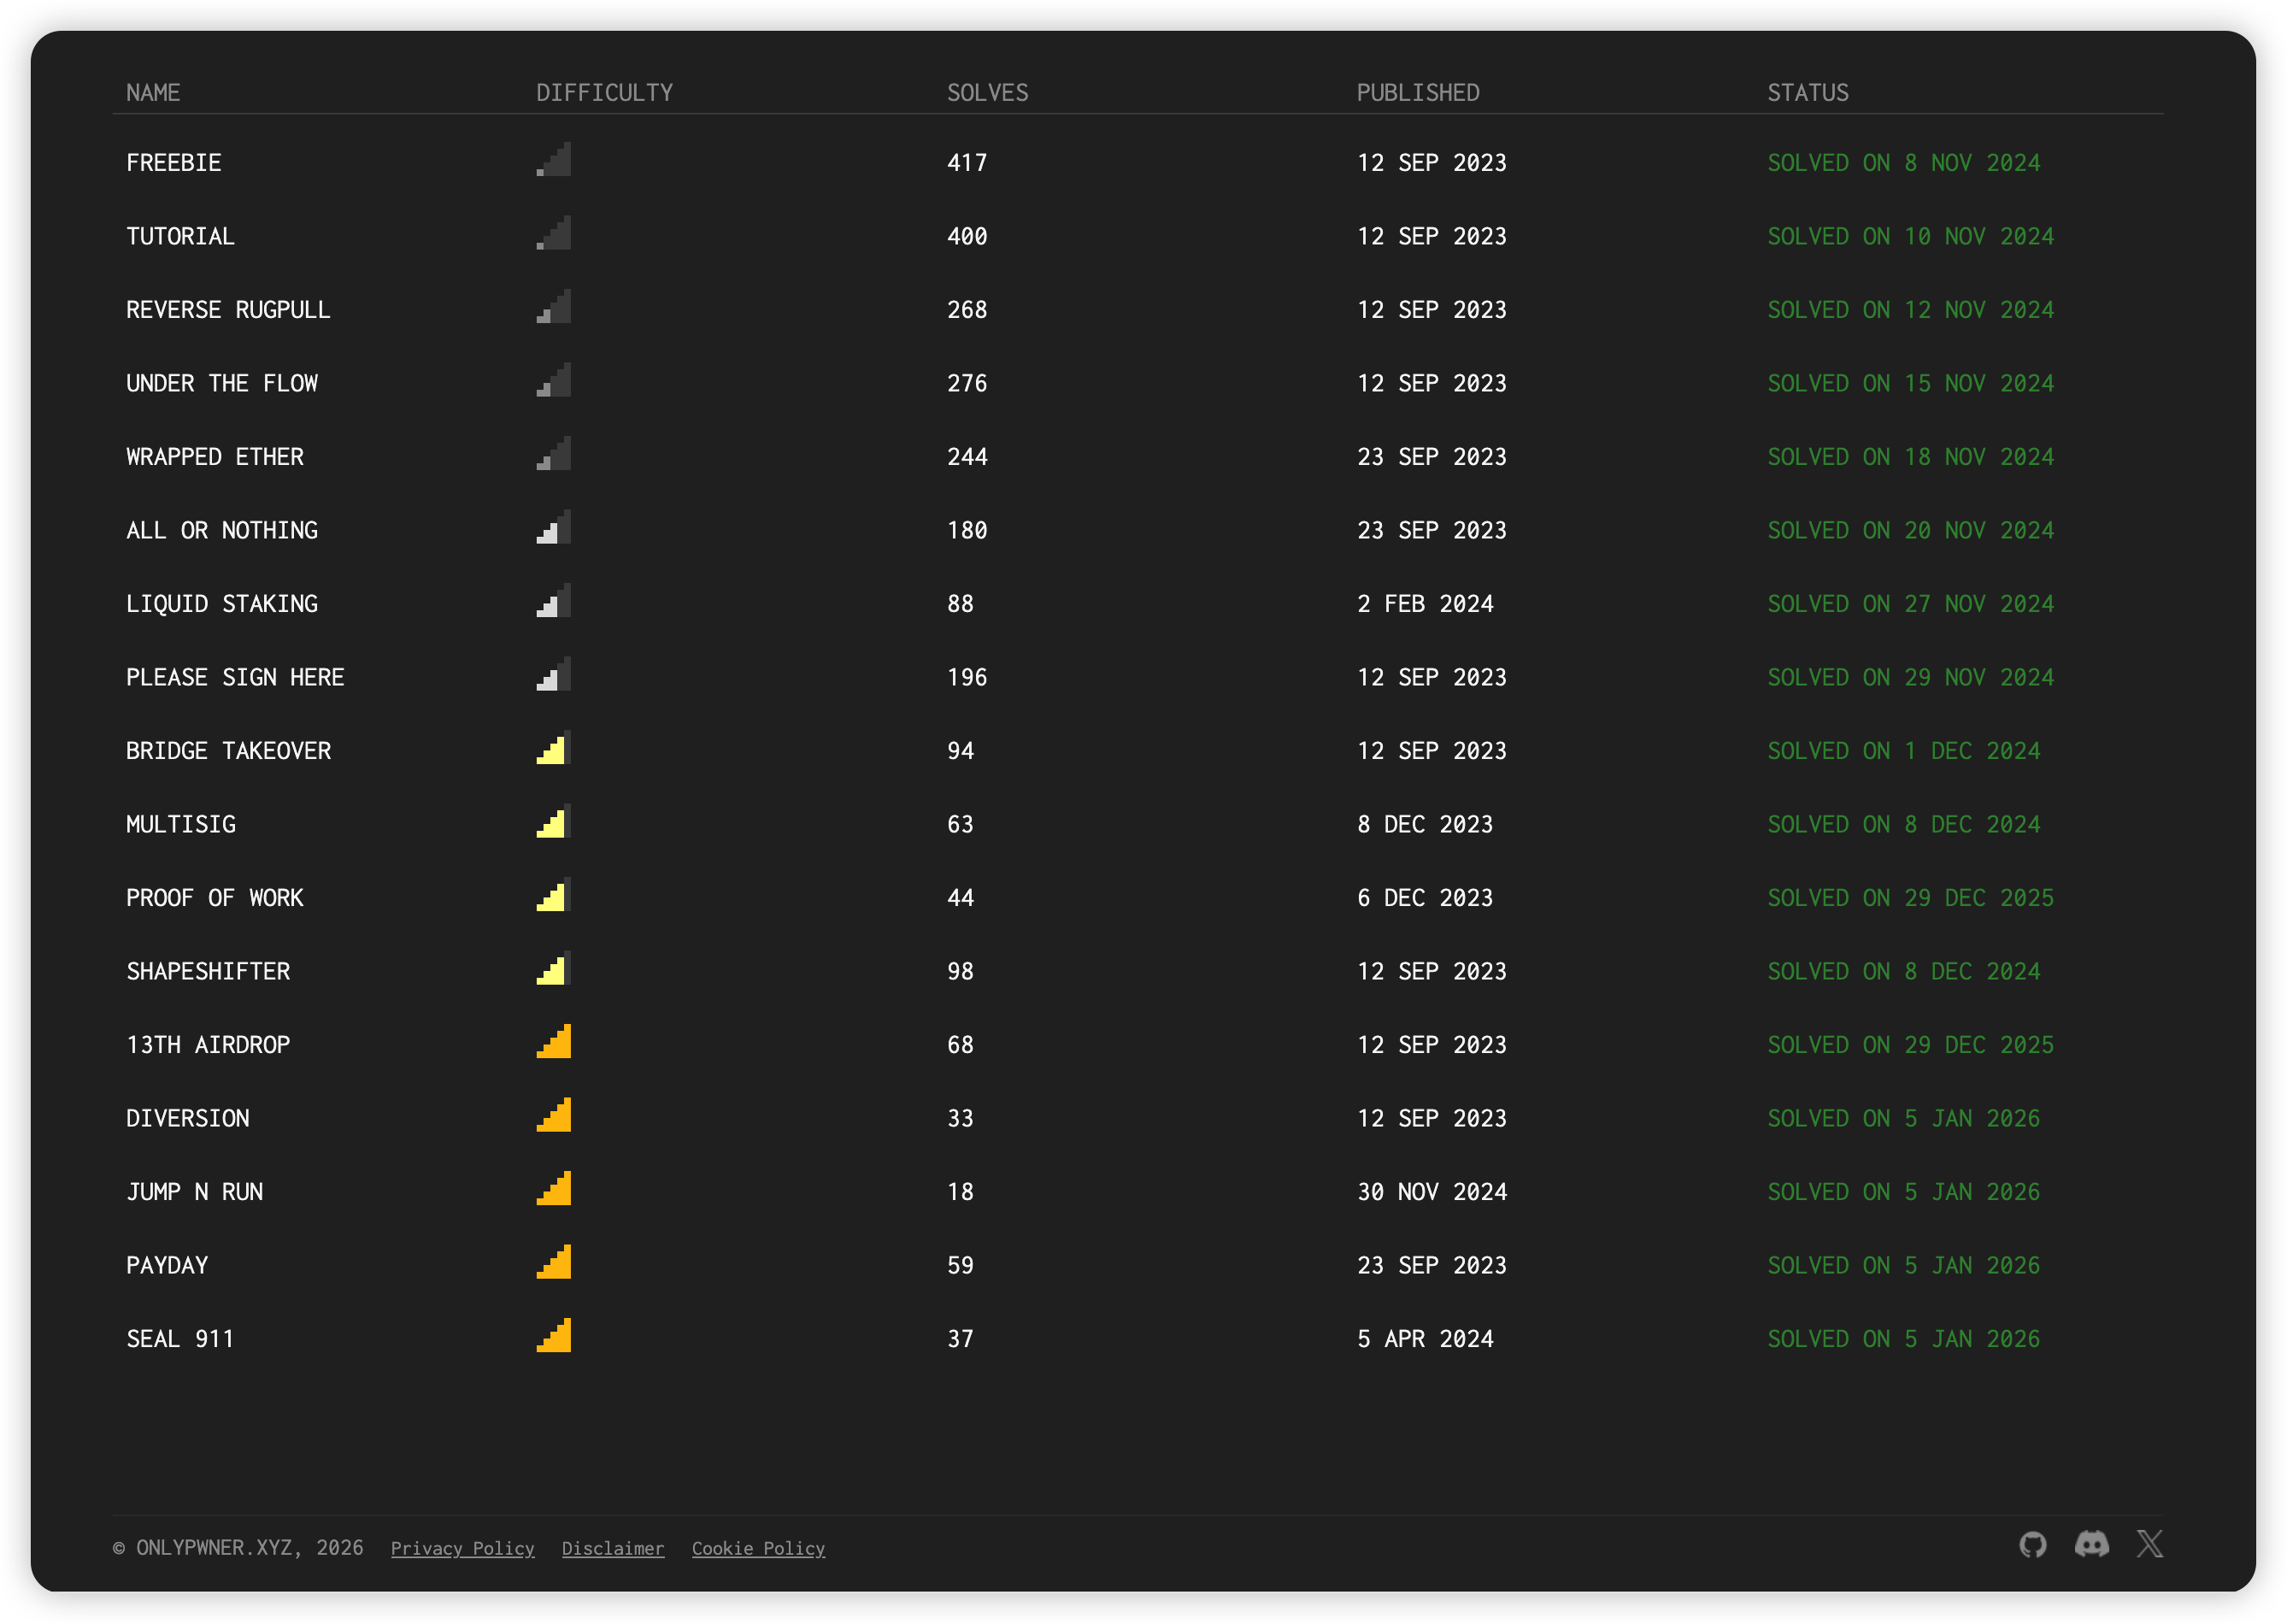
OnlyPwner BRIDGE TAKEOVER writeup
评价为,一个真正的pwn题。 从头开始,先看部署合约 contract Deploy is Script { function run() external { vm.startBroadcast(); address user = vm.envAddress('USER'); Bridge bridge = ne...
8个月前
DCP影院放映格式研究与分析(持续更新中)
属于是没啥干的,正好前段时间刷到了编剧雷神的一条视频,关于电影放映格式的科普,引起了我的兴趣,这里记录一下研究以及分析,观测一下这个格式的细节以及利用点,进行一个题目的出,欢迎其他...
4年前
OnlyPwner - PLEASE SIGN HERE - WriteUP
这题还是比较简单的,整体来讲,思路还是比较明确的,题目部署合约没啥可说的,解题条件要求petition.isFinished()返回true,直接看合约本体吧。 pragma solidity 0.8.19; import {IPetition} f...
8个月前
PHP自学笔记DAY7
1.函数的预加载 在执行代码之前,函数已经加载到内存中了。 函数的预加载 1.2与函数有关的魔术常量 __FUNCTION__//获取当前函数名 练习:打印颜色面板 效果 代码: <style type='text/css'> ...
5年前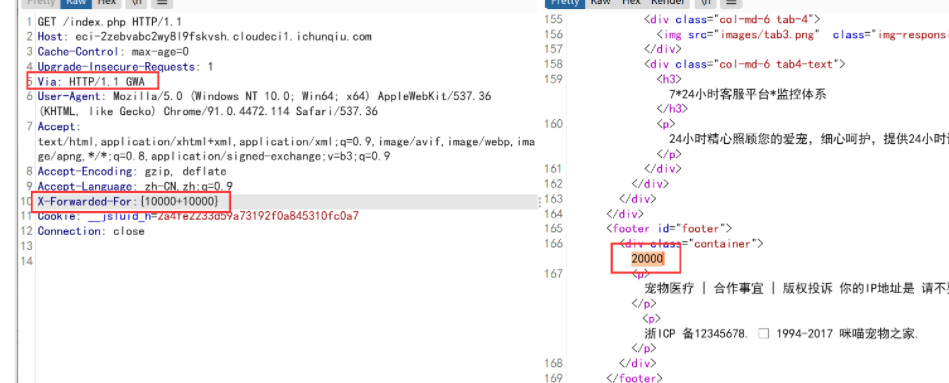
2021医疗行业ctf初赛wp
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
5年前
CISPY2020 wp整理
web: babyunserialize 与WM的webweb一个玩意,甚至简单了不少,直接改就行了 flag=a%3A2%3A%7Bi%3A0%3BO%3A6%3A%22CLI%5CWS%22%3A0%3A%7B%7Di%3A1%3BO%3A9%3A%22CLI%5CAgent%22%3A2%3A%7Bs%3A9...
5年前
癫疯极客初赛WP整理
👴就来看看题,老懒狗了, 极客癫疯是我打过最好的比赛 WEB babyphp2 开局直接源码泄露www.zip 核心是classes.php 有类,有上传,直接phar反序列化干就完事 <?php class User{ public $nickn...
5年前
php自学笔记day5
函数 函数定义: Function 函数名(参数,参数,……){ } 函数的命名规则:函数以字母下划线为开头,后面跟字母、数字、下划线,不区分大小写。函数可以多次调用。 可变函数: 匿名函数: 没有...
7年前
XCTF新手区PWN 记录
getshell nc后直接cat flag即可 CGfsb ida代码进行审计,printf(&s)存在格式化字符串漏洞,可以泄露栈地址 双击pwnme可以查看其地址, 1、我们需要将pwnme的地址输入到s中去 2、在合适的位...
5年前
DAS八月安恒赛七夕单身狗wp
别人七夕陪对象过节我七夕被比赛暴打连妈都不认识不会吧不会吧,不会真有人七夕打比赛吧 WEB EASYFLASK 遇见flask就不做的雪殇是屑,结束后看了眼y1ng师傅的wp,再推了一把,啊就这就这?flask...
5年前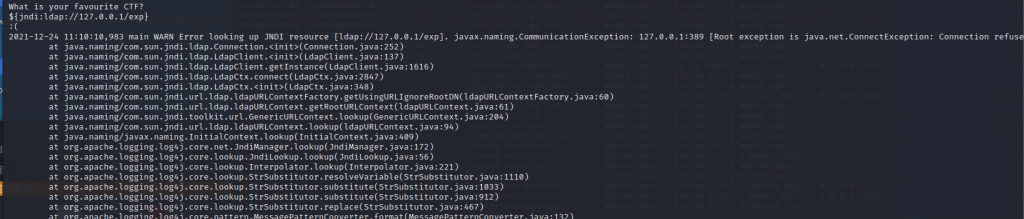
hxpctf 2021 Log 4 Sanity Check Write UP
Take a brief look at the structure of the file,just reverse Vuln.class,we got source import org.apache.logging.log4j.Logger; import java.util.Scanner; import org.apache.logging.lo...
5年前
JS自学笔记DAY7
location对象: location.href:返回url信息:可以获取url信息,也可以给其赋值,实现跳转页面 location.assign() 加载新的文档【跳转页面】 location.reload() 重新加载当前的文档【刷新】 loca...
7年前
*CTF2020部分Writeup
跟后援团的老哥们组了个野队,排名35,还行 MISC signin 签到,没啥好说的 MineGame 首先安装依赖,正常运行 扫雷游戏 踩雷会播放哈利路亚bgm,然后如果正常游玩大概10秒左右会强制结束 猜测游...
5年前
HWS2022 misc wp
被yusa强制报名,上去秒了两个misc直接睡觉,安卓是什么玩意( BADPDF 题目被我删了,也没截图直接口述了 直接010看16进制,结合文件名badpdf猜测是钓鱼的,那么也就存在js脚本 找到base64数据...
4年前
强网杯2022 谍影重重 writeup
前半段y老师撸的,我简单弄了下后半段,当然还有或或👴帮我补全了一下脚本,我直接猪脑过载太菜了,看了眼其他选手的wp,都没发解析部分,vmess这个协议确实不是很适合公开发表,这里就直接贴y...
4年前个人信息
热门文章