2021医疗行业ctf初赛wp
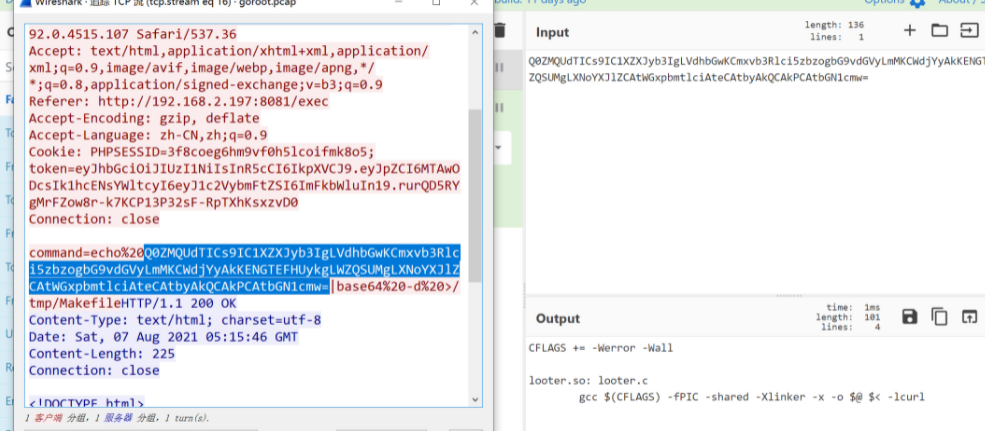
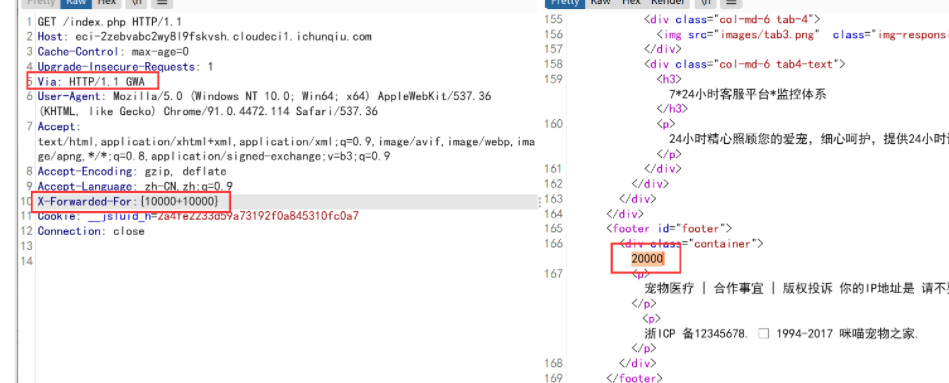
WEB 签到 打开网页发现是一个小游戏,直接查看源代码搜索 flag super_hacker 根据题目提示,X-Forwarded-For 处存在 smarty 模板注入漏洞 访问 url/index.php 添加 Via 头和 XFF 头进行测试,发...
 5年前

安恒月赛5月&BJDCTF菜鸡败北wp
前言:我还是太菜了,我觉得需要继续提高,难度比网鼎简单不少,但是我菜。 WEB2: web1和web3和web5都差点梭出来,关键步骤还是技艺不精。web2就感觉很轻松。 开局一个登录框,直接随便输入就...
5年前
美团ctf2022 misc writeup
没报名,利益无关,a个k,图一乐 I GOT 油 我想抽 I GOT 油 ALL MY MIND 抽不了兜着走 走~走走~走走走走 Cyberspace 体力活,嗯玩游戏就行了,偷一手或或👴的图 ezdct_svd 谢罪,过于相信轮...
3年前
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
BCACTF 3.0 MISC&foren wp
funny game misc Google maze f12 can slove Sequences show us the python script sequence = [0, 1, 3, 6, 2] numbers = [774, 5842, 4294, 9433, 5232, 1871, 3292, 4213, 2752, 5521, 4581,...
4年前
蓝帽杯2021 Write UP
silent 去年决赛的原题。 反汇编打开程序发现在最后会将我们输入的内容当作函数进行调用, 但是因为开了沙盒保护的缘故, 无法直接进行调用system(“/bin/sh”), 所以就构造shellcode, 然后直接读...
5年前