最新最热
【全部题解】OnlyPwner
关于onlypwner题目的解题,付费喵,已完结
最新发布第3页

爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前
Goerli与Sepolia,mumbai测试币领取
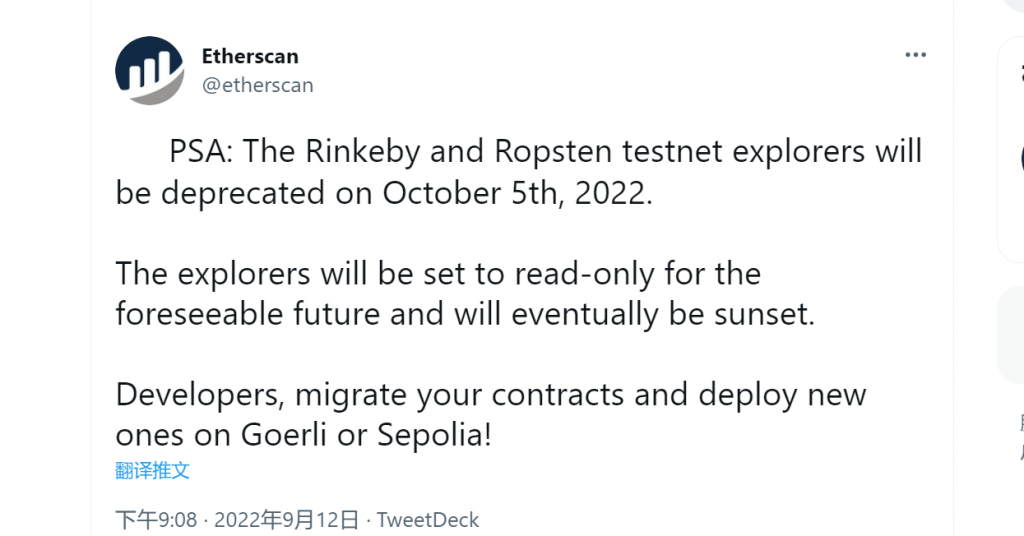
前天做题的时候发现靶场死活连不上钱包,结果一看是以太坊把测试网也合并了,也就是说Ropsten和Rinkeby都不能用了 现在能用的网络是Goerli和Sepolia,前者在metamask可以直接使用,后者得需要手...
 3年前

ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前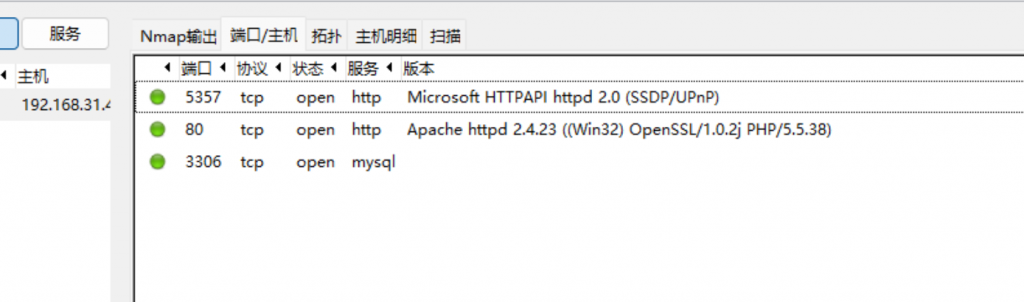
vlunstack5
随便练练! 基本配置 Win7192.168.31.0/24, 192.168.138.0/24sun\leo 123.comsun\Administrator dc123.com打开 C 盘下的 phpStudyDC192.168.138.0/24sun\admin 2020.com nmap扫一手 web开的是个...
3年前
2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
我又该何去何从
. 选择 说实话,我并没选择好今年的道路究竟是走什么,考研也好,就业也罢,,,,两种道路确实是可能走向不同的人生,上次这样的选择还是高考结束的时候。现在的我还是会时不时想一想,如果当...
4年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
CISPY2020 wp整理
web: babyunserialize 与WM的webweb一个玩意,甚至简单了不少,直接改就行了 flag=a%3A2%3A%7Bi%3A0%3BO%3A6%3A%22CLI%5CWS%22%3A0%3A%7B%7Di%3A1%3BO%3A9%3A%22CLI%5CAgent%22%3A2%3A%7Bs%3A9...
5年前
golang文件读写方式总结
咱就是说啥呢,不是夸你们python呢,你们python文件操作确实比golang有点素质 三个方法直接写一起了,咱就是说啥呢,就是说啥呢,还得ioutil.read,其他的都是地中之地 package main import ( '...
4年前
[RoarCTF 2019]Easy Calc 1 Write up
开局一个计算器,出flag全靠蒙(x 查看源码,发现有这么一行东西 calc.php?num='+encodeURIComponent($('#content').val() 查了一下encodeURIComponent($('#content').val()这个东西,大概就是 ...
6年前
OnlyPwner - PLEASE SIGN HERE - WriteUP
这题还是比较简单的,整体来讲,思路还是比较明确的,题目部署合约没啥可说的,解题条件要求petition.isFinished()返回true,直接看合约本体吧。 pragma solidity 0.8.19; import {IPetition} f...
7个月前
2022祥云杯ALLMISC Writeup
第三年祥云了,从全栈做题变成只会做misc的废物了,/remake 0o0o0 一血 文件尾是pk,然后伪加密可以解开 一个混淆脚本,要解混淆 from secret import o0o0o0_formula o0000o0000 = np.float32(c...
3年前
PHP序列化与反序列化整理&XCTF unserialize3 WP
1.序列号与反序列化的具体实例 序列化是将对象转化为可以传输的字符串; 反序列化就是把那串可以传输的字符串再变回对象。 举例说明: <?php class chybeta{ var $test = '123'; } $class1 =...
5年前
PHP自学笔记DAY7
1.函数的预加载 在执行代码之前,函数已经加载到内存中了。 函数的预加载 1.2与函数有关的魔术常量 __FUNCTION__//获取当前函数名 练习:打印颜色面板 效果 代码: <style type='text/css'> ...
5年前
BDJCTF easy_search WP
开局是个登录,经过各种操作后发现并非简单爆破,怀疑有备份文件,盲测后发现有swp后缀的文件。 内容是 对核心代码进行审计 主要目的为如果密码前5位的MD5值为6d0bc1,即可登录。编写脚本 Synta...
6年前
Ethernaut WriteUP 学习分享
0.Hello Ethernaut ✔ 跟着教程走 contract.info() // 'You will find what you need in info1().' contract.info1() // 'Try info2(), but with 'hello' as a parameter.' contract.info2('hel...
4年前
Android 开放配件协议 (AOAv2) HID 开发指北
本文的所有代码示例都是基于 Go 语言的 引言 由于近期有对手机自动化的业务需求,也为了增强自己的 USB 开发能力,我学习了 Scrcpy (v1.25) 的源码,借用了 Scrcpy 服务器以实现手机屏幕的网络...
1年前个人信息

热门文章