蓝帽杯2021 Write UP
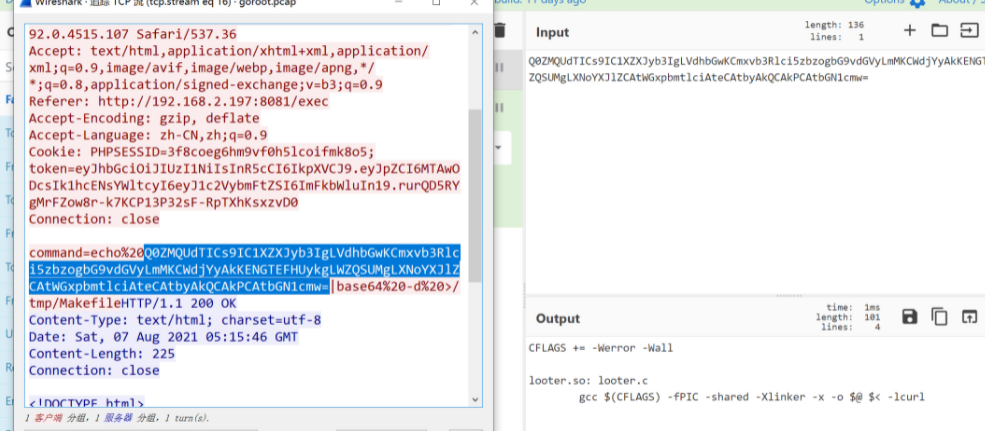
silent 去年决赛的原题。 反汇编打开程序发现在最后会将我们输入的内容当作函数进行调用, 但是因为开了沙盒保护的缘故, 无法直接进行调用system(“/bin/sh”), 所以就构造shellcode, 然后直接读...
 5年前

刷题人
[NCTF2019]Fake XML cookbook 考点:XXE 开局登录页面,不知道要干啥 遇事不决抓个包 这波啊,这波直接XXE暴打就完事了 秒秒秒 [ASIS 2019]Unicorn shop 考点:sb 傻逼题 [网鼎杯 2020 朱雀组]p...
5年前
DASCTF x fate 四月赛 个人WriteUP
soeasy_php 文件上传,右键可以看见一个隐藏的内容, 发现被隐藏的edit,弄出来发包,两个参数,一个是png,一个是flag,简单测了一下,png存在任意文件读取漏洞,把index.php,upload.php,edit....
4年前
AntCTF x D^3CTF 个人Write Up
日常前言: 太难了,题目太难了,题目太脑洞了,非预期太搞笑了。麻了,对着量子流量哭了一天 8-bit pub 坏题目,不喜欢 一个是登陆绕过,组一下就可以{'username':'admin','password':{'passwo...
2年前
第二届祥云杯个人Wp
乐死人的比赛,没意思 MISC ChieftainsSecret jpg附件,直接binwalk,获得图片和csv 电路人狂喜,直接谷歌左边芯片,获得文档以及相关文章 TLE5501 角度传感器开发套件试用:体验TMR技术的进步-...
5年前
爆破
Bugku题目-爆破 在学校平台(PCCTF)做题的时候,遇到了这样一道Web题目: 它的内容呈现是这样的: 嗯……五位数密码,数字并不大,看起来似乎需要暴力破解了。 回到宿舍后,我试图再现这道题,然...
 7年前

2021三月DASCTF 个人Write Up
时间太短了,misc没日成,web也没时间看,别的更别提了,分数低了不少,菜狗落泪,平台没了,题目忘了。 签到 大喊,社死人,交 MISC1 伪加密,获得两个图片, hint.png直接pngcheck可以发现缺...
5年前
GKCTF2021个人WriteUP
被v神和神光师傅直接带飞,第三名舒服了呜呜呜 团队全部题目wp: 魔法少女联合摸鱼WriteUP下载 MISC 签到 在第5流拿到数据 送进cyberchef 你知道apng吗 直接百度搜索apng分帧工具,一共四个二维...
5年前
ModSecurity搭建渗透记录
基于Centos7的lamp环境下进行搭建 LAMP搭建方式请百度。 常规sql注入漏洞测试源码: <?php echo '<h1>'; echo 'SQL常规回显注入环境'; echo '</h1>'; $conn=mysqli_connect('127.0.0.1...
5年前
PlaidCTF 2022 flagsong WriteUP
大家都知道我最喜欢的ctf类型就是misc了,现在我已经ak了取证版本的misc,流量版本的misc,内存版本的misc,脑洞版本的misc,图片版本的misc,音频版本的misc,隐写版本的misc,套娃版本的misc...
4年前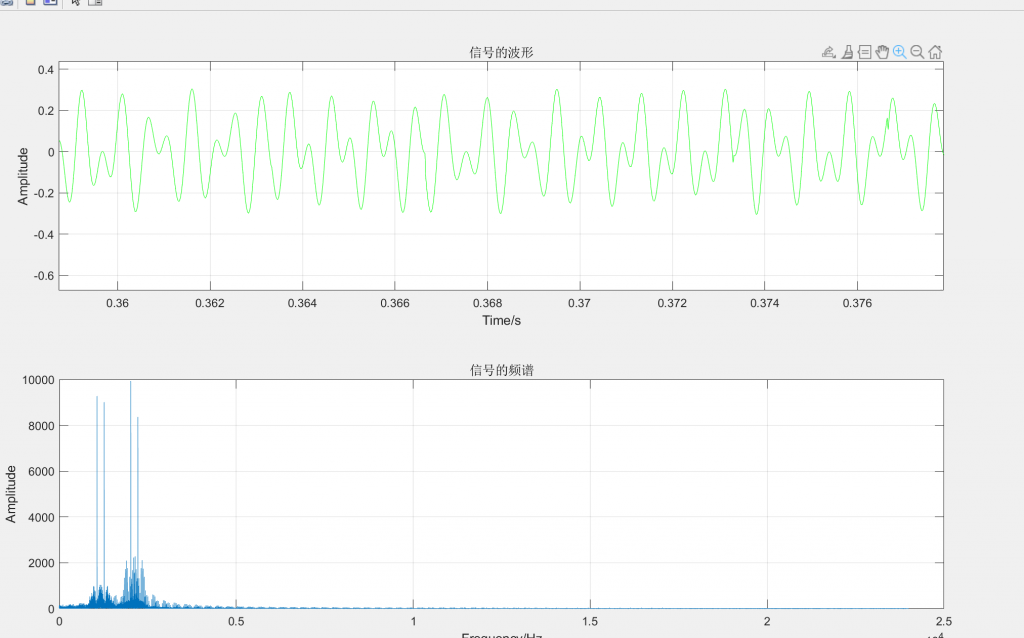
ACTF 2022 FFSK WRITEUP
这两天忙着深育和某比赛,没什么时间看actf,也就抽出一两个小时做了下韩文题和这个了,由于某些原因令我犯怵,,,,wp就不写了,写一下这个得了。 题目给了个wav,听声音可以明显听出是调制信...
4年前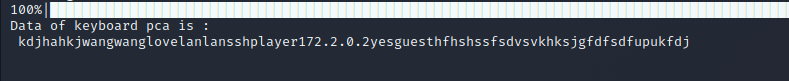
2022红明谷ctf MISC writeUP
没报名,看看题,乐子很多,利益无关,很有趣 签到: 问卷,扫码 memory 非预期,strings memory|grep flag{ 重要附件 附件是流量,以及网站开docker,这里直接用神大人的knm解密就行了 看一眼...
4年前
2017赛客夏令营WP
全是儿题就是 WEB random 随机数,然后呃,预判 1-100挨个提交都行,懒得抓包了,直接拿了 weakphp 开局一个页面,没有任何提示,找了半天是git泄露,彳亍 工具直接拿,获得php源码 <?php re...
5年前
安恒7月赛wp整理
啊这, 这波是预判失误,以为时间短能来点阳间题,结果比六月海阴间,qswl web1: 这题差点出,卡在waf过滤的../ 彳亍口巴,反正就是很简单的一道题(老诸葛亮了) #!/usr/bin/env python3 #-*- ...
5年前
GACTF2020 Minecraft Redstone Music WP
拿了个屑三血,单独记录一下吧,坑很多 解题过程过于坎坷,甚至从零学了如何用java编译启动器启动mc,然而小题大做.jpg 放一下修复好的整合包,有一说一这个整合包质量确实高,光影也很好看 链...
5年前
[RoarCTF 2019]Easy Calc 1 Write up
开局一个计算器,出flag全靠蒙(x 查看源码,发现有这么一行东西 calc.php?num='+encodeURIComponent($('#content').val() 查了一下encodeURIComponent($('#content').val()这个东西,大概就是 ...
6年前
Dest0g3招新赛 ETH方向writeup
d0g3战队给学弟学妹引荐了一下,我这就捎带看了看eth题目,顺手a了下misc,写下eth的wp吧,misc太多了懒得写(( Where the flag? 先看合约代码 contract find{ uint96 private a=7855; addres...
4年前
Tryhackme Volatility writeup
内置了vol3,直接用在线机器做取证就行了房间链接:TryHackMe | Volatility 一些无关紧要的内容我 就不写了,题目描述也不写了,直接写过程指令就行了, 题目信息: Case 001 - BOB! THIS ISN'T...
3年前
TQLCTF MISC writeup
就跟风潇战斗到最后来着,拿了个20名也算是意料之内了,跟tsuppari师傅走一天迷宫属于是烦人,也就这样了。 Wizard oi题,开局直接让爆破sha256(TQLCTF+?),很简单 def get_t(code): for i in...
4年前
2021 SUSCTF MISC WRITEUP
无聊的题目,除了脑洞还是脑洞,希望下次出题人整点质量高的,简单写一下 签到 discord ra2 玩游戏就行了 Tanner Tanner图_百度百科 (baidu.com) 转成矩阵,图片010末尾文字,加起来sha256即可 ...
4年前